OneDrive
OneDriveは、Microsoftによるクラウドストレージおよびファイルホスティングサービスで、Microsoft Officeと完全に統合されています。 WorkatoのOneDriveコネクターを使用すると、OneDriveとサードパーティアプリケーション間のワークフローをシームレスに統合および自動化でき、幅広いファイル処理のユースケースをサポートできます。
機能の提供状況
CNデータセンターのワークスペースでは、OneDriveコネクターを利用できません。これは現地の規制要件を反映したものであり、当社のマルチテナントおよびVirtual Private Workato(VPW)サービスに適用されます。
APIバージョン
OneDriveコネクターは、OneDrive用Microsoft Graph API v1.0を使用します。
コネクション設定
OneDriveコネクターは、次の認証タイプをサポートしています:
Microsoft MFAの強制適用
Microsoftは、必須の多要素認証(MFA)を、さまざまなアプリケーションおよびアカウントに段階的にロールアウトしています。この強制適用は、2025年以降も継続されます。詳細については、MicrosoftのAzureおよび管理ポータルに対する必須の多要素認証ドキュメントを参照してください。
短期間の通知による強制適用の変更でサービスが中断されることを避けるため、Workatoで使用するすべてのMicrosoftアカウントについて、今すぐMFAを有効にすることを強くお勧めします。
サービスを中断なく維持するには、次の手順を実行します。
Microsoft MFA設定ガイドに従って、Microsoft組織のMFAを有効にします。詳細については、Microsoft 365の多要素認証を設定するを参照してください。
WorkatoでMicrosoftコネクションに再接続します。
プロンプトが表示されたら、MFAでOAuthフローを完了します。
レシピをテストして、更新されたコネクションで動作することを確認します。
認可コード付与認証(OAuth 2.0)
テナント固有のアカウントタイプではTenant ID/Domain値を使用します。
最小スコープとデフォルトスコープ
OneDriveコネクタは、デフォルトで次のスコープをリクエストします。これらのスコープは、すべてのトリガーとアクションをサポートします。 Azureポータルで、これらを委任されたアクセス許可として割り当てる必要があります:
Files.ReadWriteGroup.Read.AllFiles.Readoffline_access
認可コードグラント認証を使用してOneDriveへのコネクションを確立するには、次の最小スコープを追加する必要があります:
Files.Readoffline_access
認可コードグラント認証用のOneDriveセットアップ
認可コードグラント認証用にOneDriveを設定するには、次の手順を実行します:
Azure portalでWorkatoアプリを登録
AzureポータルでWorkatoアプリを登録する手順を表示
AzureポータルでWorkatoアプリを登録するには、次の手順を実行します:
Azureポータルにサインインします。
アプリの登録>+ 新規登録を選択します。
アプリケーションの一意の名前を入力します。
サポートされているアカウントの種類ドロップダウンメニューを使用して、アカウントの種類を選択します。
プラットフォームの選択ドロップダウンメニューからWebを選択します。
リダイレクトURIには次のURIを使用します:
https://www.workato.com/oauth/callback登録を選択します。
アプリに権限を割り当てる
アプリに権限を割り当てる手順を表示
アプリにアクセス許可を割り当てるには、次の手順を実行します。
新しく登録したアプリに移動し、ナビゲーションサイドバーで管理>API のアクセス許可を選択します。
+ アクセス許可の追加をクリックし、Microsoft Graph APIを選択します。
必要なアクセス許可を追加します。コネクションタイプに応じて、アプリケーションまたは委任されたアクセス許可を割り当てる必要があります。
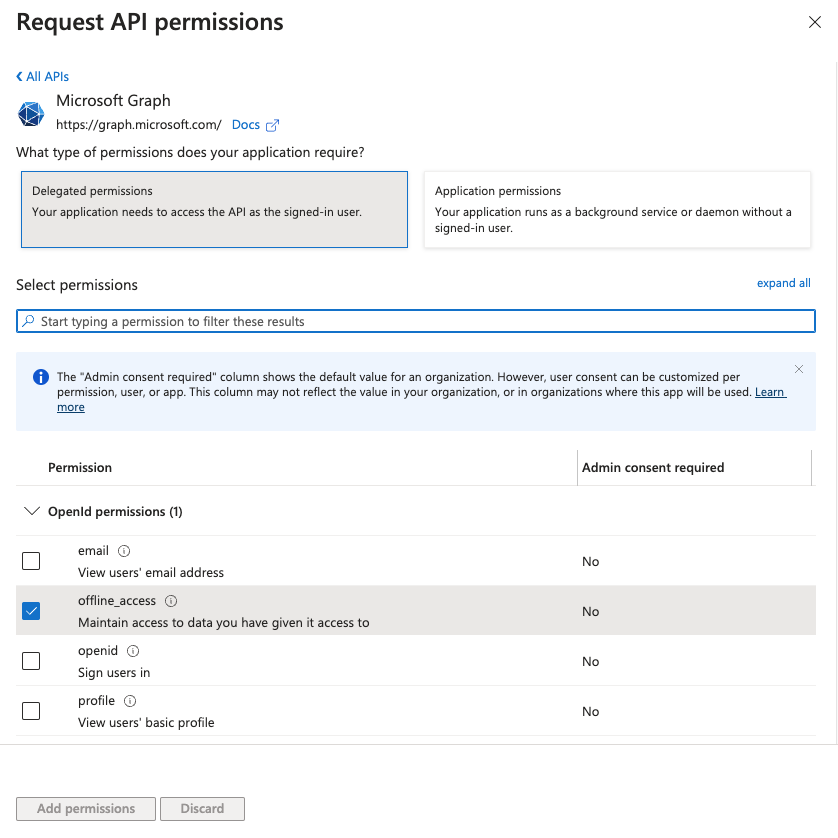 アクセス許可の追加
Add permissionsをクリックします。特定のアクセス許可で管理者の同意が必要な場合、詳細についてはMicrosoft Entra ID を Outlook コネクターに接続するを参照してください。
Azureポータルからディレクトリ(テナント)IDを取得する
Azure portalからDirectory (tenant) IDを取得する手順を表示
Azure portalからディレクトリ (テナント) IDを取得するには、次の手順を実行します:
概要>基本セクションに移動します。
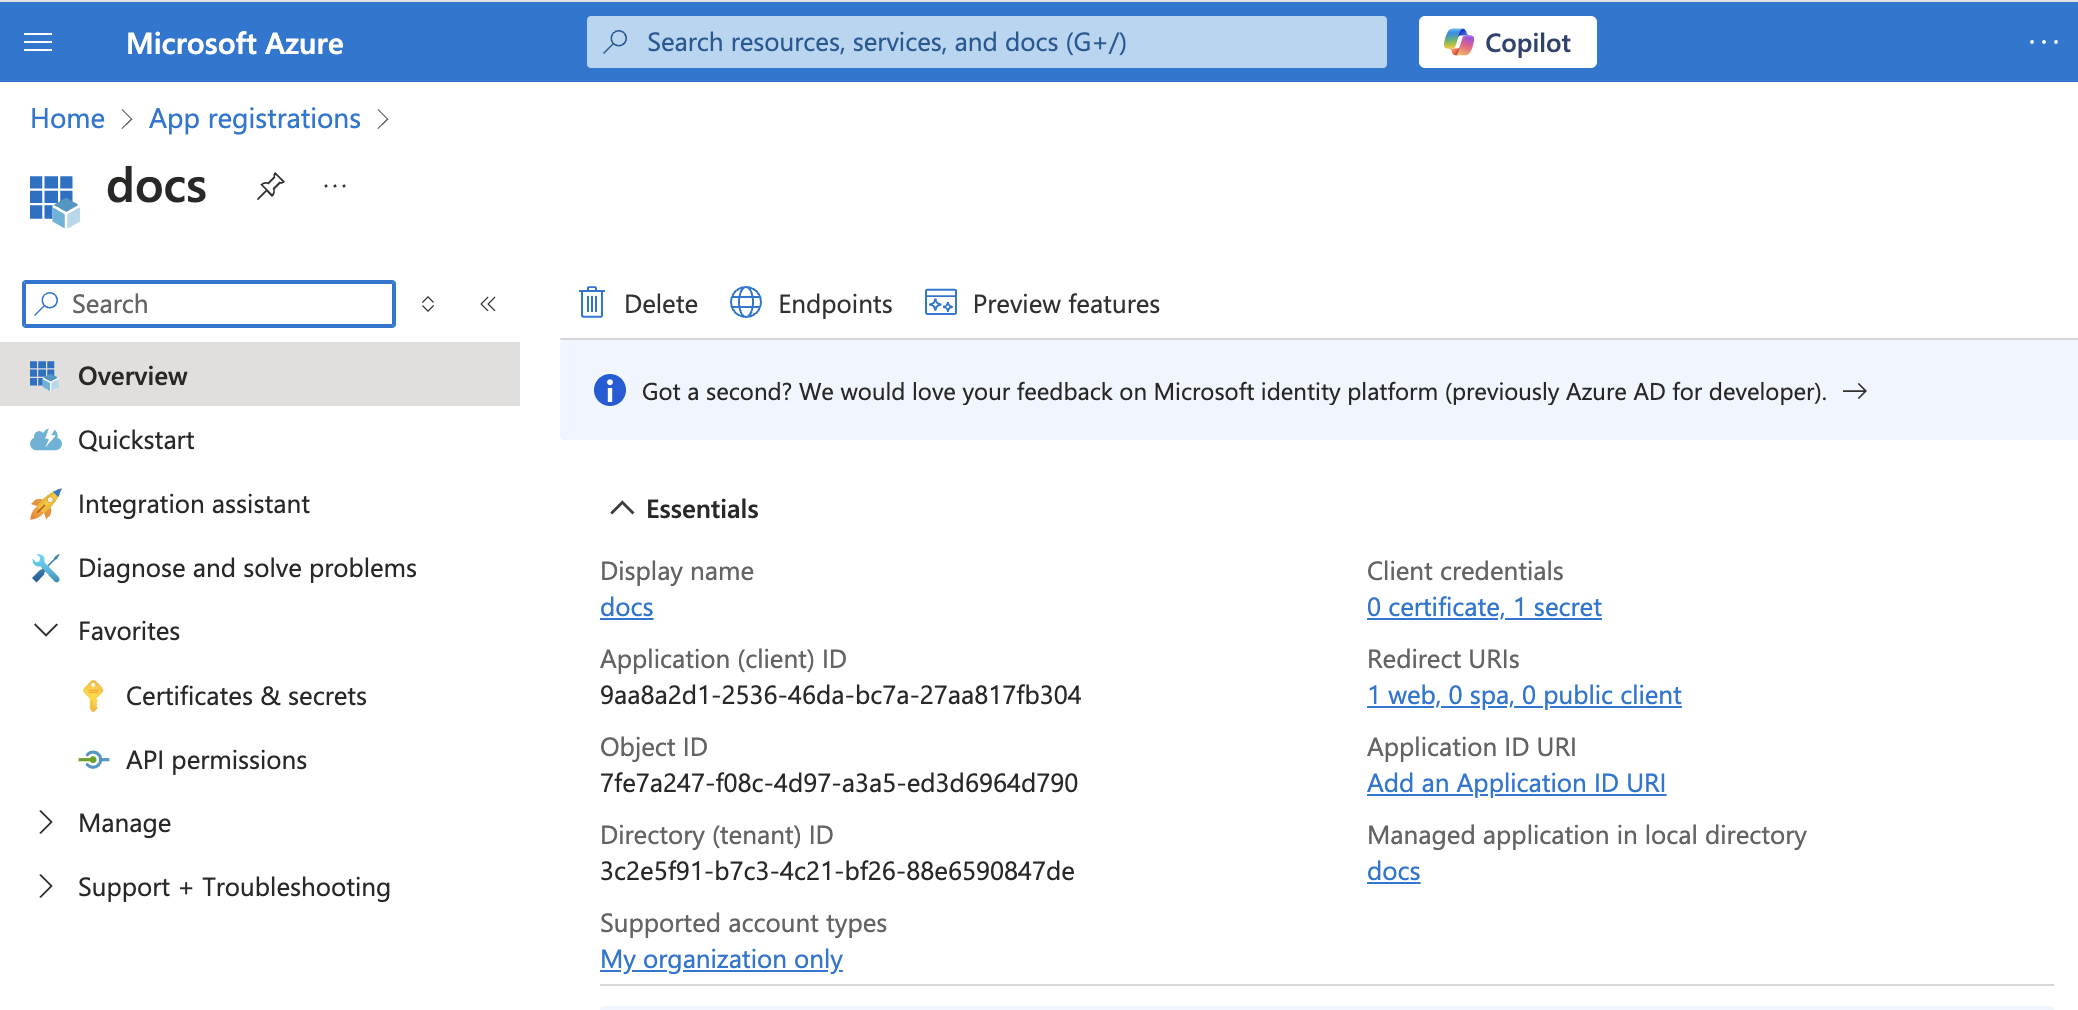 アプリの詳細
Workatoで使用するためにDirectory (tenant) IDをコピーして保存します。
認可コードグラント認証でOneDriveに接続
認可コードグラント認証でOneDriveに接続する手順を表示
WorkatoでOneDriveへの認可コードグラントコネクションを設定するには、次の手順を実行します:
作成 > コネクションをクリックします。
OneDriveを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
コネクションアカウントタイプドロップダウンメニューを使用して、使用する予定のアカウントのタイプを選択します。利用可能な選択肢は、個人用、ビジネス、テナント固有です。
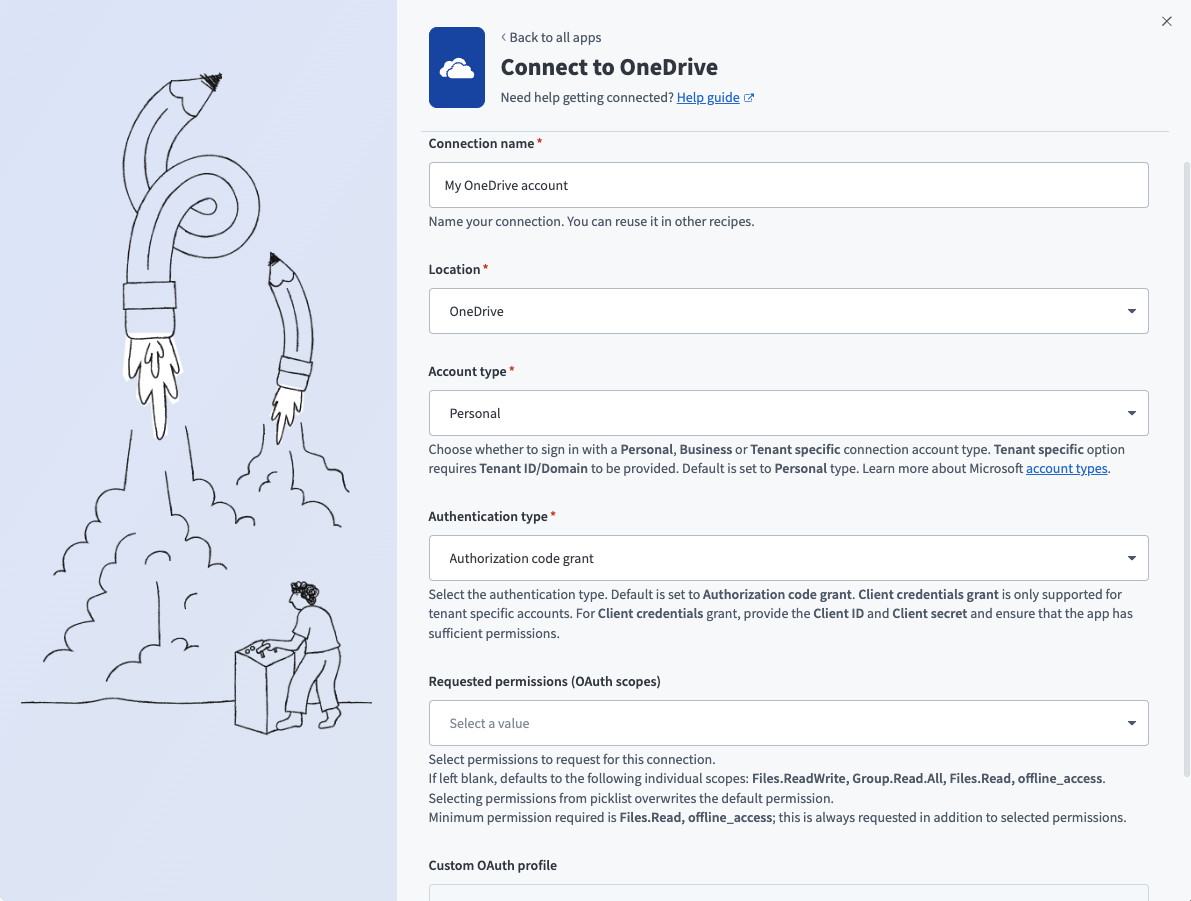 個人用コネクション
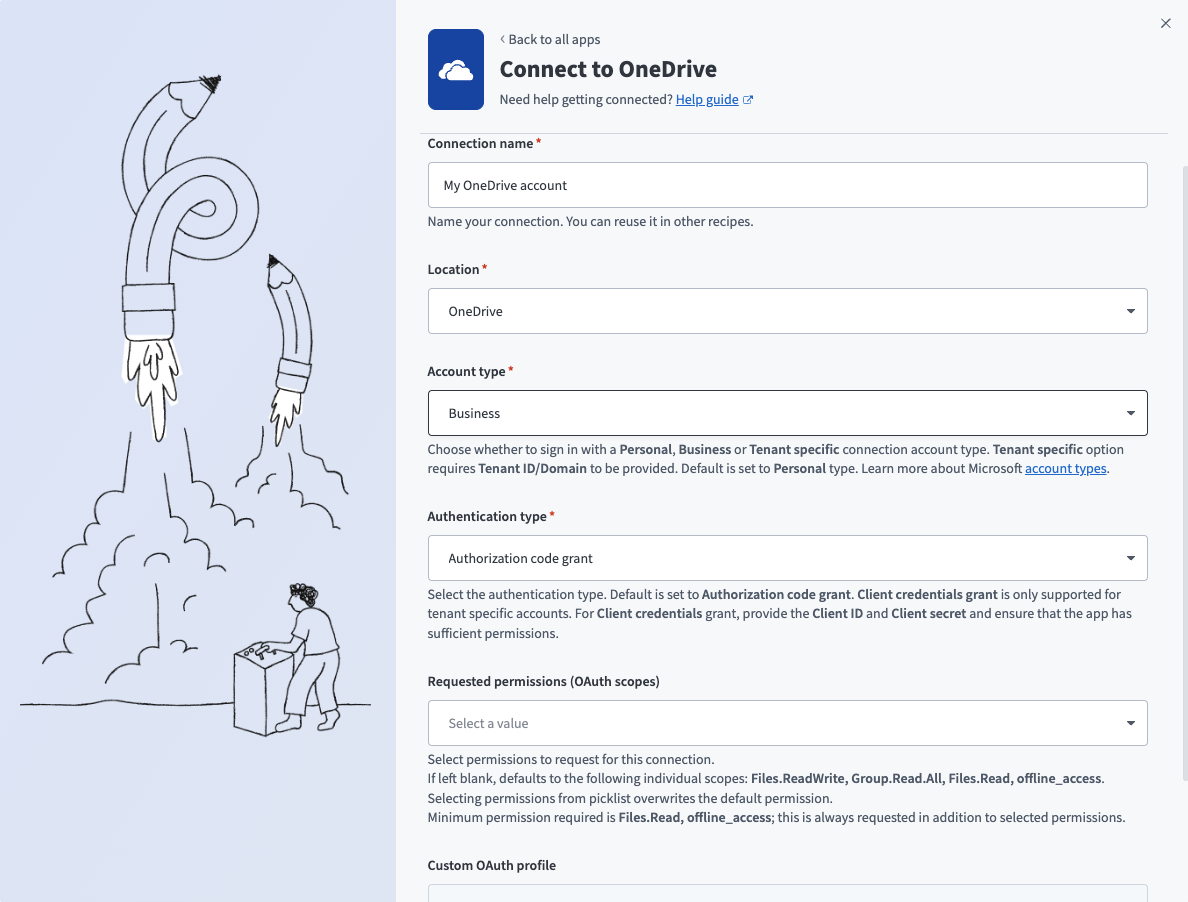 ビジネスコネクション
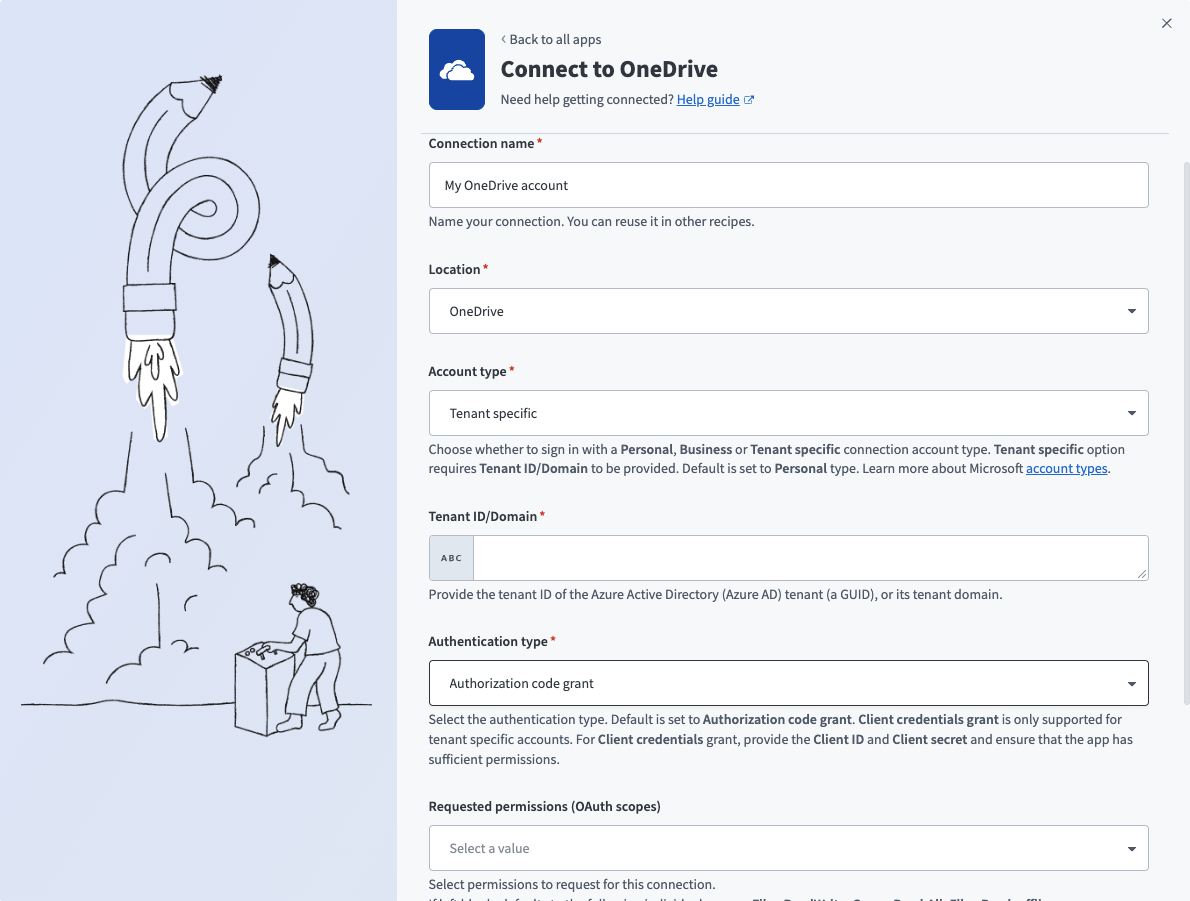 テナント固有のコネクション
Authentication typeドロップダウンメニューを使用して、Authorization code grantを選択します。
任意です。権限を手動で選択するには、詳細設定セクションに移動します。コネクションを確立するために必要な最小権限は、Files.Readとoffline_accessです。 Workatoは、選択した権限にかかわらず、常にこれらの権限を要求します。詳細は最小スコープとデフォルトスコープを参照してください。
任意です。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
Sign in with Microsoftをクリックします。
クライアント資格情報ベースの認証(OAuth 2.0)
この認証タイプには、次の値が必要です:
- Tenant ID/Domain
- ユーザーID
- Client ID
- クライアントシークレット
最小スコープとデフォルトスコープ
クライアント資格情報ベースのコネクションには、次のスコープを推奨します。これらのスコープは、すべてのトリガーとアクションをサポートします。 Azureポータルで、これらをアプリケーションのアクセス許可として割り当てる必要があります:
Files.Read.AllFiles.ReadWrite.AllGroup.Read.AllSites.ReadWrite.All
クライアント資格情報ベースの認証でOneDriveへのコネクションを確立するには、次の最小スコープを追加する必要があります:
Files.Read.All
クライアント資格情報ベースの認証用のOneDriveセットアップ
クライアント資格情報ベースの認証用にOneDriveを設定するには、次の手順を実行します:
- Azure portalでWorkatoアプリを登録する
- アプリに権限を割り当てる
- クライアントシークレットを生成する
- Azureポータルからアプリケーション(クライアント)ID、オブジェクトID、ディレクトリ(テナント)IDを取得する
- AzureポータルからユーザーIDを取得する
互換性のある認証
クライアント資格情報ベース認証は、テナント固有のコネクションとのみ互換性があります。
Azure portalでWorkatoアプリを登録
AzureポータルでWorkatoアプリを登録する手順を表示
AzureポータルでWorkatoアプリを登録するには、次の手順を実行します:
Azureポータルにサインインします。
アプリの登録>+ 新規登録を選択します。
アプリケーションの一意の名前を入力します。
サポートされているアカウントの種類ドロップダウンメニューを使用して、アカウントの種類を選択します。
プラットフォームの選択ドロップダウンメニューからWebを選択します。
リダイレクトURIには次のURIを使用します:
https://www.workato.com/oauth/callback登録を選択します。
アプリに権限を割り当てる
アプリに権限を割り当てる手順を表示
アプリにアクセス許可を割り当てるには、次の手順を実行します。
新しく登録したアプリに移動し、ナビゲーションサイドバーで管理>API のアクセス許可を選択します。
+ アクセス許可の追加をクリックし、Microsoft Graph APIを選択します。
必要なアクセス許可を追加します。コネクションタイプに応じて、アプリケーションまたは委任されたアクセス許可を割り当てる必要があります。
アクセス許可の追加
Add permissionsをクリックします。特定のアクセス許可で管理者の同意が必要な場合、詳細についてはMicrosoft Entra ID を Outlook コネクターに接続するを参照してください。
クライアントシークレットを生成する
クライアントシークレットを生成する手順を表示
クライアントシークレットを生成するには、次の手順を完了します。
管理>証明書とシークレット>クライアントシークレットに移動します。
+ New client secretをクリックします。
クライアントシークレットの説明を入力し、有効期限の日付を指定します。
Addをクリックします。
Workatoで使用するために、シークレット IDではなくクライアントシークレットの値をコピーして保存します。
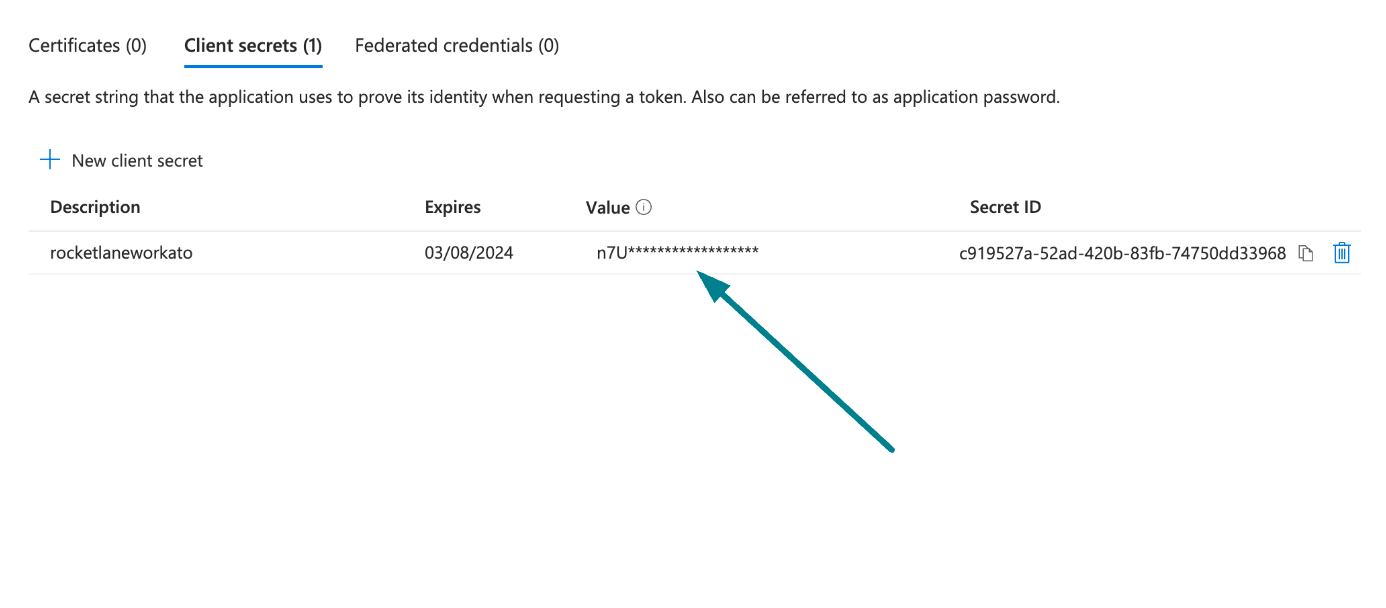 クライアントシークレット値をコピーして保存
Azureポータルからアプリケーション(クライアント)ID、オブジェクトID、ディレクトリ(テナント)IDを取得する
Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得する手順を表示
Azure portalからApplication ID、Object ID、およびDirectory (tenant) IDを取得するには、次の手順を実行します:
概要>基本セクションに移動します。
アプリの詳細
Workatoで使用するために、Application (client) ID、Object ID、およびDirectory (tenant) IDをコピーして保存します。
AzureポータルからユーザーIDを取得する
AzureポータルからユーザーIDを取得する手順を表示
AzureポータルからユーザーIDを取得するには、次の手順を実行します。
ホーム>ユーザーに移動して、User IDを取得します。
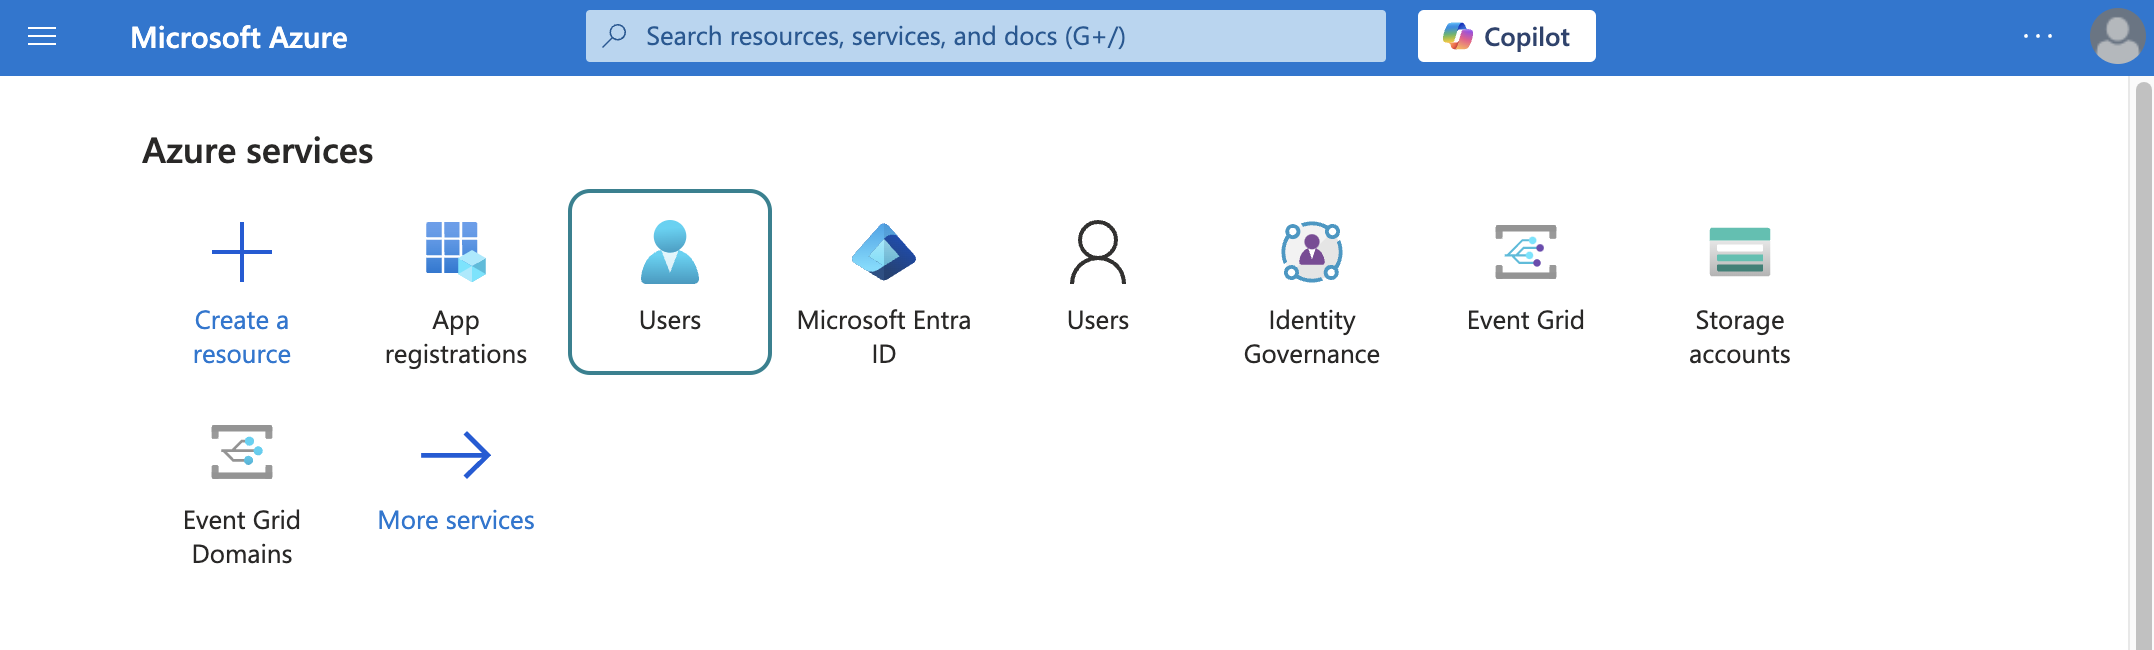 ユーザーを選択
操作の実行に使用する予定のデフォルトユーザーを検索して選択します。このユーザーはコネクションの確立には使用されませんが、アプリが実行できない特定の操作を実行するために必要です。また、ユーザーデータを取得するためにピックリストでも必要です。たとえば、フォルダのピックリストには、デフォルトユーザーに属するフォルダが入力されます。
ユーザー プリンシパル名をコピーして保存します。 Workatoでこの値をユーザーIDとして使用します。
クライアント資格情報ベースの認証でOneDriveに接続
クライアント資格情報ベースの認証でOneDriveに接続する手順を表示
WorkatoでOneDriveへのクライアント資格情報ベースのコネクションを設定するには、次の手順を実行します:
作成 > コネクションをクリックします。
OneDriveを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
テナント固有をコネクションアカウントタイプとして選択します。このオプションは、特定の組織(テナント)に紐付けられたアカウントをサポートします。
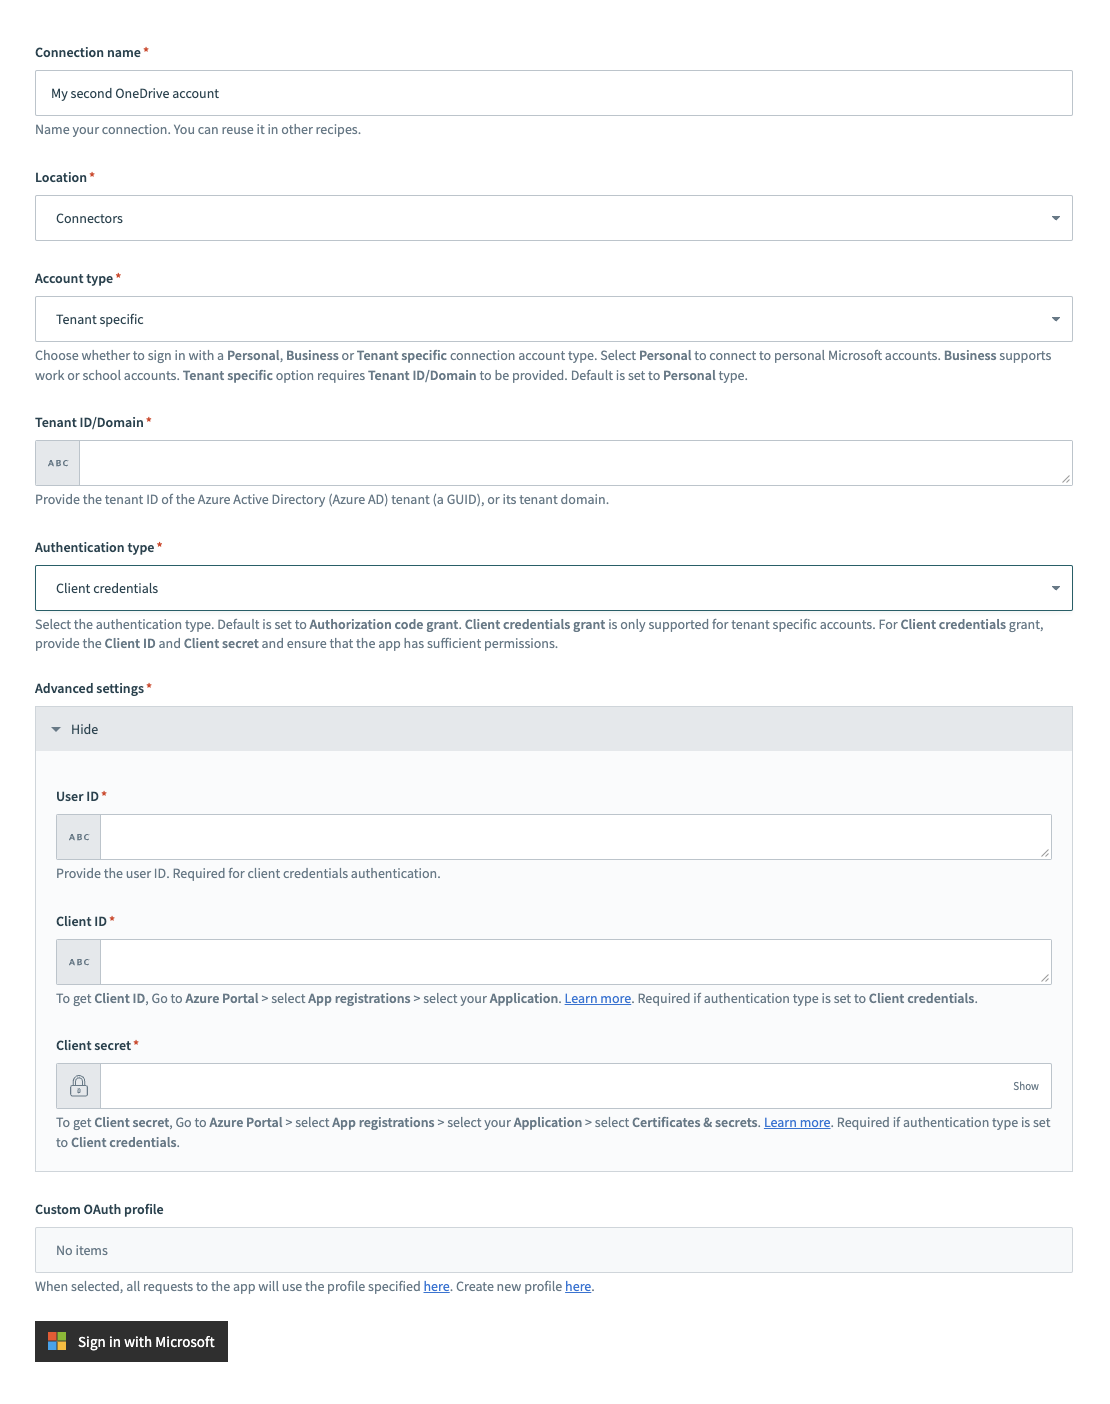 テナント固有のアカウントコネクションタイプ
テナントID/ドメインを入力します。これはアプリのDirectory (tenant) IDです。詳細については、Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得するを参照してください。
認証タイプドロップダウンメニューで、クライアント認証情報を選択します。
アプリのユーザーID、クライアントID、およびクライアントシークレットを入力します。詳細については、Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得するおよびクライアントシークレットを生成するを参照してください。
任意です。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
Sign in with Microsoftをクリックします。
Microsoft Entra IDをOneDriveコネクターに接続
Microsoft Entra IDをOneDriveコネクターに接続する手順を表示
Microsoft Entra IDアカウントを使用してOneDriveコネクターに接続するには、すべての同意要求が管理者によって付与されていることを確認してください。
管理者アカウントを使用して管理者の同意を付与するには、次の手順を実行します。
Azure portalにサインインし、エンタープライズアプリケーション>アクティビティ>管理者の同意要求に移動します。
必要な同意要求を承認します。
最終更新日: