Microsoft Word概要
Microsoft Word は、Microsoft 365スイートの一部であるMicrosoftのワープロアプリケーションです。 WorkatoのMicrosoft Wordコネクタを使用すると、Wordドキュメントとサードパーティアプリケーション間のワークフローを統合および自動化できます。
APIバージョン
Microsoft Wordコネクタは、Microsoft Graph API v1.0 を使用します。
コネクション設定
Microsoft Wordコネクターは、次の認証タイプをサポートしています:
Microsoft MFAの強制適用
Microsoftは、必須の多要素認証(MFA)を、さまざまなアプリケーションおよびアカウントに段階的にロールアウトしています。この強制適用は、2025年以降も継続されます。詳細については、MicrosoftのAzureおよび管理ポータルに対する必須の多要素認証ドキュメントを参照してください。
短期間の通知による強制適用の変更でサービスが中断されることを避けるため、Workatoで使用するすべてのMicrosoftアカウントについて、今すぐMFAを有効にすることを強くお勧めします。
サービスを中断なく維持するには、次の手順を実行します。
Microsoft MFA設定ガイドに従って、Microsoft組織のMFAを有効にします。詳細については、Microsoft 365の多要素認証を設定するを参照してください。
WorkatoでMicrosoftコネクションに再接続します。
プロンプトが表示されたら、MFAでOAuthフローを完了します。
レシピをテストして、更新されたコネクションで動作することを確認します。
認可コード付与認証(OAuth 2.0)
認可コードグラント認証では、テナント固有のアカウント種類に対して次の値が必要です。
- Tenant ID
最小スコープとデフォルトスコープ
デフォルトでは、Microsoft Wordコネクターは認可コードグラントコネクションに対して次のスコープを要求します。これらのスコープは、コネクターのすべてのトリガーとアクションを使用するために必要です。さらに、Azureポータルで、これらのアクセス許可をWorkatoアプリに委任アクセス許可として割り当てる必要があります。
Files.ReadFiles.ReadWriteFiles.Read.AllFiles.ReadWrite.AllUser.Readoffline_access
認可コードグラント認証を使用して Microsoft Word にコネクションを確立するには、次の最小スコープが必要です。
User.Readoffline_access
認可コード付与認証のためのMicrosoft Word設定
認可コードグラント認証用にMicrosoft Wordを設定するには、次の手順を完了します。
AzureポータルでWorkatoアプリを登録する
AzureポータルでWorkatoアプリを登録する手順を表示
AzureポータルでWorkatoアプリを登録するには、次の手順を実行します:
Azureポータルにサインインします。
アプリの登録>+ 新規登録を選択します。
アプリケーションの一意の名前を入力します。
サポートされているアカウントの種類ドロップダウンメニューを使用して、アカウントの種類を選択します。
プラットフォームの選択ドロップダウンメニューからWebを選択します。
リダイレクトURIには次のURIを使用します:
https://www.workato.com/oauth/callback登録を選択します。
アプリに権限を割り当てる
アプリに権限を割り当てる手順を表示
アプリにアクセス許可を割り当てるには、次の手順を実行します。
新しく登録したアプリに移動し、ナビゲーションサイドバーで管理>API のアクセス許可を選択します。
+ アクセス許可の追加をクリックし、Microsoft Graphを選択します。
必要なアクセス許可を追加します。コネクションタイプに基づいて、Application または Delegated のアクセス許可を割り当てる必要があります。
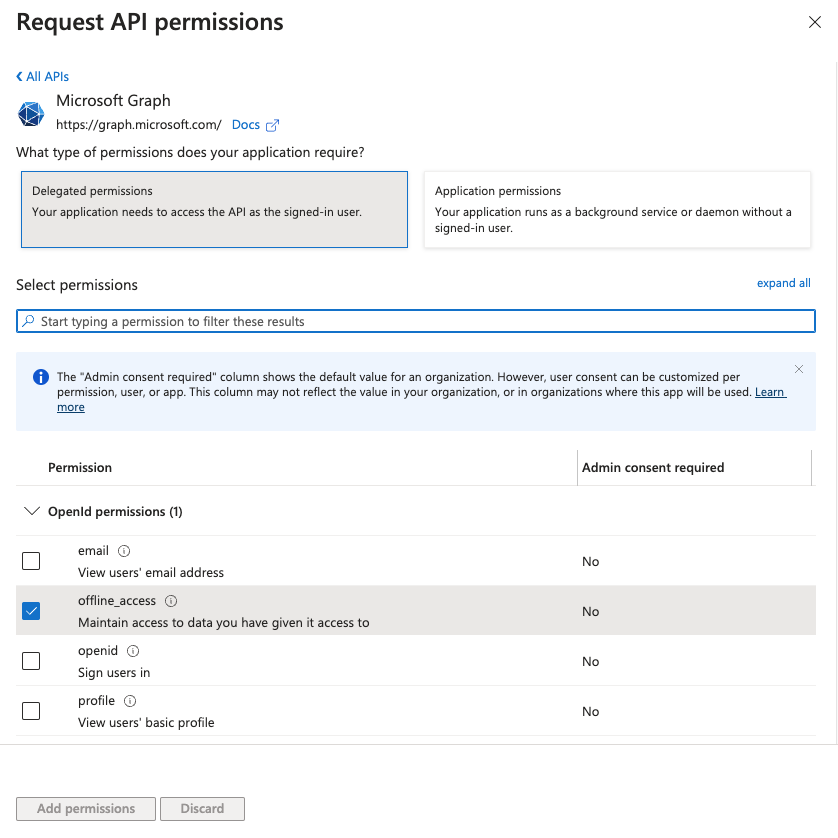 アクセス許可の追加
Add permissionsをクリックします。特定のアクセス許可に管理者の同意が必要な場合は、詳細について Microsoft Entra ID を Microsoft Word コネクタに接続する を参照してください。
Azureポータルからディレクトリ(テナント)IDを取得する
Azure portalからDirectory (tenant) IDを取得する手順を表示
Azure portalからディレクトリ (テナント) IDを取得するには、次の手順を実行します:
概要>基本セクションに移動します。
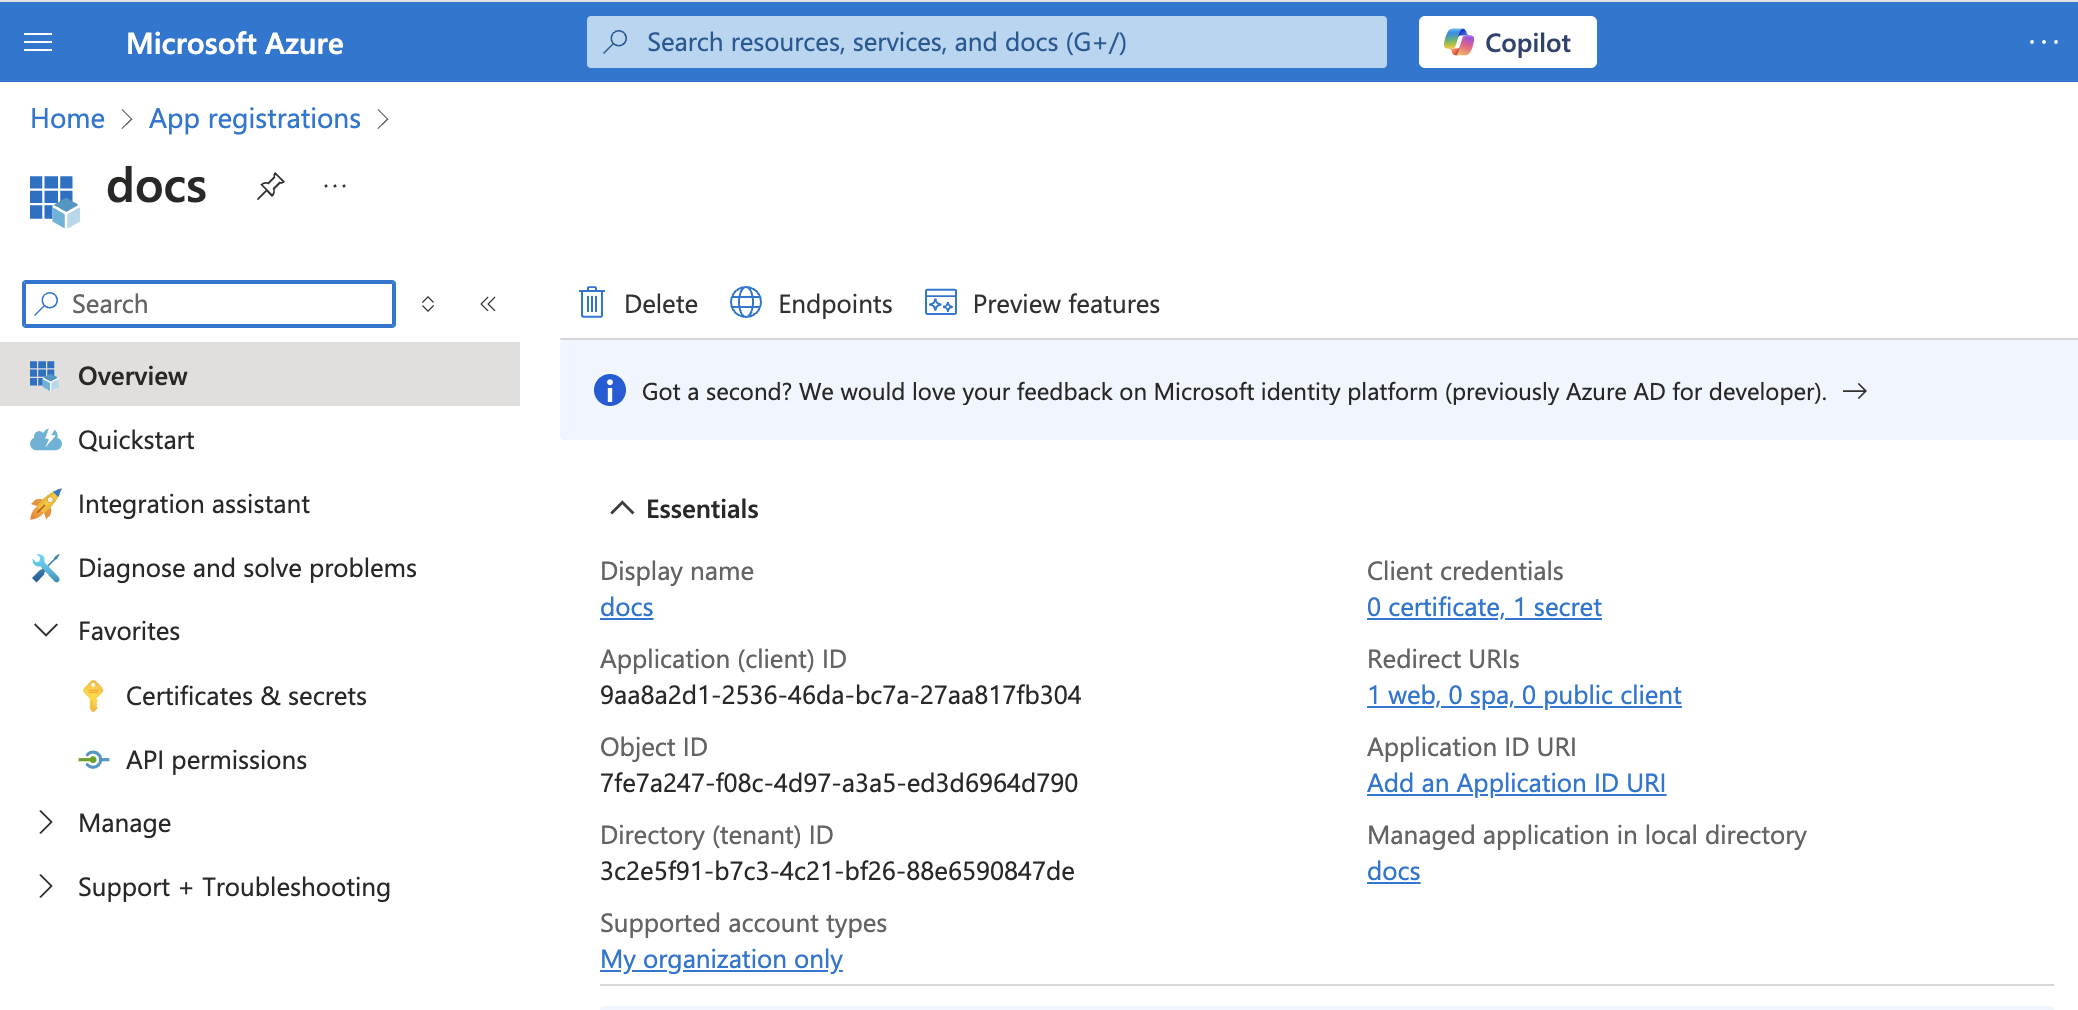 アプリの詳細
Workatoで使用するためにDirectory (tenant) IDをコピーして保存します。
認可コード付与認証を使用したMicrosoft Wordへの接続
認可コード付与認証を使用したMicrosoft Wordへの接続手順を表示
Workato で Microsoft Word への認可コードグラントコネクションを設定するには、次の手順を実行します。
作成 > コネクションをクリックするか、Cを2回押します。
Microsoft Word を検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
Account type ドロップダウンメニューを使用して、使用する予定のアカウントタイプを選択します。選択可能なオプションは Common と Tenant specific です。
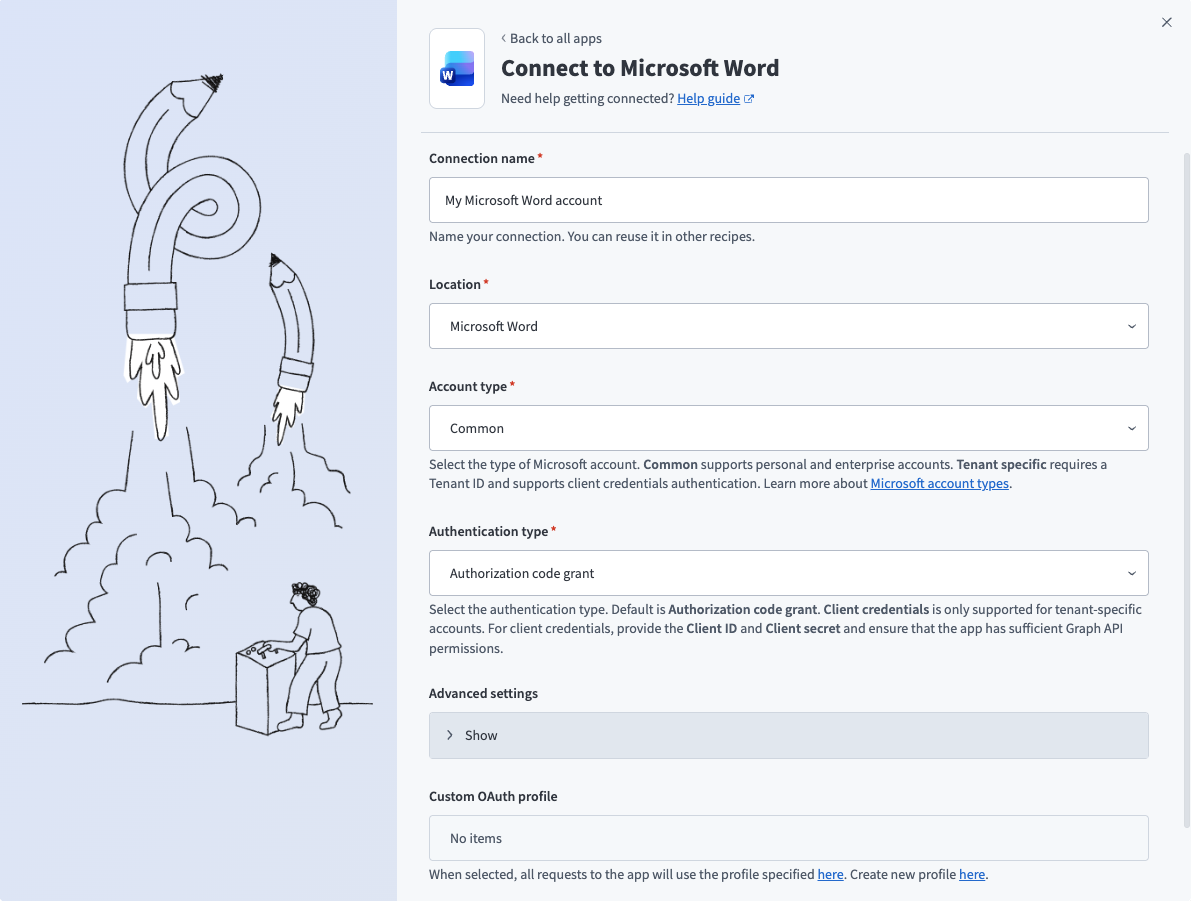 Microsoft Word 共通コネクション設定
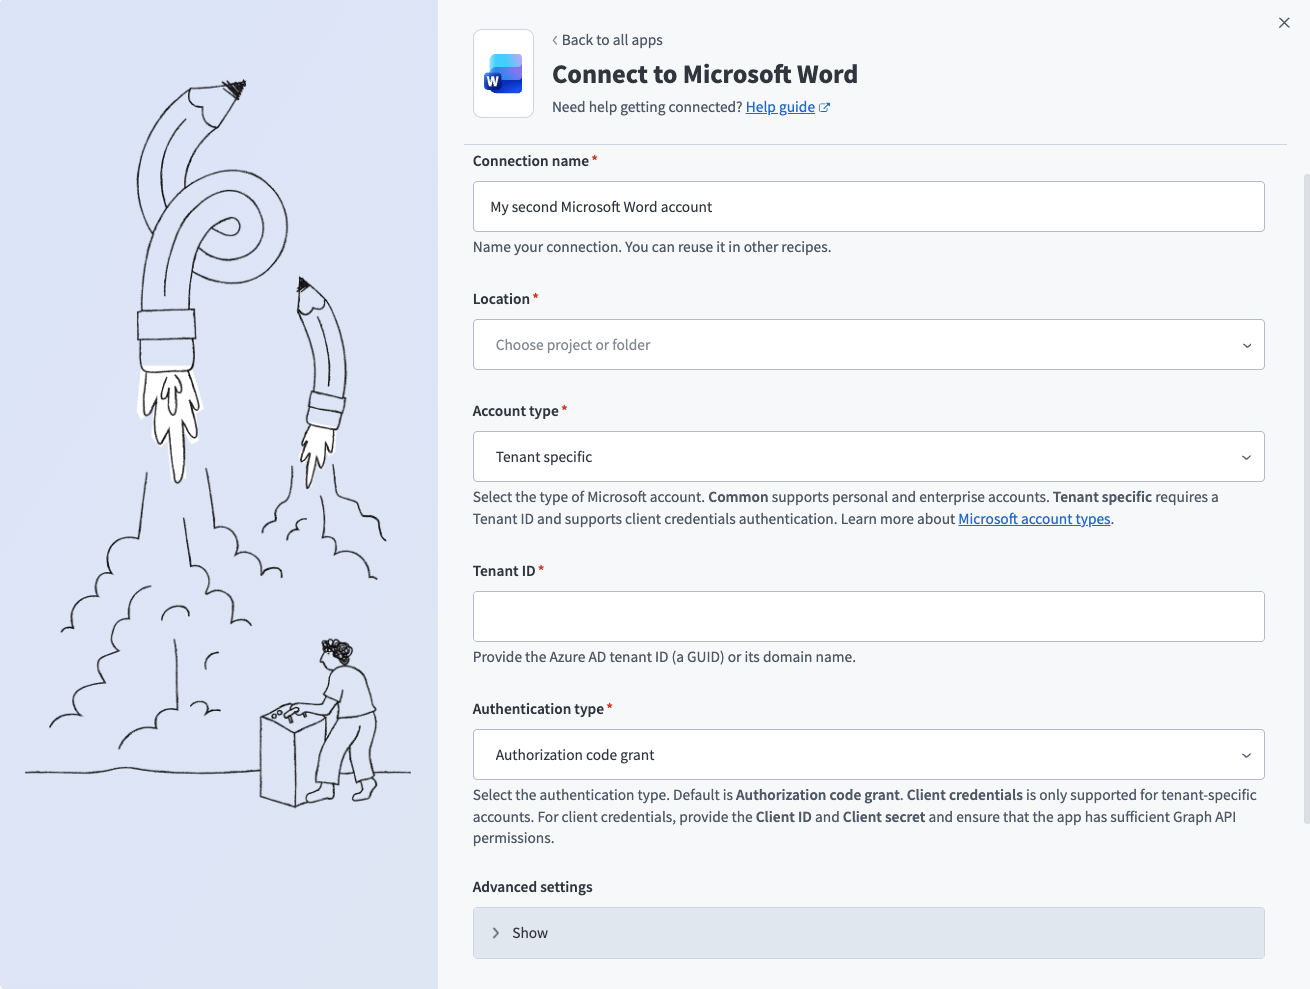 Microsoft Word テナント固有コネクション設定
Authentication typeドロップダウンメニューを使用して、Authorization code grantを選択します。
任意。コネクターはデフォルトで、すべてのトリガーとアクションが適切に機能するために必要な一連のスコープを要求します。代わりに権限を手動で選択するには、詳細設定セクションに移動します。コネクションを確立するために必要な最小権限は、User.Readとoffline_accessです。 Workatoは、ユーザーがどの権限を選択しても、これらの権限を必ず要求します。詳細は最小スコープとデフォルトスコープを参照してください。
任意。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
Sign in with Microsoftをクリックします。
クライアント資格情報ベースの認証(OAuth 2.0)
この認証方法には、次の値が必要です:
- Tenant ID
- ユーザーID
- Client ID
- クライアントシークレット
互換性のある認証
クライアント資格情報ベース認証は、テナント固有のコネクションとのみ互換性があります。
クライアント資格情報ベース認証のためのMicrosoft Word設定
クライアント資格情報ベースの認証用にMicrosoft Wordをセットアップするには、次の手順を完了します。
- Azure portalでWorkatoアプリを登録する
- アプリに権限を割り当てる
- クライアントシークレットを生成する
- Azureポータルからアプリケーション(クライアント)ID、オブジェクトID、ディレクトリ(テナント)IDを取得する
- AzureポータルからユーザーIDを取得する
AzureポータルでWorkatoアプリを登録する
AzureポータルでWorkatoアプリを登録する手順を表示
AzureポータルでWorkatoアプリを登録するには、次の手順を実行します:
Azureポータルにサインインします。
アプリの登録>+ 新規登録を選択します。
アプリケーションの一意の名前を入力します。
サポートされているアカウントの種類ドロップダウンメニューを使用して、アカウントの種類を選択します。
プラットフォームの選択ドロップダウンメニューからWebを選択します。
リダイレクトURIには次のURIを使用します:
https://www.workato.com/oauth/callback登録を選択します。
アプリに権限を割り当てる
アプリに権限を割り当てる手順を表示
アプリにアクセス許可を割り当てるには、次の手順を実行します。
新しく登録したアプリに移動し、ナビゲーションサイドバーで管理>API のアクセス許可を選択します。
+ アクセス許可の追加をクリックし、Microsoft Graphを選択します。
必要なアクセス許可を追加します。コネクションタイプに基づいて、Application または Delegated のアクセス許可を割り当てる必要があります。
アクセス許可の追加
Add permissionsをクリックします。特定のアクセス許可に管理者の同意が必要な場合は、詳細について Microsoft Entra ID を Microsoft Word コネクタに接続する を参照してください。
クライアントシークレットを生成する
クライアントシークレットを生成する手順を表示
クライアントシークレットを生成するには、次の手順を完了します。
管理>証明書とシークレット>クライアントシークレットに移動します。
+ New client secretをクリックします。
クライアントシークレットの説明を入力し、有効期限の日付を指定します。
Addをクリックします。
Workatoで使用するために、シークレット IDではなくクライアントシークレットの値をコピーして保存します。
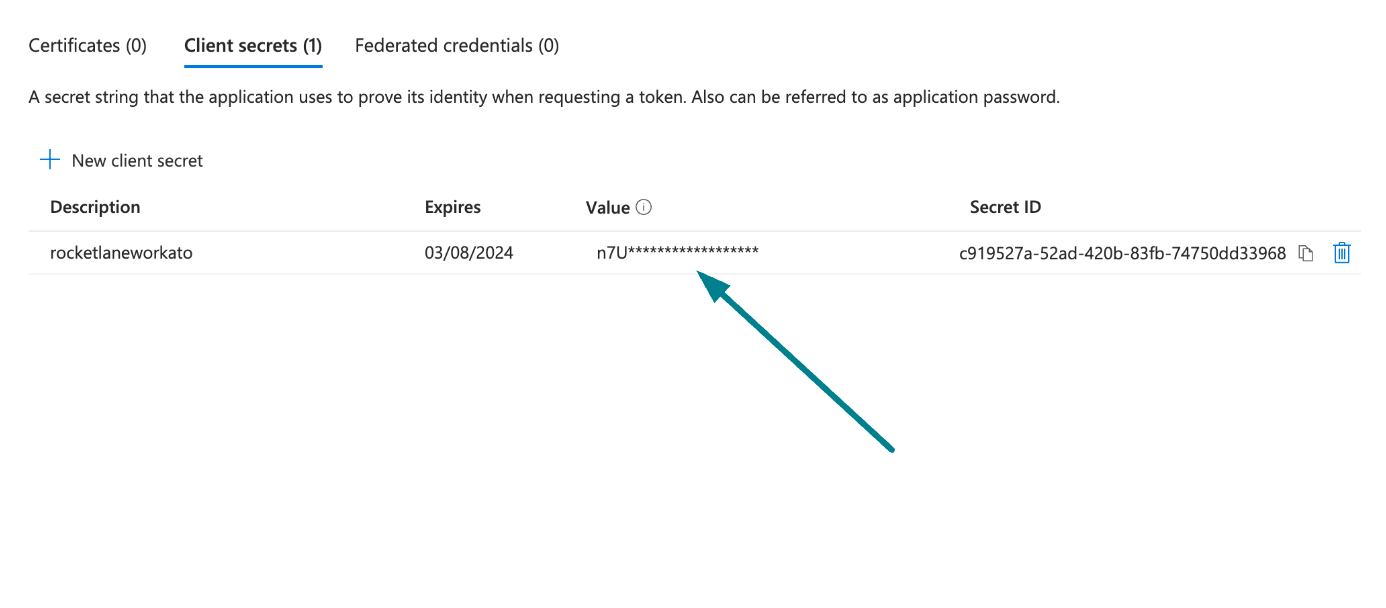 クライアントシークレット値をコピーして保存
Azureポータルからアプリケーション(クライアント)ID、オブジェクトID、ディレクトリ(テナント)IDを取得する
Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得する手順を表示
Azure portalからApplication ID、Object ID、およびDirectory (tenant) IDを取得するには、次の手順を実行します:
概要>基本セクションに移動します。
アプリの詳細
Workatoで使用するために、Application (client) ID、Object ID、およびDirectory (tenant) IDをコピーして保存します。
AzureポータルからユーザーIDを取得する
AzureポータルからユーザーIDを取得する手順を表示
AzureポータルからユーザーIDを取得するには、次の手順を実行します。
ホーム>ユーザーに移動して、User IDを取得します。
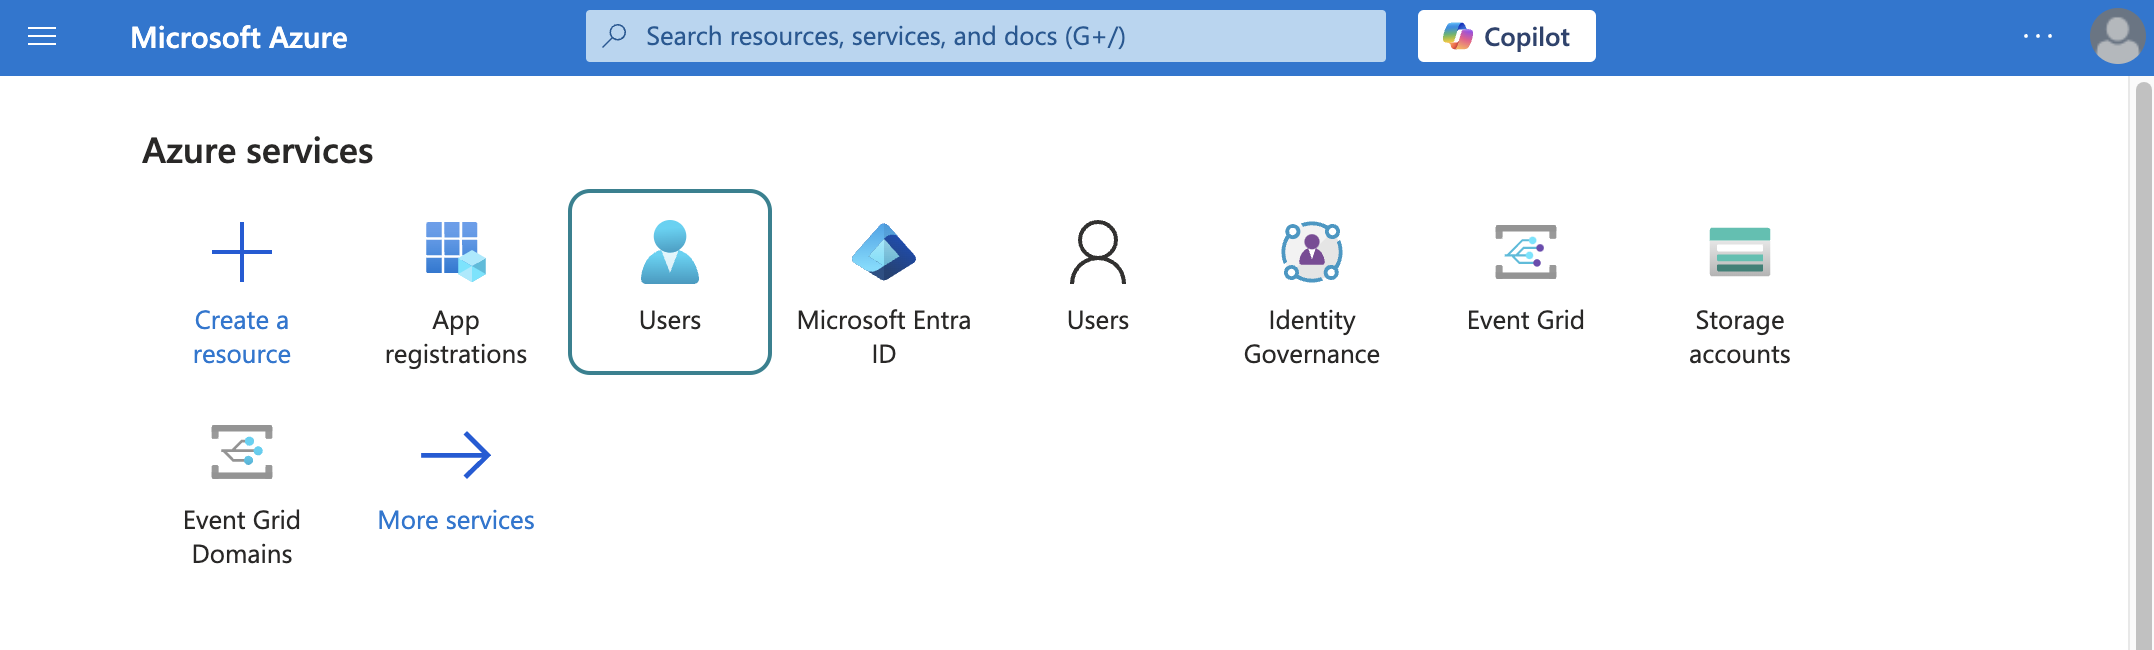 ユーザーを選択
操作の実行に使用する予定のデフォルトユーザーを検索して選択します。このユーザーはコネクションの確立には使用されませんが、アプリが実行できない特定の操作を実行するために必要です。また、ユーザーデータを取得するためにピックリストでも必要です。たとえば、フォルダのピックリストには、デフォルトユーザーに属するフォルダが入力されます。
ユーザー プリンシパル名をコピーして保存します。 Workatoでこの値をユーザーIDとして使用します。
クライアント資格情報ベース認証を使用したMicrosoft Wordへの接続
クライアント資格情報ベース認証を使用したMicrosoft Wordへの接続手順を表示
WorkatoでMicrosoft Wordへのクライアント資格情報ベースのコネクションを設定するには、次の手順を実行します。
作成 > コネクションをクリックするか、Cを2回押します。
Microsoft Word を検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
アカウントの種類としてテナント固有を選択します。このオプションは、特定の組織(テナント)に紐付けられたアカウントをサポートします。
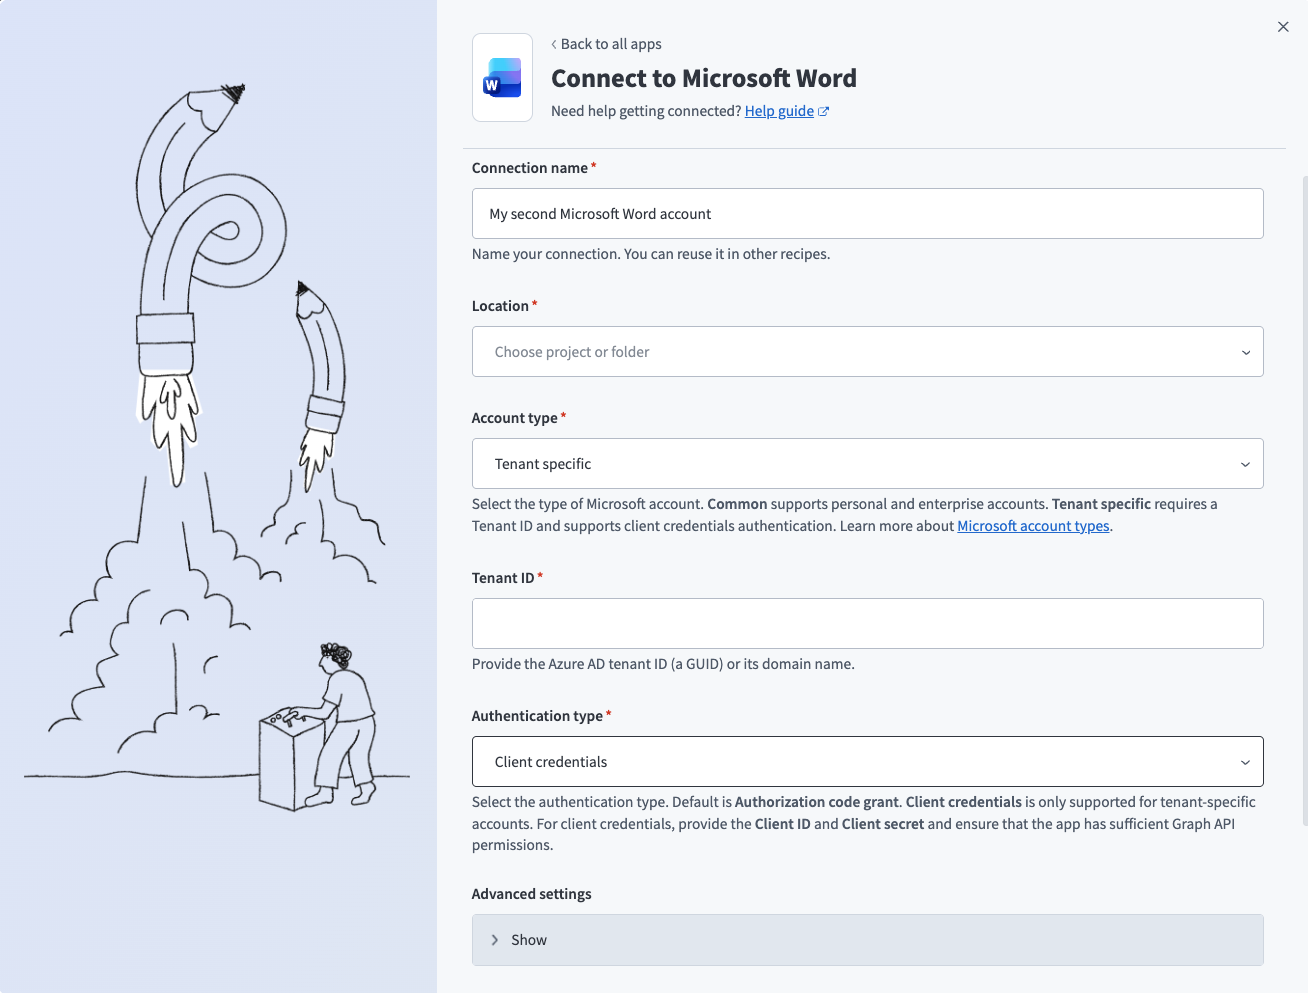 Microsoft Word クライアント資格情報ベースのコネクション設定
テナントIDを入力します。これはアプリのディレクトリ(テナント)IDです。詳細については、Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得するを参照してください。
認証タイプドロップダウンメニューで、クライアント認証情報を選択します。
アプリのユーザーID、クライアントID、およびクライアントシークレットを入力します。詳細については、Azure portalからApplication (client) ID、Object ID、およびDirectory (tenant) IDを取得するおよびクライアントシークレットを生成するを参照してください。
任意。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
Sign in with Microsoftをクリックします。
Microsoft Entra IDをMicrosoft Wordコネクタに接続
Microsoft Entra IDをMicrosoft Wordコネクタに接続する手順を表示
Microsoft Entra IDアカウントを使用してMicrosoft Wordコネクターに接続するには、すべての同意要求が管理者によって付与されていることを確認してください。
管理者アカウントを使用して管理者の同意を付与するには、次の手順を実行します。
Azure portalにサインインし、エンタープライズアプリケーション>アクティビティ>管理者の同意要求に移動します。
必要な同意要求を承認します。
最終更新日: