エンドユーザーグループ管理
Control planeでは、エンドユーザーグループを作成および管理できます。エンドユーザーとエンドユーザーグループを、カスタマイズされたEnvironmentアクセスとともに保存し、特定のグループにアクセス権を割り当てることができます。 操作するエンドユーザーが所属するエンドユーザーグループを設定できます。 この操作により、特定のグループへのアクセス権を割り当てることができます。 This lets you scope user access more securely. これにより、ユーザーアクセスの範囲をより安全に設定できます。
エンドユーザーグループは、特定のEnvironment内で作成されます。ユーザーグループに割り当てる前に、エンドユーザーを追加する必要があります。各エンドユーザーグループには、少なくとも1人のエンドユーザーが割り当てられている必要があります。
エンドユーザーグループの作成
エンドユーザーグループはEnvironmentごとに固有です。グループを作成する前に、Environmentを選択する必要があります。
Environmentでエンドユーザーグループを作成するには、次の手順を完了します:
Workatoにサインインします。
ワークスペースメニューを展開します。
コントロールプレーンをクリックします。 Control planeはデフォルトで新しいタブで開きます。
コントロールプレーンの認証情報またはSSOを使用してサインインします。
End user access > Authentication & groupsに移動します。
ユーザーグループを追加するEnvironmentを選択します。
+ エンドユーザーグループを作成をクリックします。
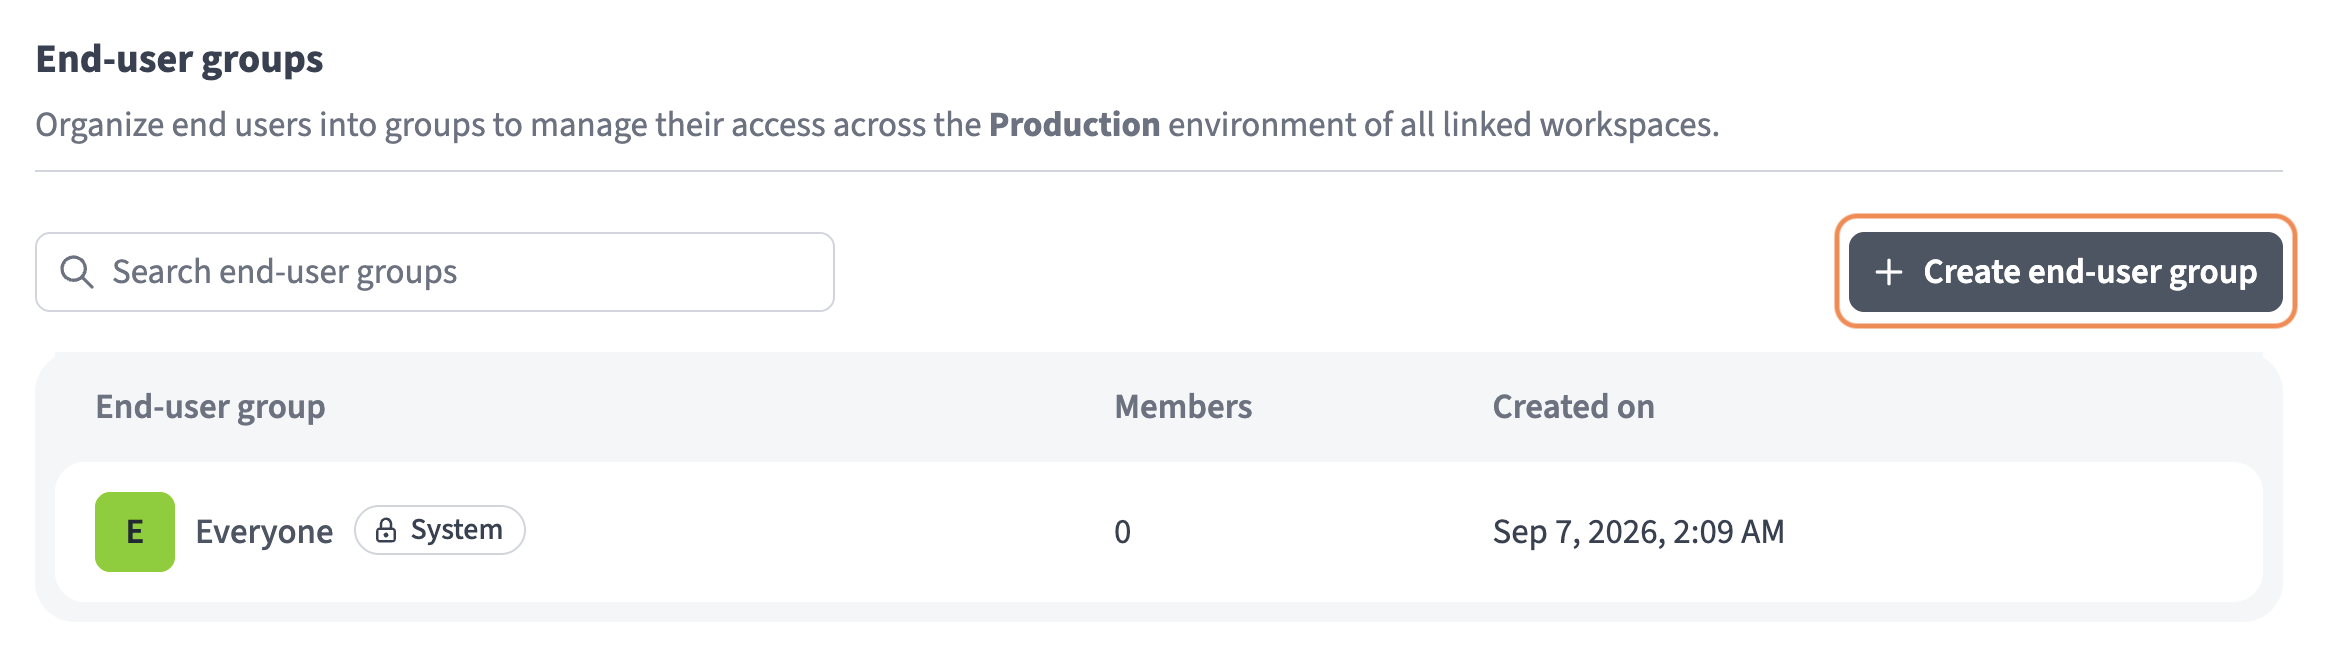 + Create end-user groupをクリックします
Nameフィールドにグループの名前を入力します。
Createをクリックします。
ユーザーグループ認証
エンドユーザーはデフォルトでメールアドレスとパスワードを使用してサインインします。 Control planeでEnvironmentごとにエンドユーザーグループのSAML IDプロバイダーを設定することで、リンクされたすべてのワークスペース全体でエンドユーザーが認証される方法を定義できます。 IDプロバイダーはリンクされたワークスペースと共有されます。ワークスペース管理者は、IdPを使用するかどうかを選択できます。
Control plane Environmentのユーザーグループ認証設定を定義するには、次の手順を実行します:
End user access > SAML identity providersに移動します。
+ Set up new providerをクリックします。
Enforce SAML authentication forセクションに移動し、All domainsまたはSelected domainsのいずれかを選択します。 Selected domainsを選択した場合は、Specify domainsフィールドに複数のドメインをカンマ区切りで入力する必要があります。
SP Entity IDフィールドに移動し、Copyをクリックします。 SAML SSOを設定するには、この値をIdPに追加する必要があります。
ACS (Reply) URLフィールドに移動し、Copyをクリックします。 SAML SSOを設定するには、この値をIdPに追加する必要があります。
IDプロバイダーのメタデータURLをお持ちですか?セクションに移動し、該当するオプションを選択します。
Setupをクリックします。
最終更新日: