Vendor Onboarding MCPサーバー
Vendor Onboarding MCPサーバーにより、LLMは自然な会話を通じてCoupa, DocuSign, and NetSuite全体で新しいベンダーをオンボーディングできます。ベンダーの受け入れ情報を取得して重複を確認し、DocuSignを通じて税務および保険書類を送信および追跡し、Coupaで銀行情報の送信と承認ステータスを確認し、CoupaおよびNetSuiteでベンダーマスターレコードを作成して有効化するツールを提供します。Coupa, DocuSign, and NetSuiteインターフェイスを直接操作する必要はありません。ベンダーのオンボーディングは、ベンダーや承認者を待つ間に数日から数週間かかることがあります。そのため、サーバーは進捗を追跡し、後続の任意の会話で進行中のオンボーディングを再開できるようにします。
用途
Vendor Onboarding MCPサーバーを使用して、次のアクションを実行します:
- レコードを作成する前に、新しいベンダーの正式名称を既存のCoupaサプライヤーと照合します
- DocuSignを通じて、署名用の税務フォームと保険書類をベンダーに送信します
- ベンダーが要求された書類を完了して返送したかどうかを確認します
- 完了したDocuSignエンベロープの署名者入力データをベンダーのCoupaレコードにインポートします
- ベンダーがCoupaのSupplier Portalを通じて銀行情報を送信したかどうかを確認します
- Coupaの設定済み承認チェーンを通じてベンダーを承認用に送信します
- CoupaおよびNetSuiteでベンダーマスターレコードを作成します
- 取引用にベンダーを有効化します
- 進行中のベンダーオンボーディングを一覧表示し、それぞれが何を待っているかを確認します
プロンプト例
次のプロンプト例を使用して、Vendor Onboarding MCPサーバーツールを呼び出します:
Onboard Acme Corp as a new vendor.What's the status of the Acme onboarding?Which vendor onboardings are stuck waiting on the vendor?Check whether Acme's banking has come in yet.Send the tax and insurance forms to Acme Corp.Has Acme signed and returned their documents yet?Import Acme's signed form data into their Coupa record.Submit Acme's onboarding for approval.Create the vendor master record for Acme now that it's approved.Activate Acme for transactions.
Vendor Onboarding MCPサーバーツール
Vendor Onboarding MCPサーバーは次のツールを提供します:
| ツール | 説明 |
|---|---|
| initiate_vendor_request | 新しいベンダーの受け入れ情報を取得し、既存のCoupaサプライヤーとの重複を確認します。 |
| send_vendor_onboarding_documents | 税務フォームと補足書類のリクエストを含む単一の複合DocuSignエンベロープをベンダーに送信します。 |
| check_vendor_document_status | DocuSignエンベロープのステータスを返し、フォームデータと書類メタデータを後続処理します。 |
| import_vendor_form_data | 完了した書類をダウンロードし、検証済みのフォームデータをCoupa Supplier Information Management(SIM)レコードに書き込みます。 |
| check_vendor_bank_details | ベンダーがCoupaのネイティブSIMフローを通じて銀行情報を送信したかどうかを確認します。 |
| submit_vendor_for_approval | ベンダーのEasy Form ResponseをCoupaの設定済みチェーンに承認用として送信します。 |
| create_vendor_master_netsuite | 既存のCoupaサプライヤーを確定し、NetSuiteベンダーレコードを作成します。 |
| activate_vendor_for_transactions | CoupaとERPの両方でベンダーを有効化し、支払い可能な状態にします。 |
| list_pending_vendor_onboardings | 開始した進行中のオンボーディングをページ分割された一覧で返します。 |
| get_vendor_onboarding_status | すべてのシステムにわたるベンダーオンボーディングのステータスを返します。 |
| get_vendor_write_policy | ベンダーデータを書き込むためのフィールドマッピング、機密フラグ、および禁止フィールドリストを返します。 |
Vendor Onboarding MCPサーバーのインストール
構築済みMCPサーバーをプロジェクトにインストールするには、次の手順を完了します:
Workatoアカウントにサインインします。
AI Hub > Enterprise MCPに移動します。
+ Create MCP serverをクリックします。
接続済みアプリを使用して構築済みMCPサーバーを開始するセクションに移動し、使用する構築済みMCPサーバーを選択します。
Use this serverをクリックします。
サーバー名フィールドにMCPサーバーの名前を入力します。
場所ドロップダウンメニューを使用して、MCPサーバーのプロジェクトを選択します。
Connectionsセクションに移動し、アプリアカウントに接続します。
MCPサーバーテンプレートで使用するコネクションタイプを選択します。
- User's connection: MCPサーバーツールは、アプリケーションに接続するユーザーのIDと権限に基づいてアクションを実行します。ユーザーは自分の認証情報で認証し、スキルを実行します。
- Your connection: このオプションでは、レシピビルダーによって確立されたコネクションを使用し、通常のアプリコネクションと同じ原則に従います。
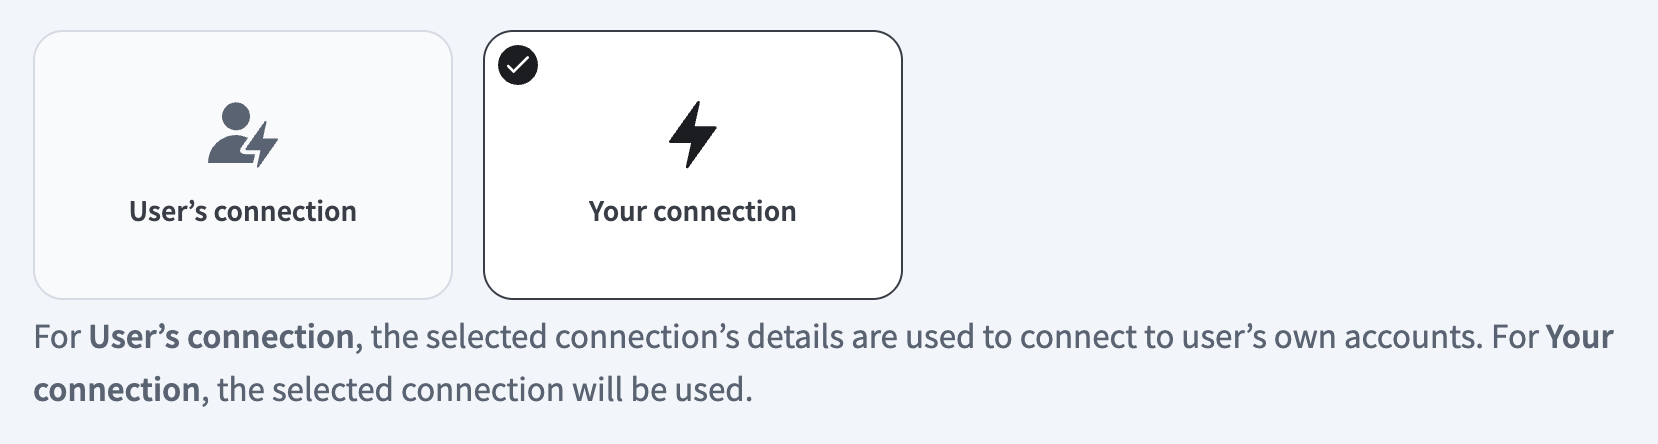 コネクションタイプを選択
検証済みユーザーアクセスの認証要件
OAuth 2.0認可コードグラントを使用するアプリコネクションのみが、ユーザーのコネクションで利用できます。詳細については、検証済みユーザーアクセスを参照してください。
次のセクションで、アプリ固有のコネクション設定手順を完了します。
Vendor Onboardingコネクション設定
Vendor Onboarding MCPサーバーを使用するには、次のコネクションが必要です。
ロール要件
各ツールの可用性は、関連するコネクションに付与されたスコープと権限によって異なります。必要な権限なしで行われたリクエストは、部分的な結果ではなく、権限拒否の結果を返します。
- Coupa: 最低限、次の権限が必要です。 - Supplier Information(読み取り、書き込み) - Suppliers(読み取り、書き込み) - Easy Form Responses(読み取り、書き込み、承認送信) - Approvals(読み取り) - Attachments(読み取り、書き込み)
- DocuSign: 次が必要です。 - エンベロープを送信するための
impersonationスコープ(JWT Grant)、または同等の代理送信アクセス(OAuth 2.0) - NetSuite: 次が必要です。 - RESTletsおよびREST Web Servicesスコープ - Vendorレコードを作成および編集する権限を持つNetSuiteロール
Coupaコネクション設定手順
Coupaコネクション設定手順を表示
Workatoへのクライアント資格情報コネクション用にCoupaを設定するには、次の手順を完了します。
クライアント資格情報が必要
Vendor Onboarding MCPサーバーには、CoupaへのOAuth 2.0クライアント資格情報コネクションが必要です。その他の認証方式はサポートされていません。
Coupaインスタンスにサインインします。例:https://[your-instance-name].coupacloud.com/oauth2/clients。
作成をクリックして、新しいOAuthクライアントを作成します。
付与タイプドロップダウンメニューを使用して、認可コードまたはクライアント資格情報を選択します。 Workatoの認証タイプで同じオプションを選択する必要があります。
Nameフィールドに名前を入力します。例:Workato Coupa OAuth connection。
使用予定のリダイレクトURIをリダイレクトURIフィールドに入力します。認可コードを使用する予定の場合は、リンクhttps://www.workato.com/oauth/callbackを追加します。
Workatoに提供する予定のスコープを選択します。 Coupaコネクターで自動化する予定のすべてのオブジェクトおよび機能を含めます。選択するスコープは、Workatoで設定するスコープと一致している必要があります。コネクションを確立するには、少なくともcore.common.readおよびoffline_accessスコープを含める必要があります。
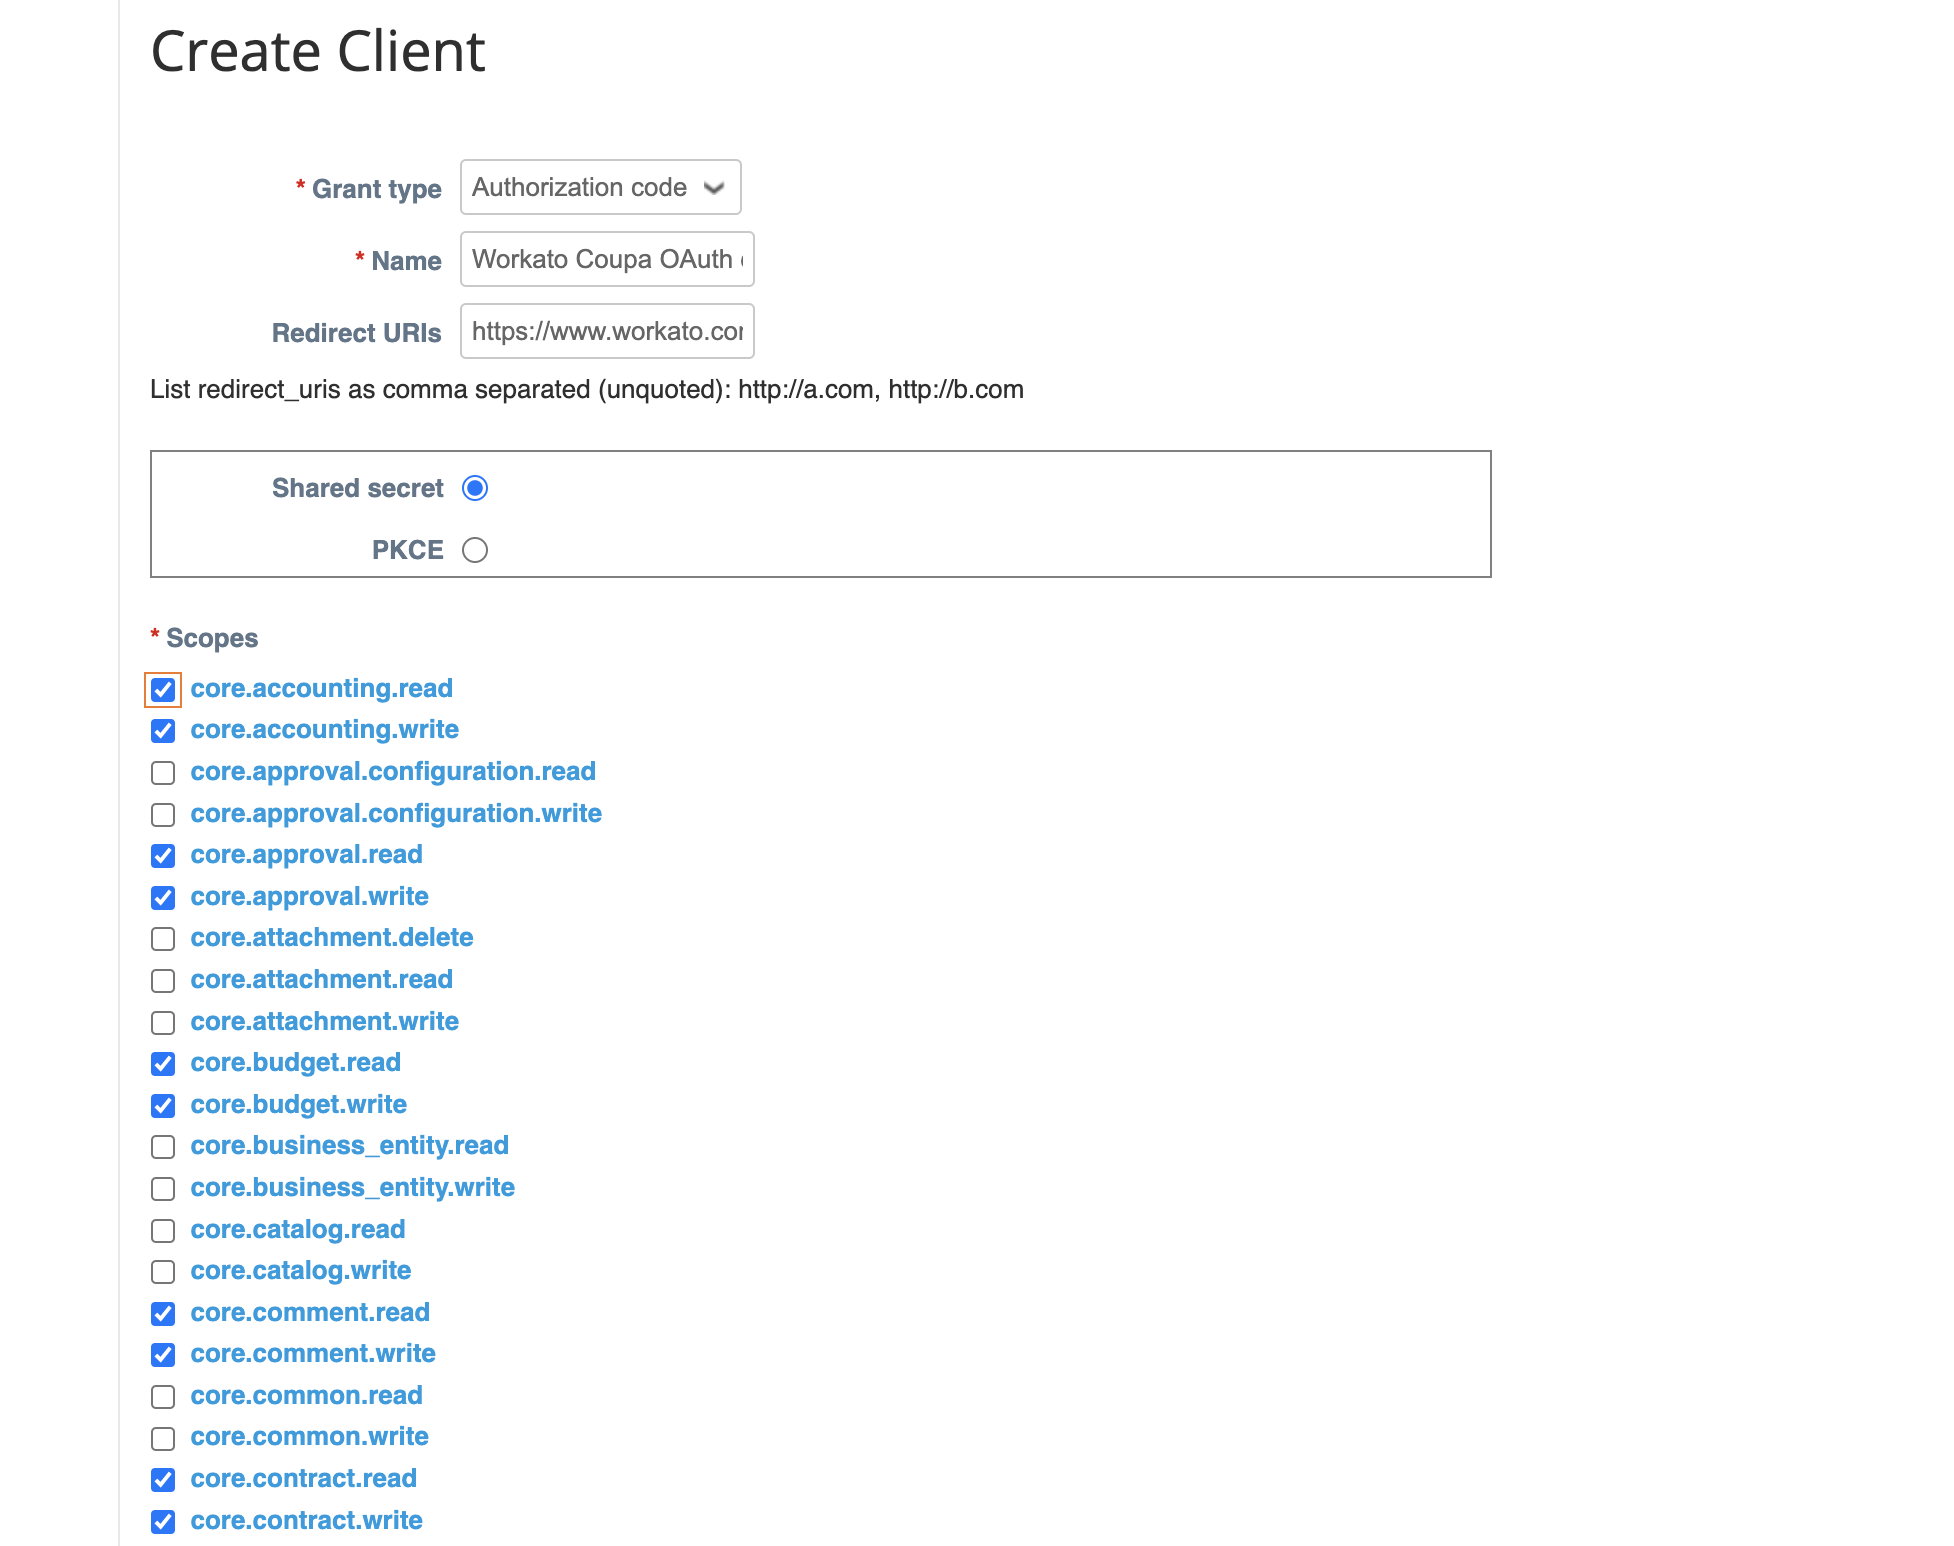 新しいクライアントを作成
保存をクリックします。
Workatoで使用するために、識別子とシークレットをコピーして保存します。
Workatoアカウントに戻り、コネクションを追加する予定のプロジェクトに移動します。
作成 > コネクションをクリックするか、Cを2回押します。
新規コネクションページで、コネクションとしてCoupaを検索して選択します。
コネクション名フィールドに、コネクションの一意の名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
認証ドロップダウンを使用して、Coupaで指定した付与タイプを選択します。
クライアントIDとクライアントシークレットを入力します。
インスタンスのCoupa URLをホストフィールドに入力します。たとえば、URLがhttp://acme.coupacloud.comの場合は、acmeと入力します。
スコープドロップダウンメニューを使用して、Coupaで設定したものと同じスコープを選択します。正常に接続するには、必須スコープcore.common.readおよびoffline_accessを含めます。
接続をクリックします。
DocuSignコネクション設定手順
DocuSignコネクション設定手順を表示
Coupa, DocuSign, and NetSuiteコネクターは、次の認証タイプをサポートしています:
認証と送信
JWT Grant認証は、Docusignのimpersonationスコープを使用して、接続に使用したユーザーのメールアドレスからドキュメントを送信します。このユーザーがサインインする必要はありません。代理操作対象ユーザー、またはそのアカウント管理者は、接続する前に同意を付与する必要があります。
OAuth 2.0(Authorization Code Grant)は、コネクションを承認するためにサインインしたユーザーのメールアドレスからすべてのドキュメントを送信します。
ロールと権限
Docusignにサインインできるユーザーは、DocusignをWorkatoに接続できます。ユーザーはWorkatoでもDocusignと同じ権限と機能を使用して、エンベロープの表示、管理、送信を行えます。詳細については、Docusignの権限プロファイルドキュメントを参照してください。
Coupa, DocuSign, and NetSuiteコネクターは、以下のDocusignプランで動作します:
- 個人用
- Standard
- Business Pro
DocuSign JWT Grant認証
JWT Grant認証手順を表示
サーバー間認証用の秘密鍵を使用して、JWT Grant認証でCoupa, DocuSign, and NetSuiteに接続します。この方法では、Docusignユーザー偽装を使用して、接続に使用するユーザーIDのメールアドレスからドキュメントが送信されます。接続する前に、そのユーザーまたはアカウント管理者が同意を付与する必要があります。詳細については、ユーザーIDの取得を参照してください。
JWT Grant認証を設定するには、以下の手順を完了します:
User IDを取得する
User IDの取得手順を表示
Coupa, DocuSign, and NetSuiteでUser IDを取得するには、次の手順を実行します:
Coupa, DocuSign, and NetSuiteにサインインします。
Admin>Apps and Keysに移動します。
Workatoで使用するためにUser IDをコピーして保存します。
インテグレーションキーを生成する
インテグレーションキーの生成手順を表示
インテグレーションキーを生成するには、アプリを作成する必要があります。
Coupa, DocuSign, and NetSuiteでインテグレーションキーを生成するには、次の手順を実行します:
アプリとキーページに移動し、アプリとインテグレーションキーを追加をクリックします。
Workato Integrationなど、アプリケーションの名前を入力します。
Create Appをクリックします。
Workatoで使用するために、Integration Key(Client IDとも呼ばれます)をコピーして保存します。
RSAキーペアを生成する
RSA keypairの生成手順を表示
Coupa, DocuSign, and NetSuiteでRSAキーペアを生成するには、次の手順を実行します:
新しく作成したアプリ設定のサービス統合セクションに移動します。
Generate RSAをクリックして、新しいRSAキーペアを作成します。
Private Keyをコピーし、安全な場所に保存します。この値は、Workatoでコネクションを確立するために必要です。
秘密キーを保存する
秘密キーは1回だけ表示されます。このダイアログを閉じると、再度取得することはできません。紛失した場合は、新しいキーペアを生成する必要があります。
Closeをクリックして、キーペアをインテグレーションに保存します。
リダイレクトURIを追加する
redirect URIの追加手順を表示
Coupa, DocuSign, and NetSuiteでリダイレクトURIを追加するには、次の手順を実行します:
新しく作成したアプリ設定のAdditional settings(追加設定)>Redirect URIs(リダイレクトURI)セクションに移動します。
+ Add URIをクリックします。
Redirect URIsフィールドにhttps://www.workato.com/oauth/callbackを入力します。
保存をクリックします。
ユーザー偽装の同意を取得する
JWT Grant認証では、Docusignのユーザー偽装を使用して、接続に使用するユーザーのメールアドレスからエンベロープを送信します。そのユーザーとして接続するには同意が必要で、同意には次の2つの形式があります:
admin consentの取得手順を表示
Docusign Adminパネルを使用して、組織の要求済みドメイン内のすべてのユーザーに代わってJWTアプリに同意を付与します。この承認により、指定した権限に制限された状態で、アプリにすべてのドメインユーザーへのアクセス権が付与されます。これは1回限りの設定です。
管理者の同意の前提条件
- 組織でDocusign Admin機能が有効になっている必要があります。
- 組織に少なくとも1つの要求済みドメインが必要です。 Docusignのドメインを要求するドキュメントを参照してください。
- アプリのインテグレーションキーを作成済みである必要があります。
管理者の同意を取得するには、次の手順を実行します:
組織管理者としてCoupa, DocuSign, and NetSuiteにサインインします。
Docusign AdminでOrganizationホームページを開きます。
ナビゲーションペインからConnected Appsを選択します。
Authorize Applicationを選択し、ドロップダウンメニューからアプリケーションを選択します。このメニューには、すべてのインテグレーションキーが名前別に表示されます(例: Workato Integration)。
Add New ApplicationダイアログのPermissionsフィールドにsignature impersonationを入力します。
これらの権限は、組織の要求済みドメインのメンバーであるすべてのユーザーに適用されます。
Addをクリックして、アプリケーションを確認し承認します。
詳細については、Docusignの内部アプリケーションの管理者同意を取得する方法ドキュメントを参照してください。
individual user consentの取得手順を表示
接続に使用する予定の各ユーザーは、JWTアプリに個別に同意を付与する必要があります。 およびこれにより、エンベロープ送信時にアプリがユーザーに代わって動作できるようになります。
インテグレーションキーとリダイレクトURI
個別の同意を設定する前に、JWT Grant設定セクションのintegration keyおよびredirect URIの手順を完了していることを確認してください。
個別ユーザーの同意を取得するには、次の手順を実行します:
コネクション中の同意
JWT Grant認証で接続すると、Docusignから同意の付与を求められます。これにより、コネクションを認証するユーザーに個別の同意が付与されます。上記の手順に従う必要があるのは、ユーザー自身がコネクションを設定しない場合に、そのユーザーの同意を事前承認するときのみです。たとえば、管理者が別のユーザーのコネクションに対して事前に同意を付与する場合です。
詳細については、DocusignのHow to obtain individual consentドキュメントを参照してください。
JWT Grant認証でDocuSignに接続する
JWT Grant認証でDocuSignに接続する手順を表示
WorkatoでCoupa, DocuSign, and NetSuiteへのJWT Grantコネクションを設定するには、次の手順を実行します:
作成 > コネクションをクリックします。
Coupa, DocuSign, and NetSuiteを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
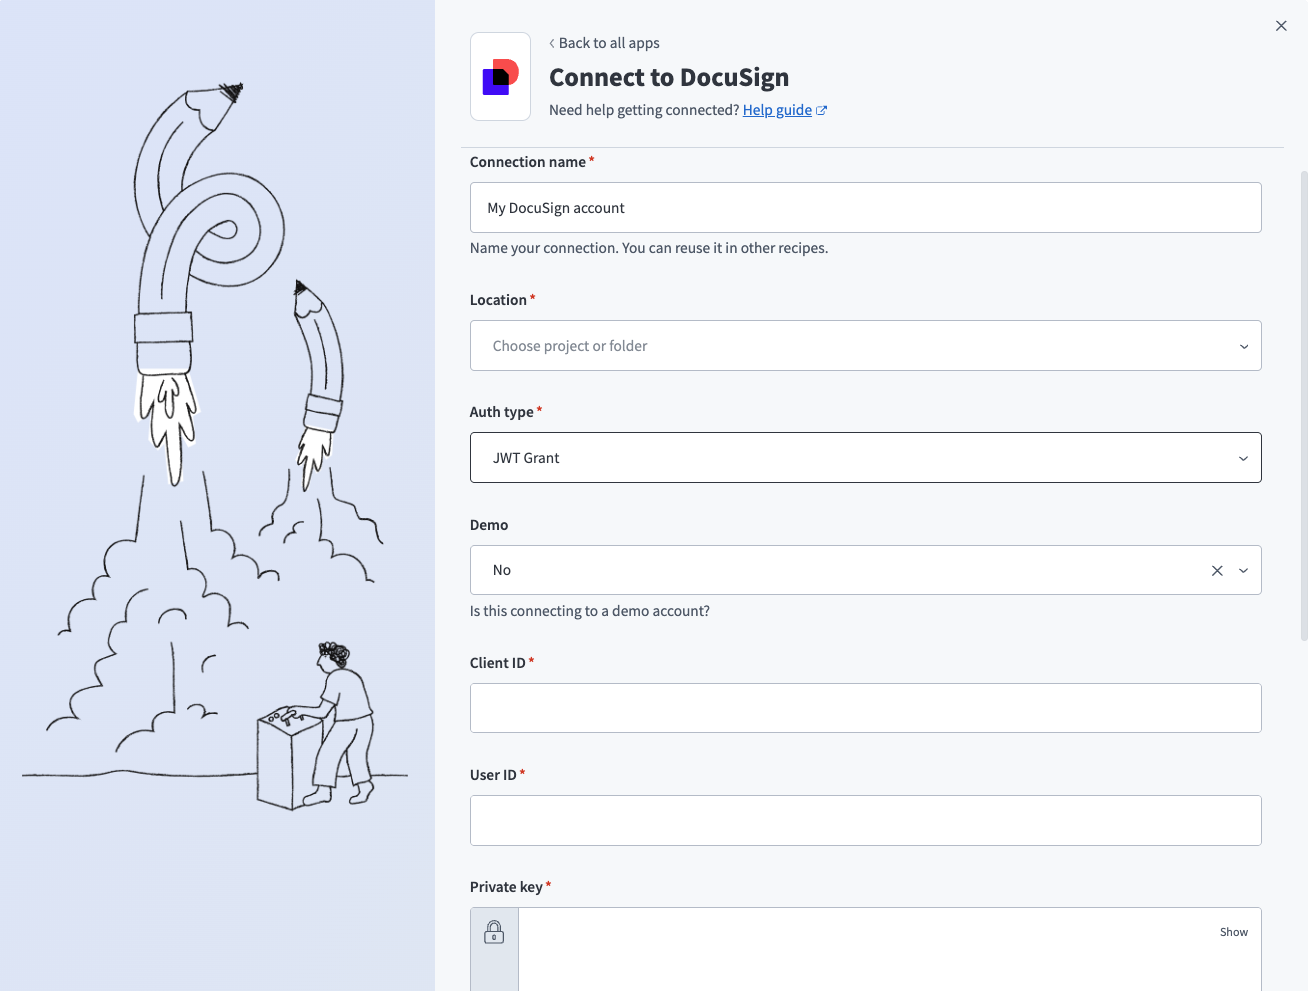 Docusign JWT Grantコネクション
Locationドロップダウンメニューを使用して、コネクションを保存する予定のプロジェクトまたはフォルダを選択します。
認証タイプドロップダウンメニューを使用して、JWT Grantを選択します。
Demoドロップダウンメニューを使用して、これがデモDocusignアカウントかどうかを示します。デモ/サンドボックスアカウントの場合はYes、プロダクションアカウントの場合はNoを選択します。
DocusignアプリケーションのインテグレーションキーをClient IDフィールドに入力します。
ユーザーIDフィールドに、JWT Grant設定手順で取得したユーザーIDを入力します。
秘密鍵フィールドに、JWT Grant設定手順で取得したRSA秘密鍵を入力します。 -----BEGIN RSA PRIVATE KEY-----および-----END RSA PRIVATE KEY-----ヘッダーを含む完全な秘密鍵を入力します。
任意。複数のアカウントがある場合にDocusignアカウントを指定するには、アカウントIDを入力します。アカウントIDは、Admin>Apps and Keys>API Account IDに移動して確認できます。デフォルトでは、コネクションによって最初のDocusignアカウントが選択されます。
任意。 Webhookリクエストを検証するには、Connect keyフィールドにConnect keyを入力します。詳細については、DocusignのアプリにHMACキーを追加するドキュメントを参照してください。
任意。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
接続をクリックします。 Workatoはコネクションを承認するためにDocusignにリダイレクトします。
Allow Accessをクリックして、Workatoインテグレーションにアカウントへのアクセス権限を付与します。
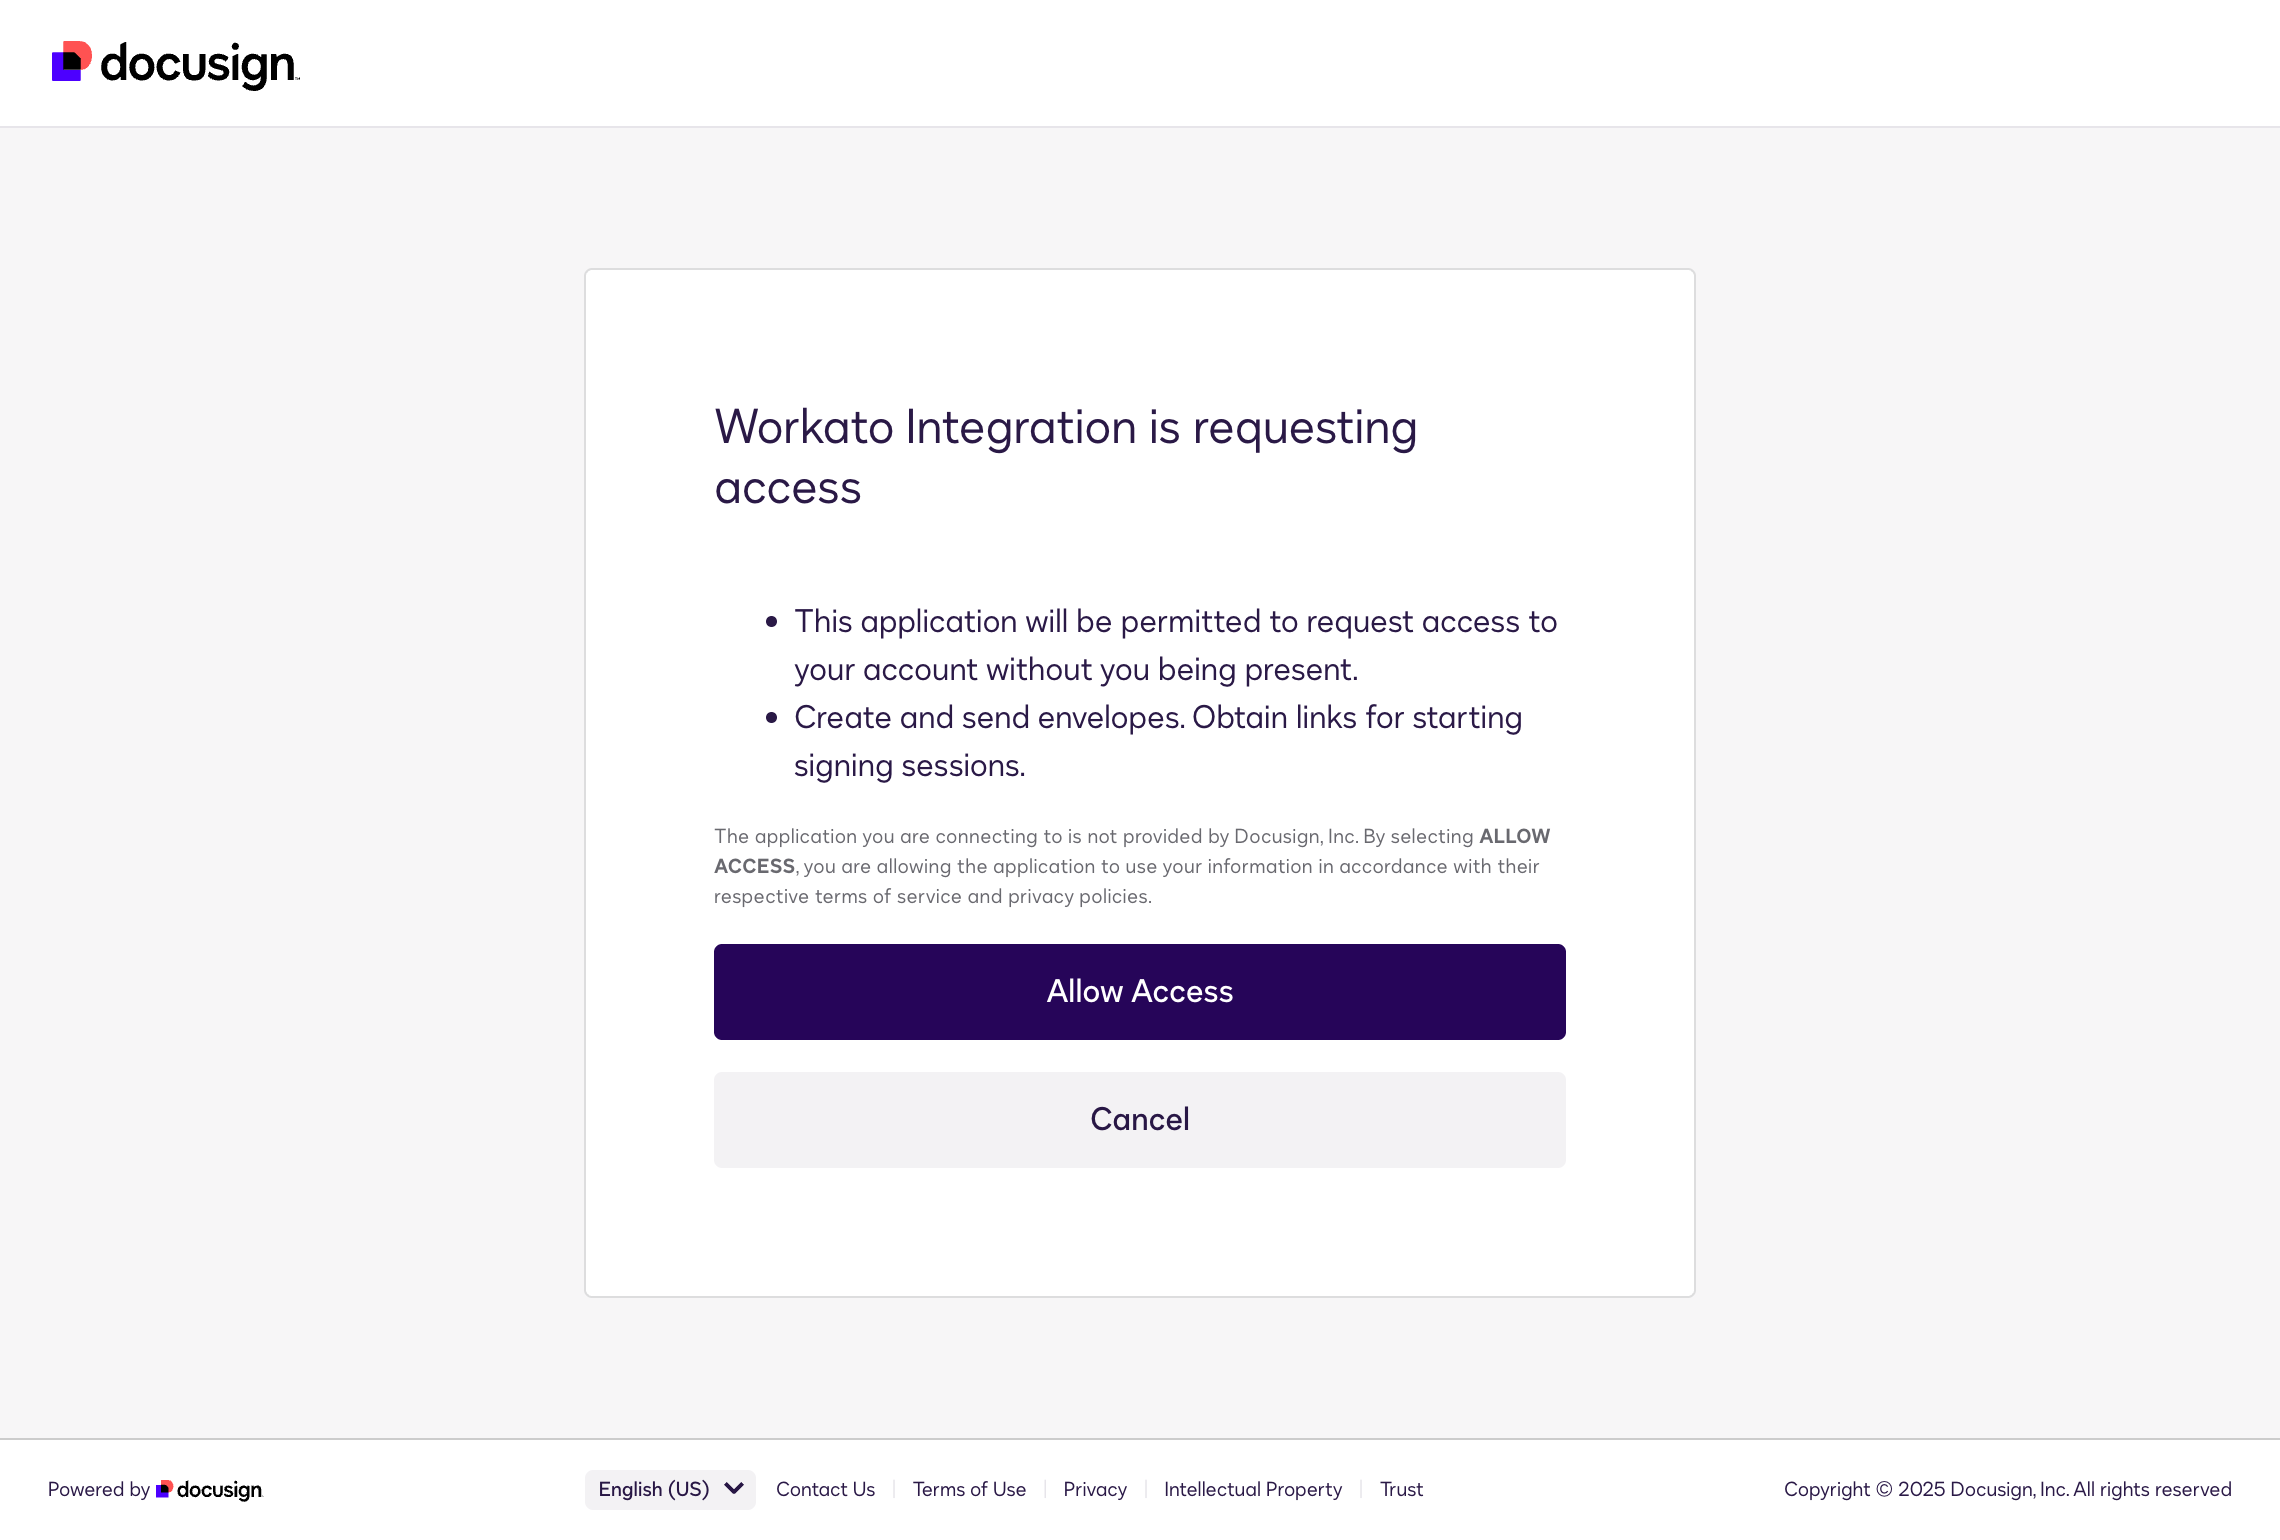 JWT同意画面
DocuSign OAuth 2.0(Authorization Code Grant)認証
OAuth 2.0(認可コードグラント)の設定手順を表示
Coupa, DocuSign, and NetSuiteに接続するには、Coupa, DocuSign, and NetSuiteの認可フローを通じてサインインしてアクセスを許可し、OAuth 2.0(認可コードグラント)を使用します。すべてのドキュメントは、コネクションを承認したユーザーのメールアドレスから送信されます。
WorkatoでCoupa, DocuSign, and NetSuiteへのOAuth 2.0認証コネクションを設定するには、次の手順を実行します:
作成 > コネクションをクリックします。
Coupa, DocuSign, and NetSuiteを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
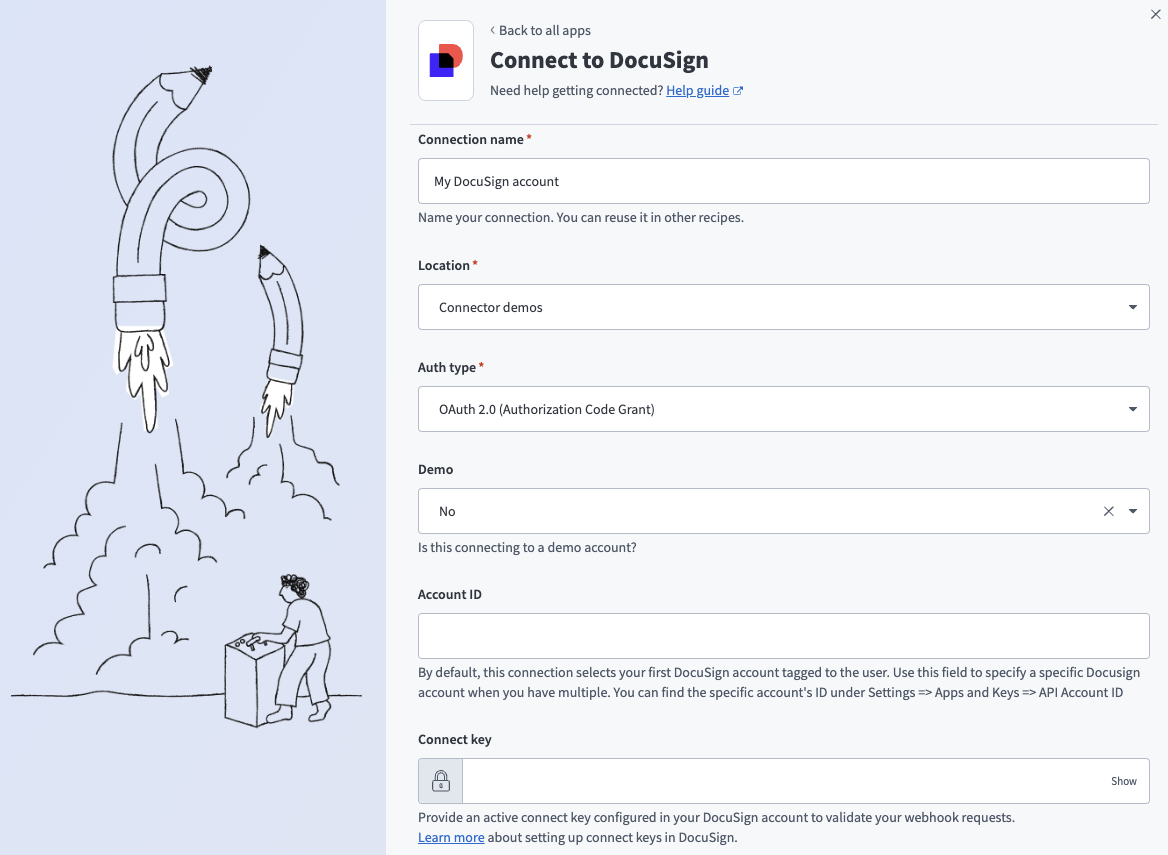 Docusign OAuth 2.0 (Authorization Code Grant)コネクション
Locationドロップダウンメニューを使用して、コネクションを保存する予定のプロジェクトまたはフォルダを選択します。
認証タイプドロップダウンメニューでOAuth 2.0 (Authorization Code Grant)を選択します。
Demoドロップダウンメニューを使用して、これがデモDocusignアカウントかどうかを示します。デモ/サンドボックスアカウントの場合はYes、プロダクションアカウントの場合はNoを選択します。
任意。複数のアカウントがある場合にDocusignアカウントを指定するには、アカウントIDを入力します。アカウントIDは、Admin>Apps and Keys>API Account IDに移動して確認できます。デフォルトでは、コネクションによって最初のDocusignアカウントが選択されます。
任意。 Webhookリクエストを検証するには、Connect keyフィールドにConnect keyを入力します。詳細については、DocusignのアプリにHMACキーを追加するドキュメントを参照してください。
任意。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
接続をクリックします。
NetSuite RESTコネクション設定手順
NetSuite RESTコネクション設定手順を表示
NetSuite RESTコネクターは、次のOAuth 2.0認証タイプをサポートしています:
- クライアント認証情報(マシンツーマシン)
- 認可コードグラント(ユーザーベース認証)
ユースケースに基づいて認証タイプを選択します。バックエンド統合にはクライアント資格情報を使用します。アクションでユーザーレベルのアクセスが必要な場合は、認可コード付与を使用します。
前提条件
WorkatoでNetSuiteに接続するには、次の項目があることを確認してください:
- Workatoでコネクションを作成する権限。
- NetSuite Adminアカウントへのアクセス。
- 必要なNetSuite権限についての理解。
NetSuiteでインテグレーションレコードを作成する
新しい統合レコードを作成するには、次の手順を完了します。統合レコードは、NetSuiteと統合する予定のアプリ、プラットフォーム、またはツールを表します。
Setup > Integration > Manage Integrations > Newに移動します。
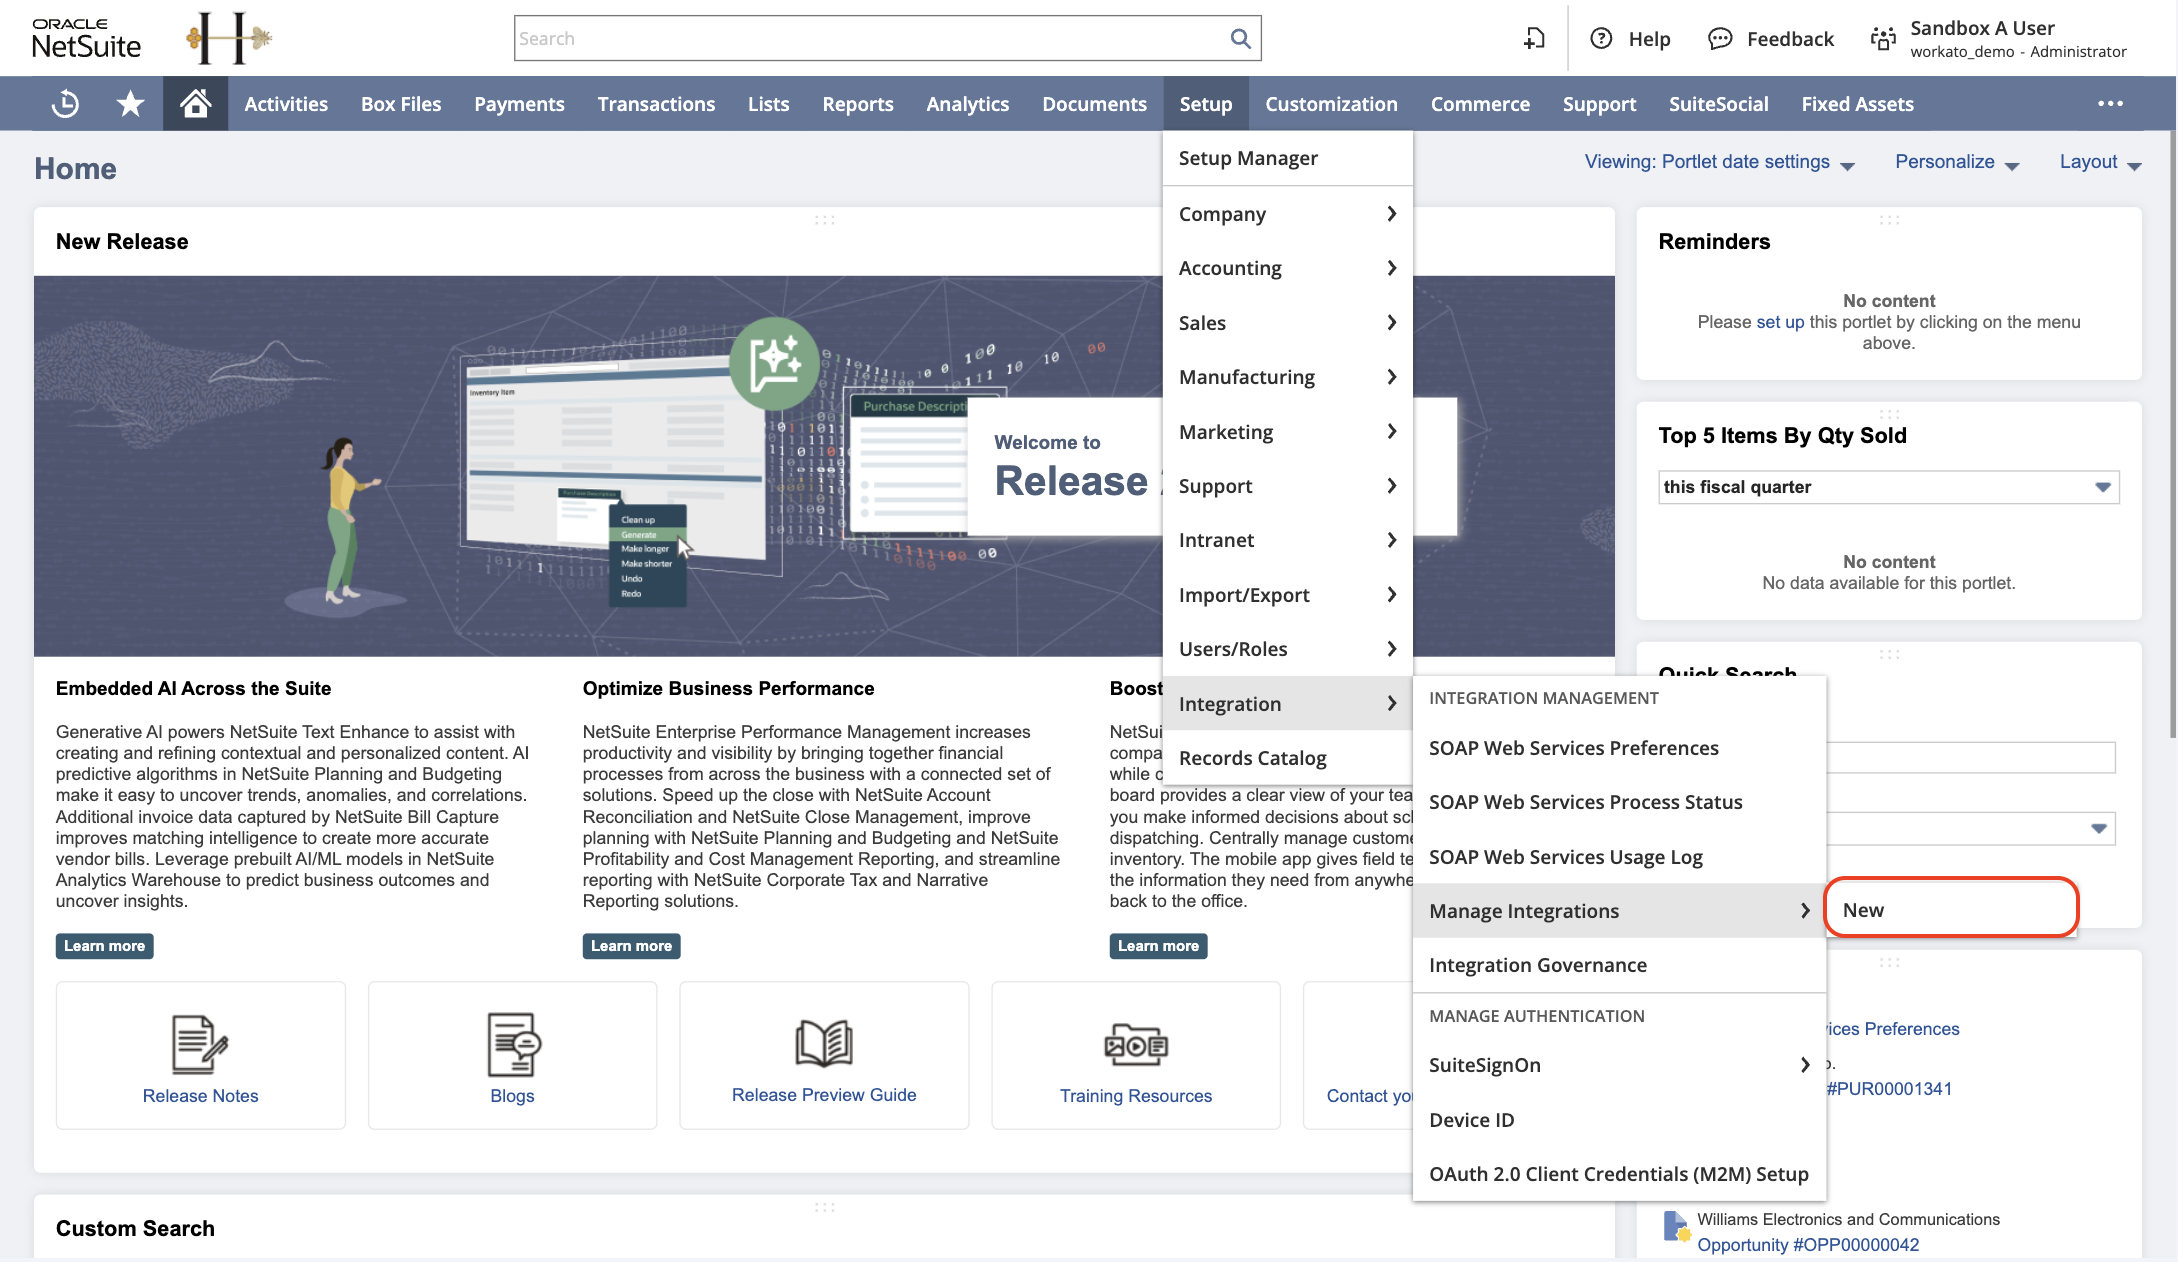 Setup > Integration > Manage Integrations > Newに移動する
Nameフィールドに統合レコードの名前を入力します。
ユースケースに基づいて認証フローを選択します:
- クライアント資格情報(マシン間)を使用するには、Client credentials (machine to machine) grantを選択します。
- ユーザーベース認証を使用するには、Authorization code grantを選択します。
統合要件に応じて、一方または両方の認証方法を有効にできます。
次のスコープを選択します:
- RESTlets
- REST Web Services
- SuiteAnalytics Connect
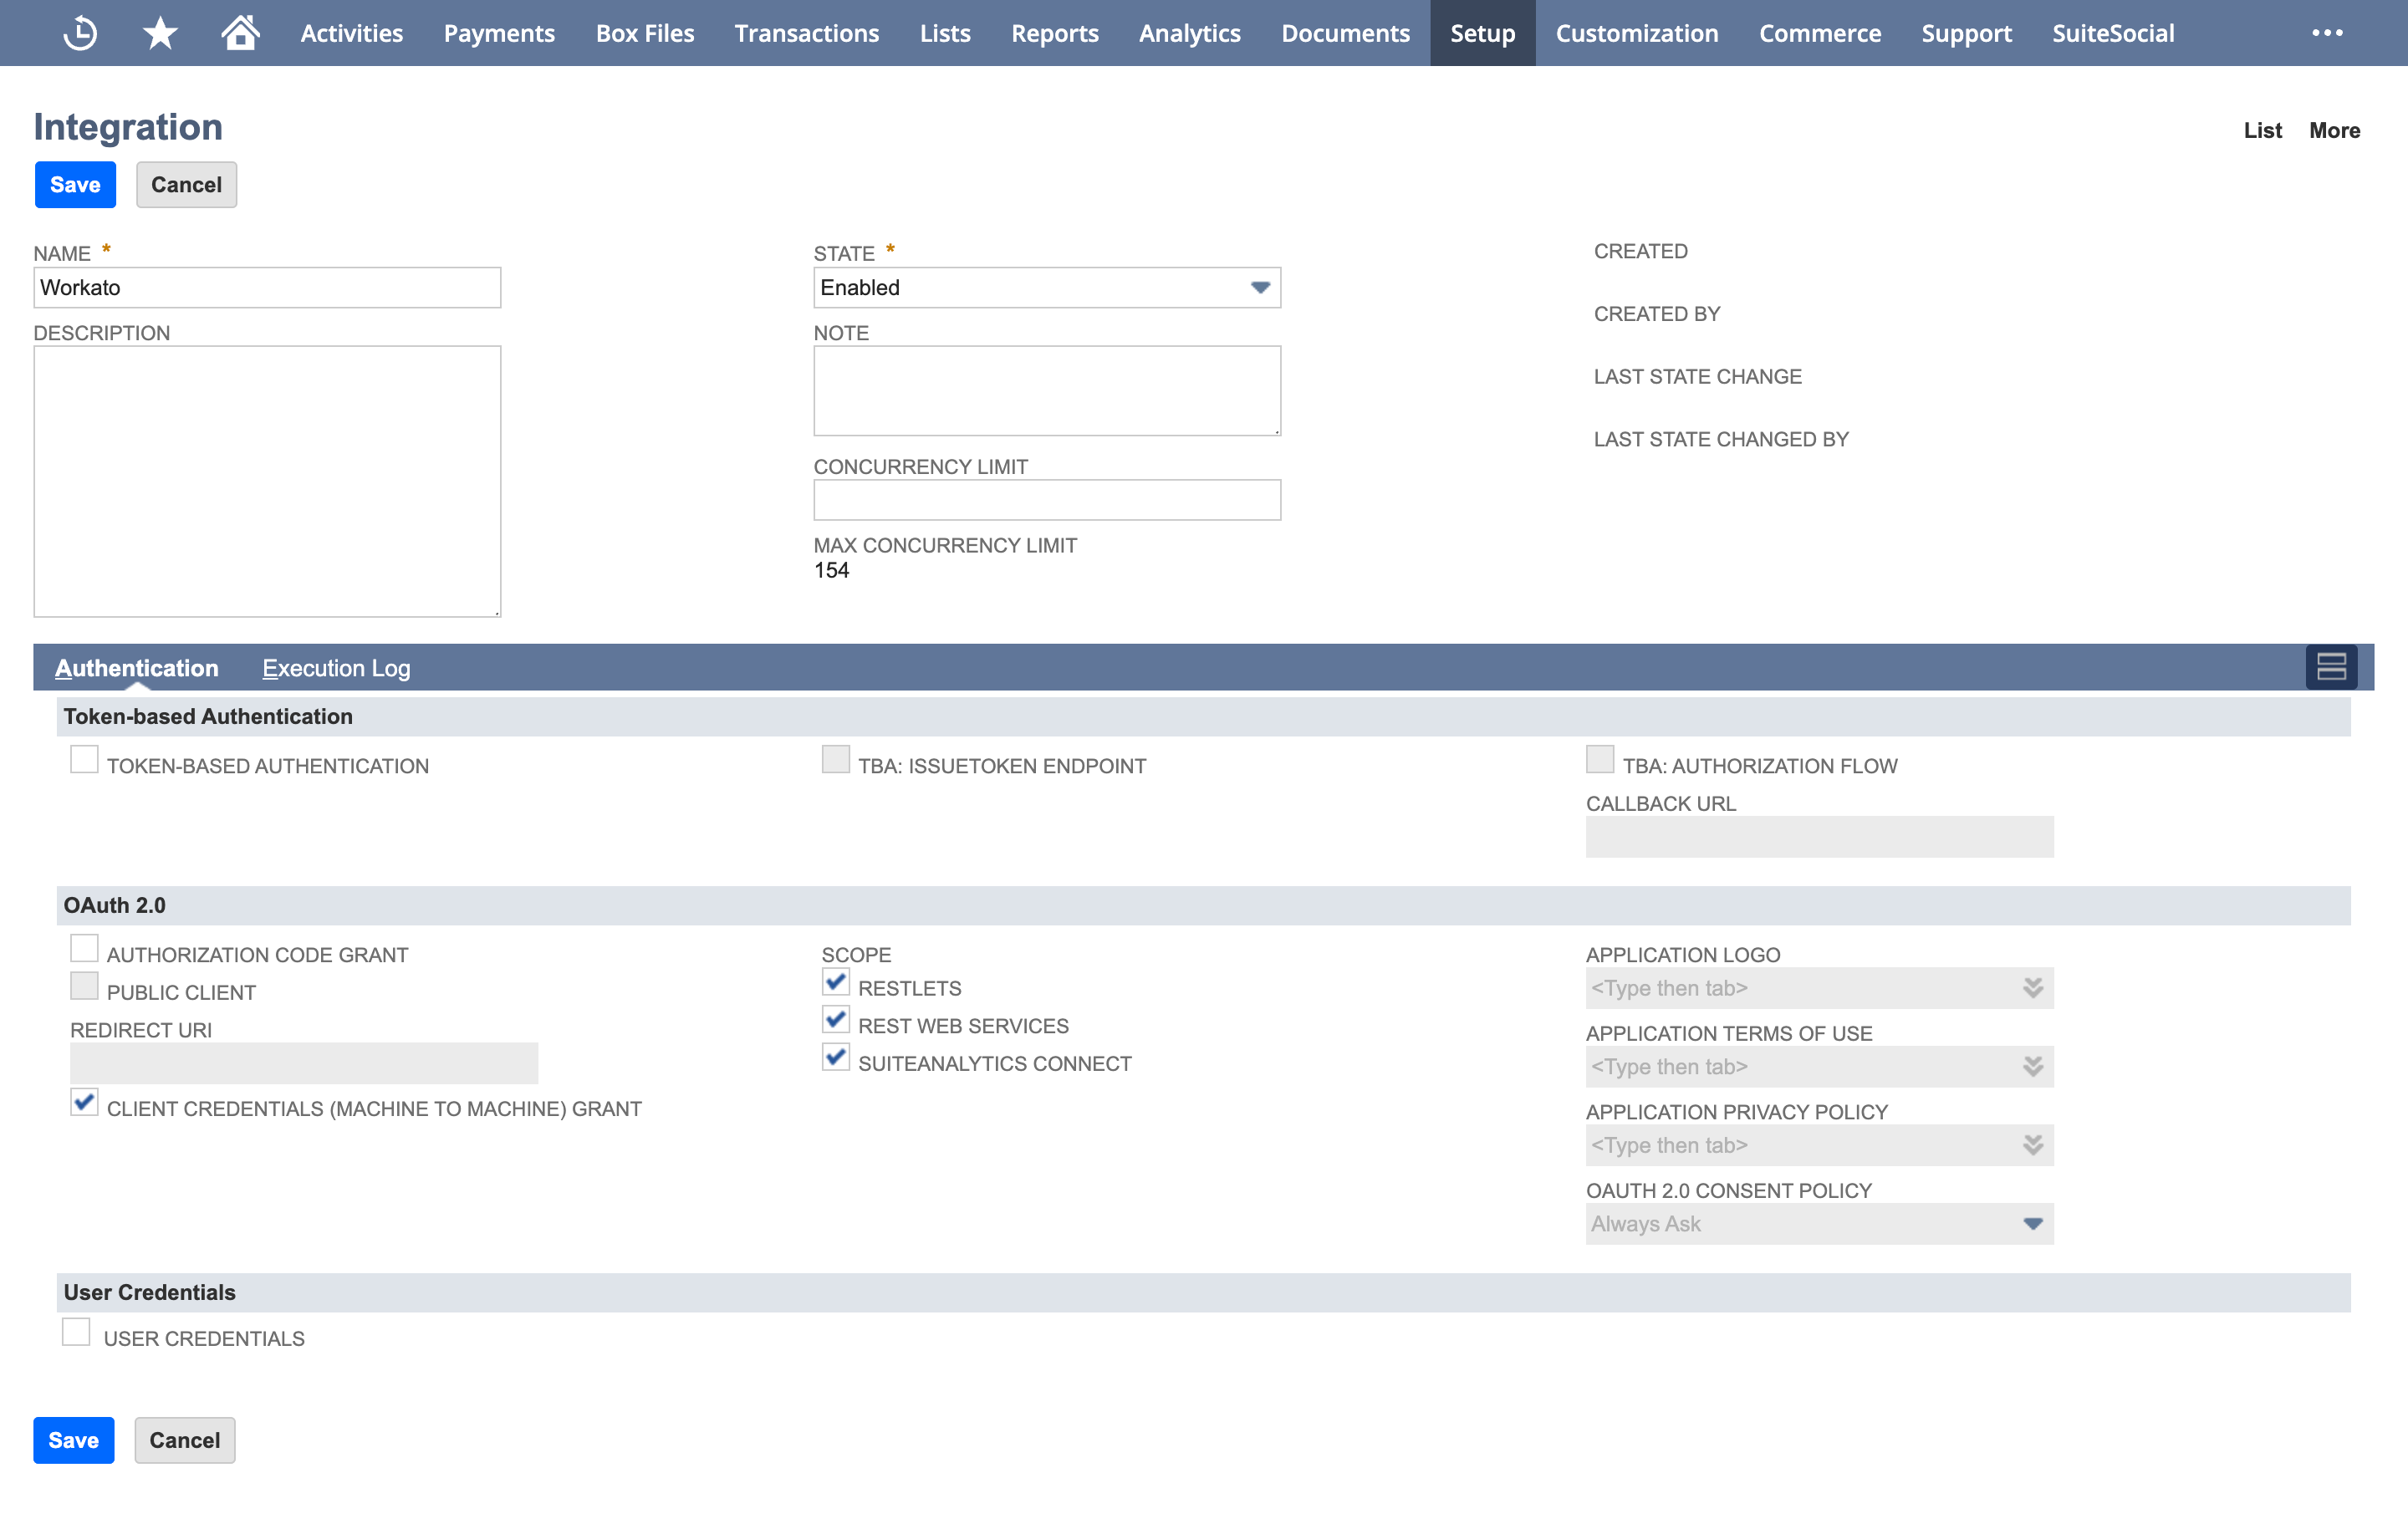 NetSuiteで統合レコードを作成する
保存をクリックします。
Consumer key / Client IDとConsumer secret / Client secretをコピーし、両方の値を安全に保存します。
- クライアント資格情報認証には、EC秘密鍵と証明書が必要です。
- 認可コード付与には、Custom OAuth profilesで設定されたクライアントIDとクライアントシークレットが必要です。
クライアント資格情報認証にはClient IDを使用します。認可コード付与にはClient IDとClient secretを使用します。
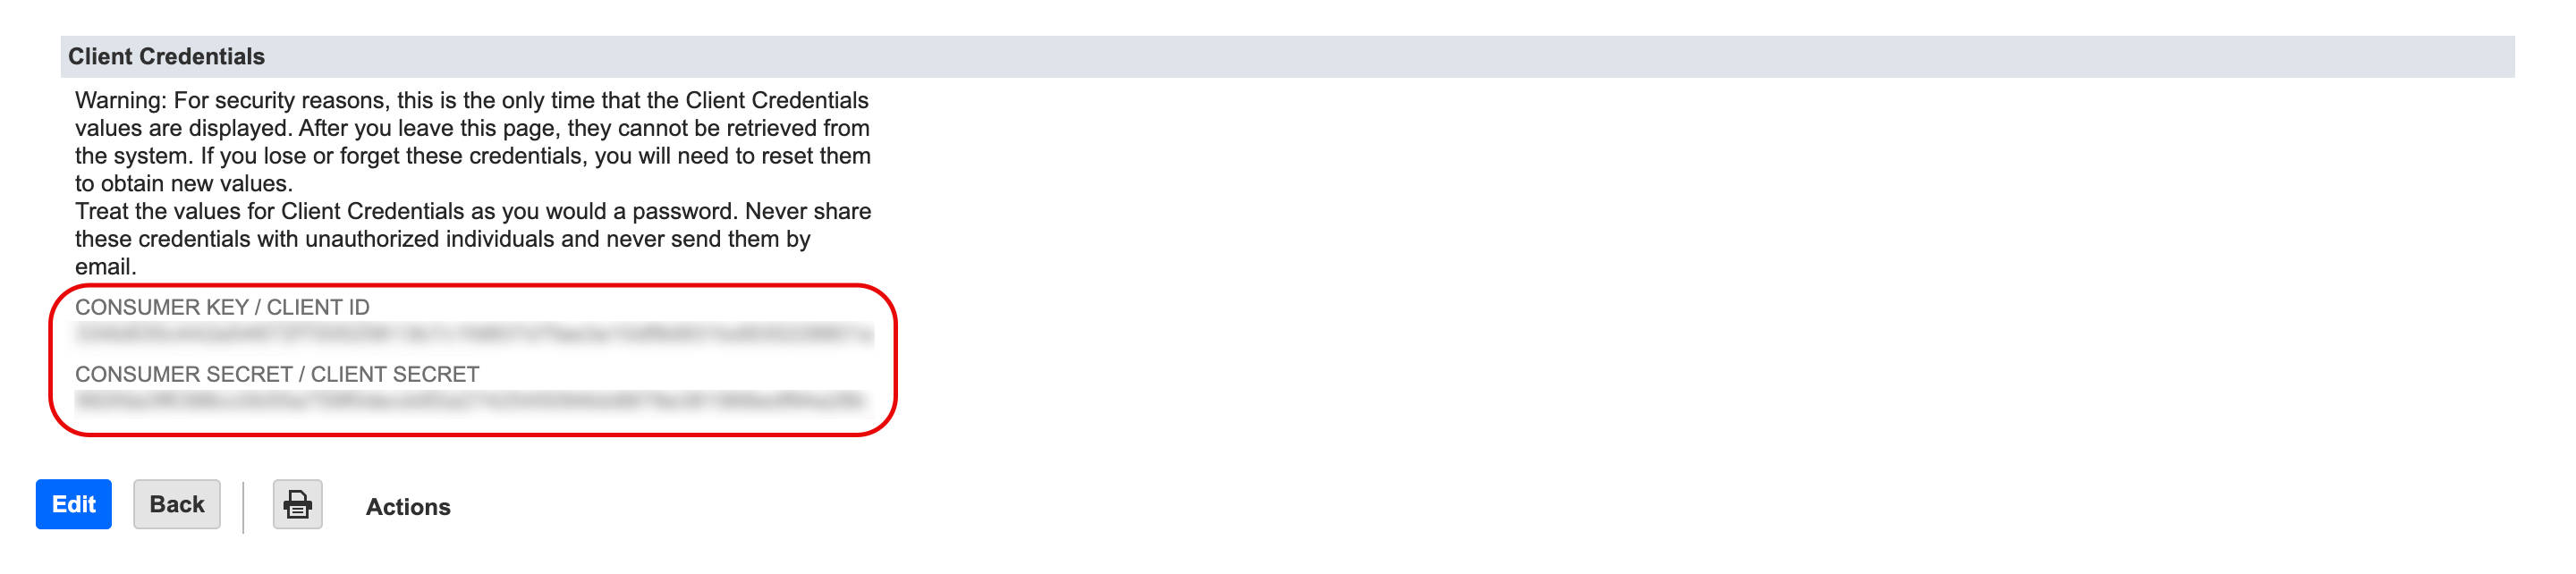 クライアント資格情報をコピーする
NetSuiteクライアント資格情報認証
クライアント資格情報の設定手順を表示
キーと証明書ファイルを作成する
キーと証明書ファイルの作成手順を表示
鍵ファイルと証明書ファイルを生成するには、次の手順を完了します:
新しいターミナルウィンドウを開き、次のコマンドを実行して利用可能な楕円曲線とアルゴリズムを一覧表示します:
openssl ecparam -list_curvesprime256v1楕円曲線を使用して秘密鍵を生成します:
openssl ecparam -name prime256v1 -genkey -noout -out private-key.pem秘密鍵から対応する公開鍵を生成します:
openssl ec -in private-key.pem -pubout -out public-key.pem秘密鍵に自己署名し、PEM証明書を生成します:
openssl req -new -x509 -key private-key.pem -out cert.pem -days 365NetSuiteでマシン対マシン証明書を作成する
マシン対マシン証明書の作成手順を表示
NetSuiteでマシン間証明書を作成するには、次の手順を完了します:
Setup > Integration > OAuth 2.0 Client Credentials (M2M) Setupに移動します。
Create Newをクリックします。 Create a New Client Credentials Mappingダイアログが表示されます。
次のフィールドを設定します。
- エンティティ
- クライアント資格情報を使用するエンティティを選択します。統合ユーザーを設定する方法については、NetSuite SOAPコネクターのドキュメントを参照してください。
- ロール
- エンティティの権限を定義するロールを選択します。選択したロールに統合に必要な権限があることを確認します。統合ロールを作成する方法については、NetSuite SOAPコネクターのドキュメントを参照してください。
- アプリケーション
- 以前に作成した統合レコードを選択します。
- 証明書
- 以前に作成した証明書をアップロードします。ファイルはコンピューター上に
cert.pemとして保存されている必要があります。
レコード検索の設定
Search recordsアクションを使用するには、NetSuiteで次の前提条件を設定する必要があります:
- アカウントでSuiteAnalytics Workbook機能が有効になっている必要があります。
- ロールにはSuiteAnalytics Workbook (View) 権限が必要です。
REST Web Servicesに必要な機能と権限の詳細については、NetSuiteのPrerequisites and Setup for REST Web Servicesガイドを参照してください。
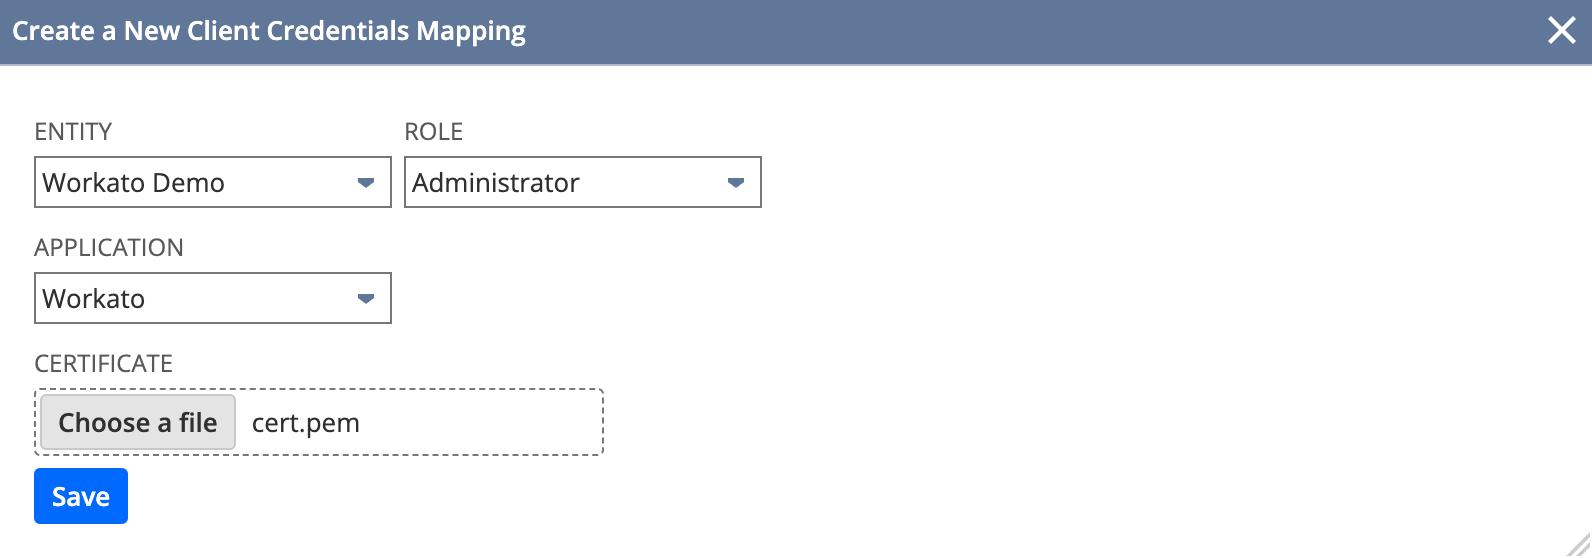 新しいクライアント資格情報マッピングを作成する
保存をクリックします。
Certificate IDをコピーし、安全な場所に保管します。 Workatoでは、NetSuite RESTコネクションを確立するためにこの値が必要です。
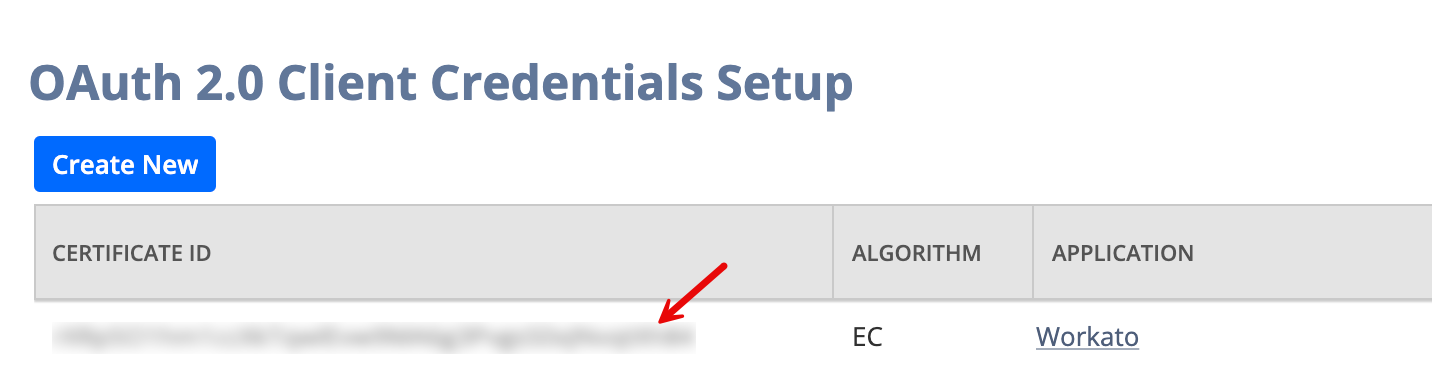 Certificate IDをコピーする
クライアント資格情報でNetSuite RESTに接続する
クライアント資格情報で接続する手順を表示
クライアント資格情報を使用してコネクションを確立するには、次の手順を完了します:
Connection nameフィールドにNetSuiteコネクションの名前を入力します。
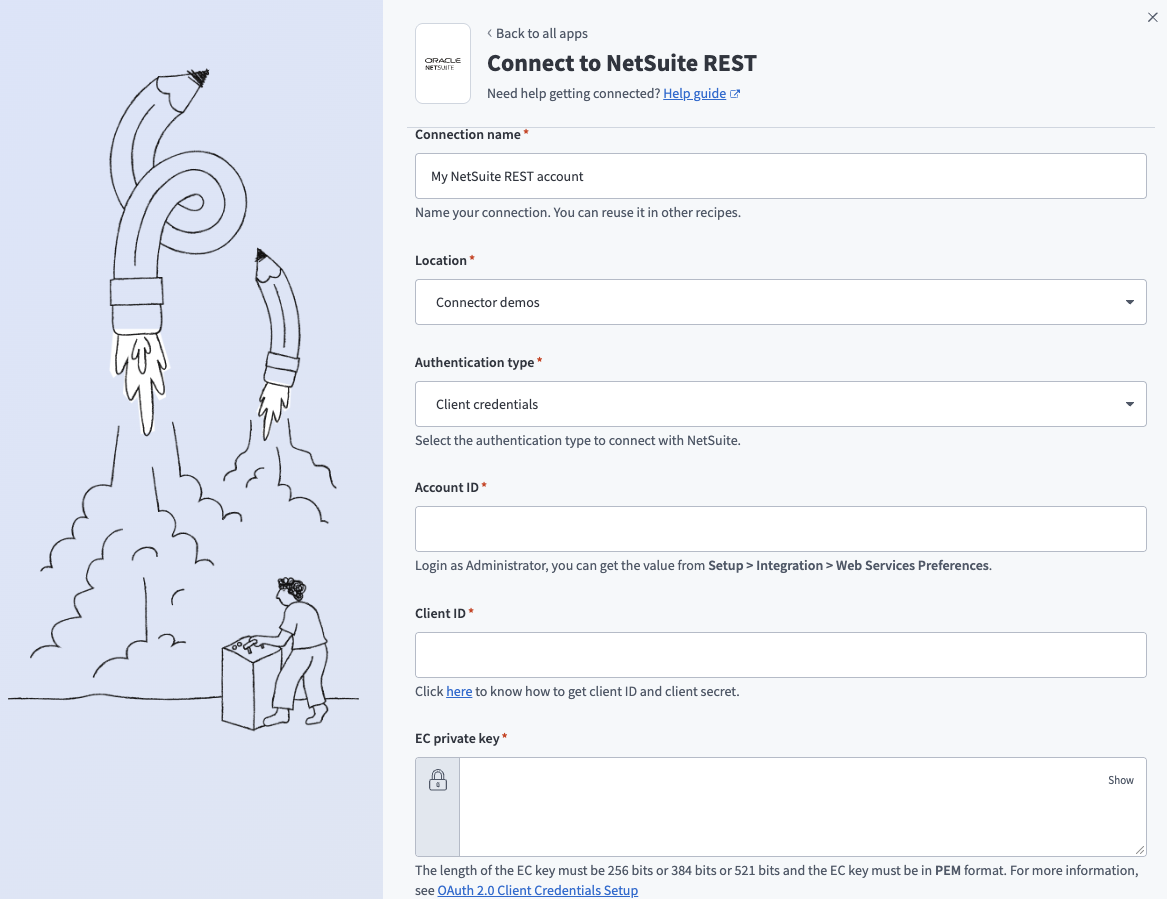 クライアント資格情報を使用してNetSuite RESTに接続する
Locationフィールドに、NetSuiteコネクションを保存するフォルダまたはプロジェクトを入力します。
認証タイプドロップダウンメニューで、クライアント認証情報を選択します。
Account IDを入力します。
AdministratorとしてNetSuiteにサインインし、Setup > Company > Company Informationに移動してAccount IDを確認します。
NetSuite URLの先頭でも確認できます。たとえば、URLがhttps://1234567.app.netsuite.com/の場合、Account IDは1234567です。
サンドボックスアカウントIDの形式
サンドボックスアカウントを使用している場合は、アンダースコア(_)をハイフン(-)に置き換え、文字を大文字にする必要があります。たとえば、1234567_sb1は1234567-SB1に更新する必要があります。
NetSuite統合レコードを作成したときに保存したクライアントIDを、クライアントIDフィールドに入力します。
生成した秘密鍵をEC秘密鍵フィールドに入力します。鍵がPEM形式で、長さが256、384、または521ビットであることを確認します。
鍵を抽出するには、private-key.pemファイルを開き、-----BEGIN EC PRIVATE KEY-----から-----END EC PRIVATE KEY-----までのテキストをコピーします。
NetSuiteで作成したマシン間証明書の証明書IDを、証明書IDフィールドに入力します。
任意。 Advanced settings > OAuth 2.0 scopesをクリックし、値を選択します。
- OAuth 2.0スコープを選択し、REST Web Servicesとともに追加して、NetSuite RESTコネクションに必要な最小スコープを定義します。対応する統合レコードで、選択したスコープを有効にする必要があります。
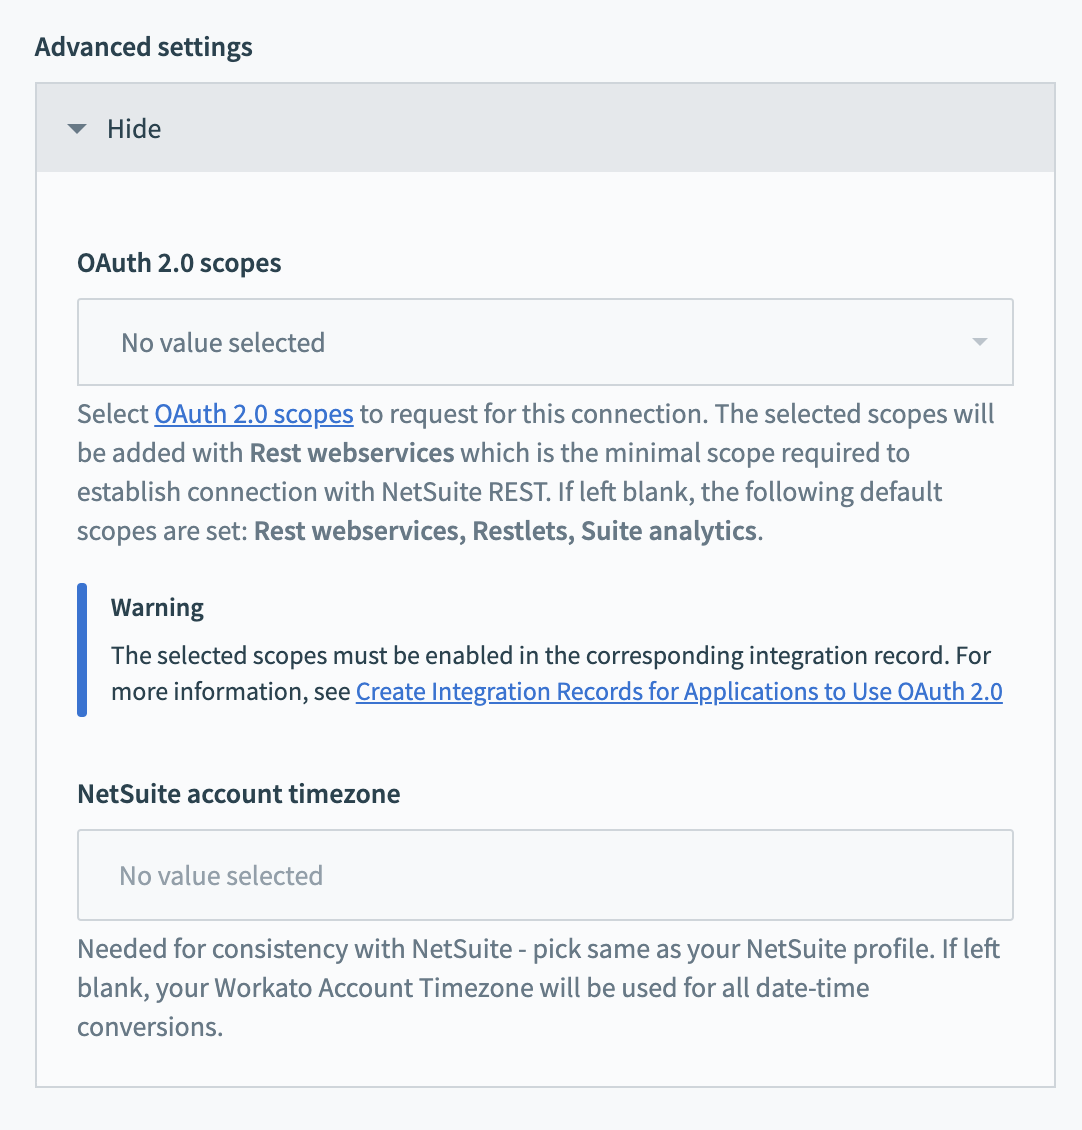 オプションのOAuth 2.0スコープ設定
接続をクリックします。
NetSuite authorization code grant認証
authorization code grantの設定手順を表示
WorkatoでCustom OAuth profilesを作成する
Custom OAuth profilesの作成手順を表示
認可コード付与には、有効なクライアントIDとクライアントシークレットを持つCustom OAuth profileが必要です。 NetSuiteの統合レコードが認可コード付与をサポートし、必要なOAuthスコープが含まれていることを確認します。 WorkatoでCustom OAuth profileを設定するときは、次のリダイレクトURLを使用します:
https://www.workato.com/oauth/callback
custom OAuth profileを作成するには、次の手順を実行します。
Workatoでツール > Custom OAuth profilesに移動します。
+ 新規カスタムプロファイルをクリックします。
ApplicationフィールドでNetSuite RESTを選択します。
NameフィールドにCustom OAuth profileの名前を入力します。
NetSuiteで作成した統合レコードからクライアントIDとクライアントシークレットをコピーします。
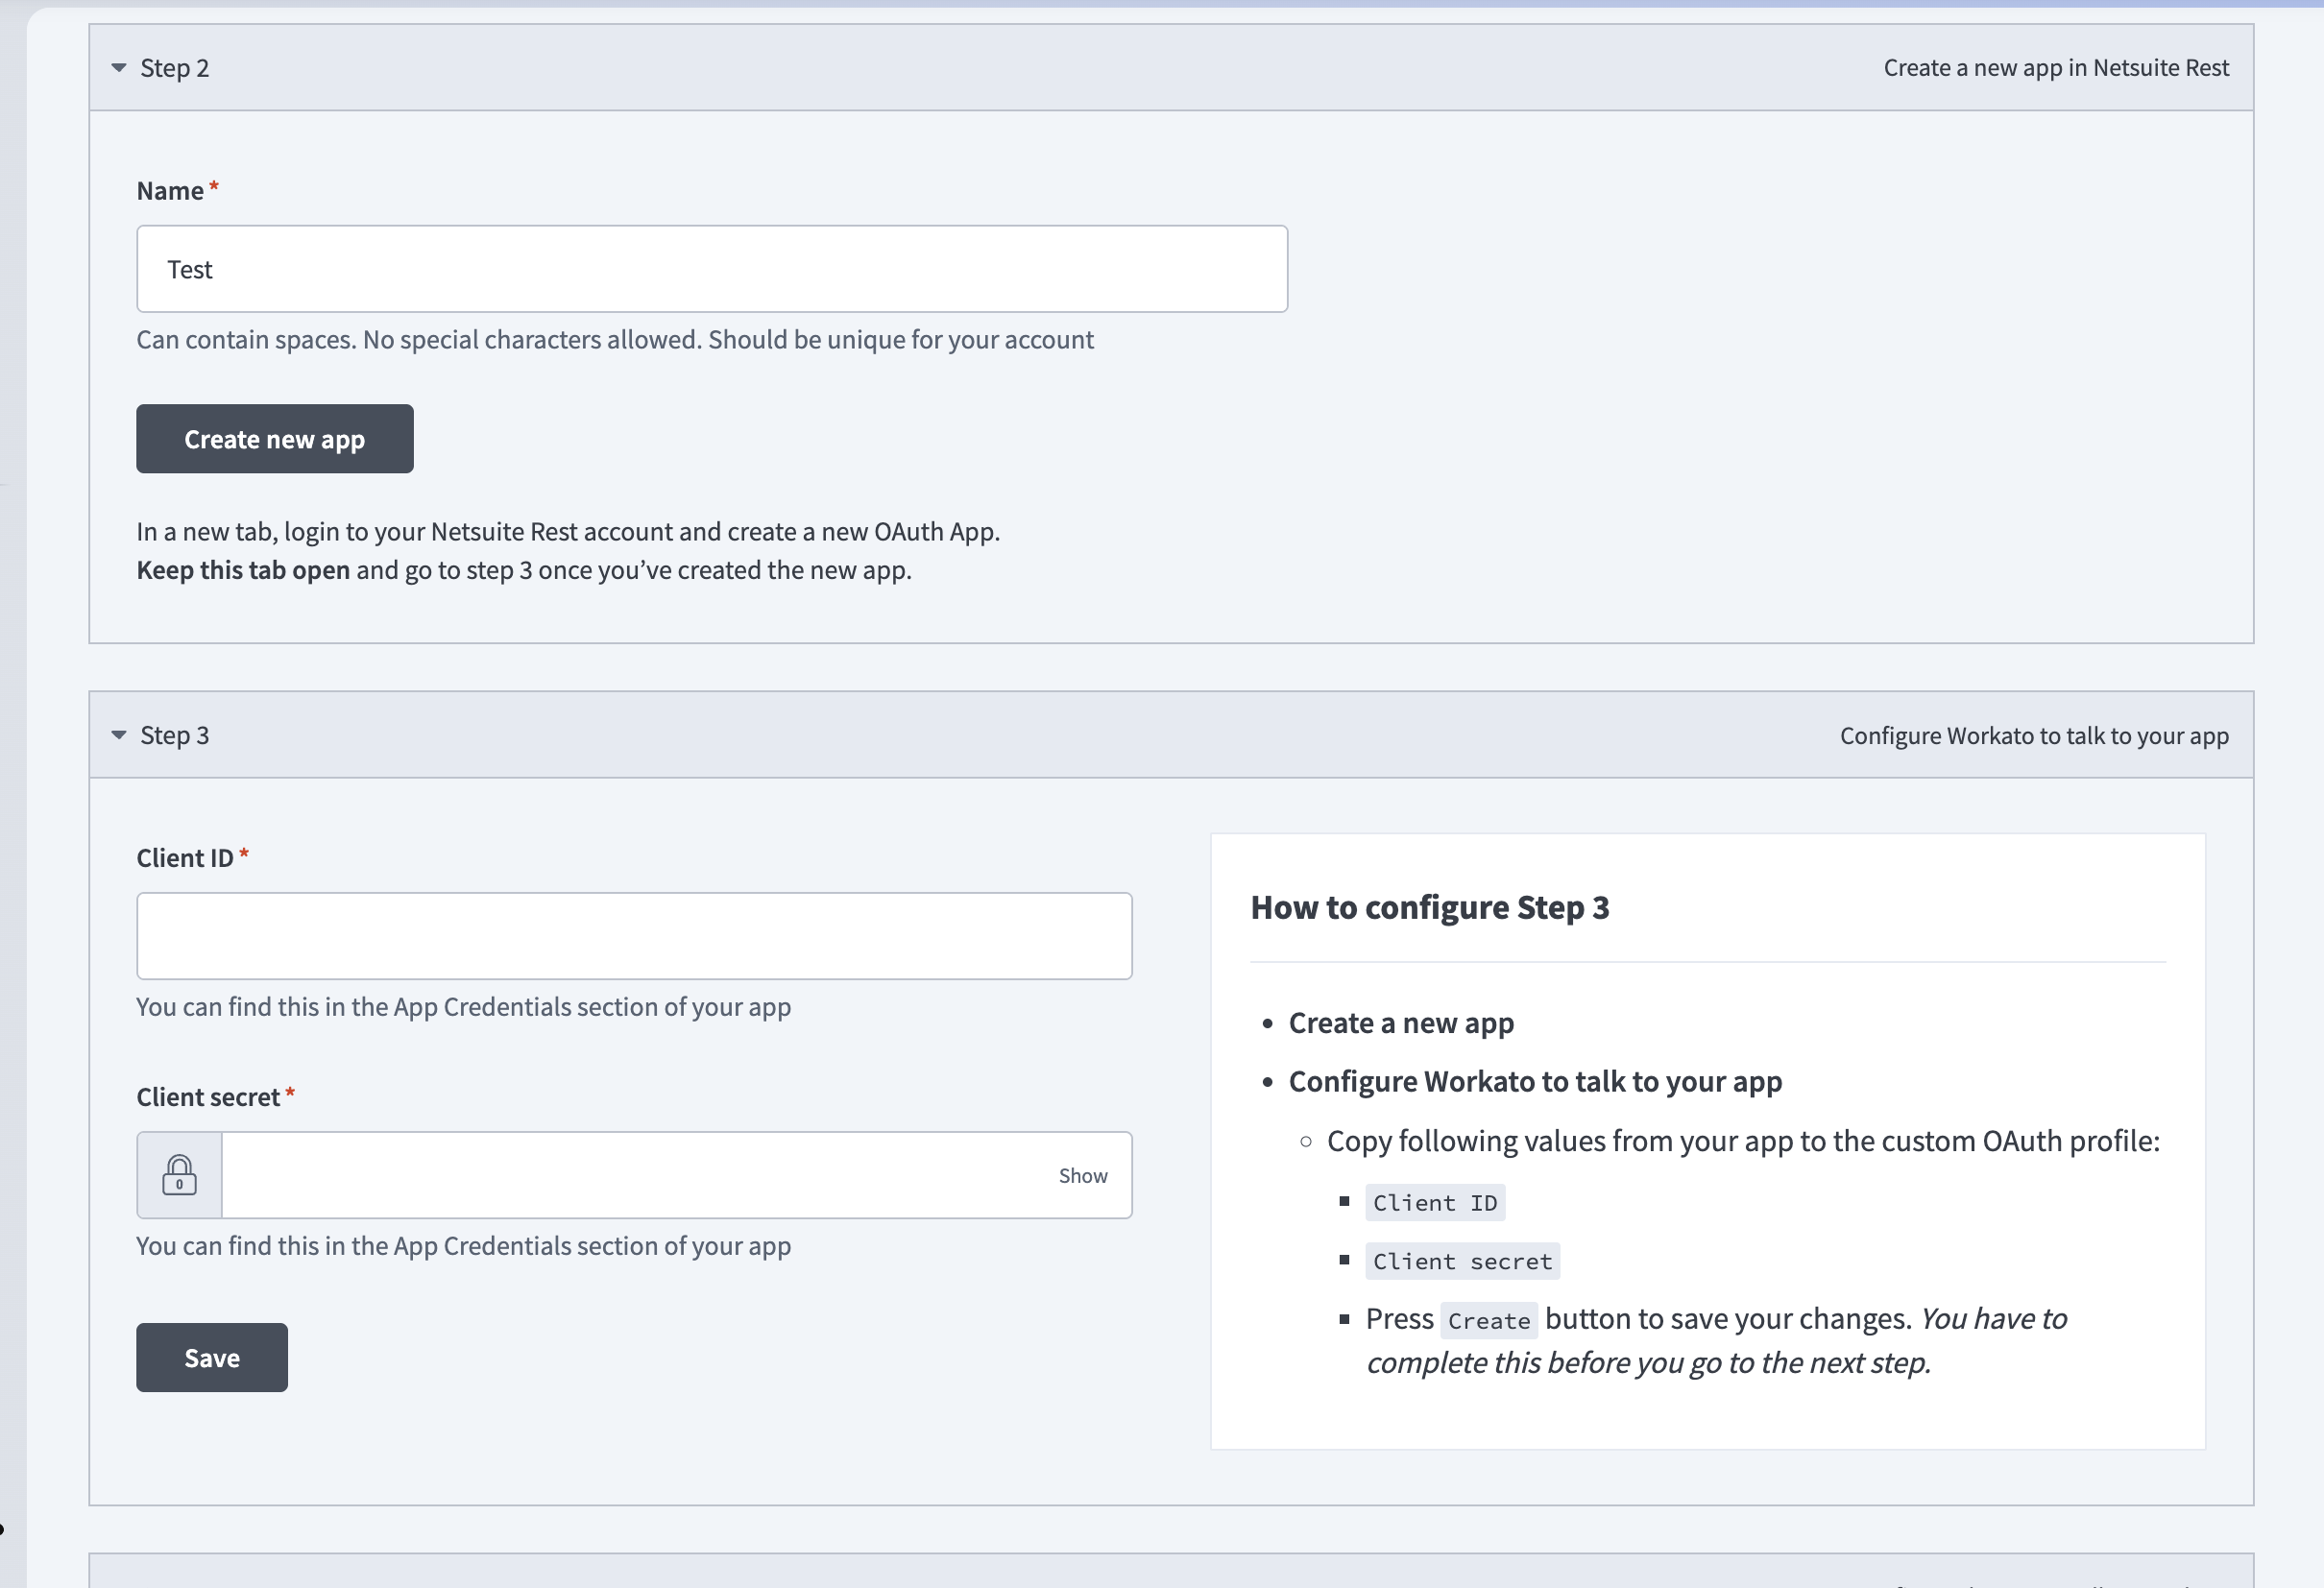 Custom OAuth profileを作成する
Client IDとClient secretをそれぞれのフィールドに貼り付けます。
保存をクリックします。
authorization code grantでNetSuite RESTに接続する
authorization code grantで接続する手順を表示
認可コード付与を使用してコネクションを確立するには、次の手順を完了します:
Connection nameフィールドにNetSuiteコネクションの名前を入力します。
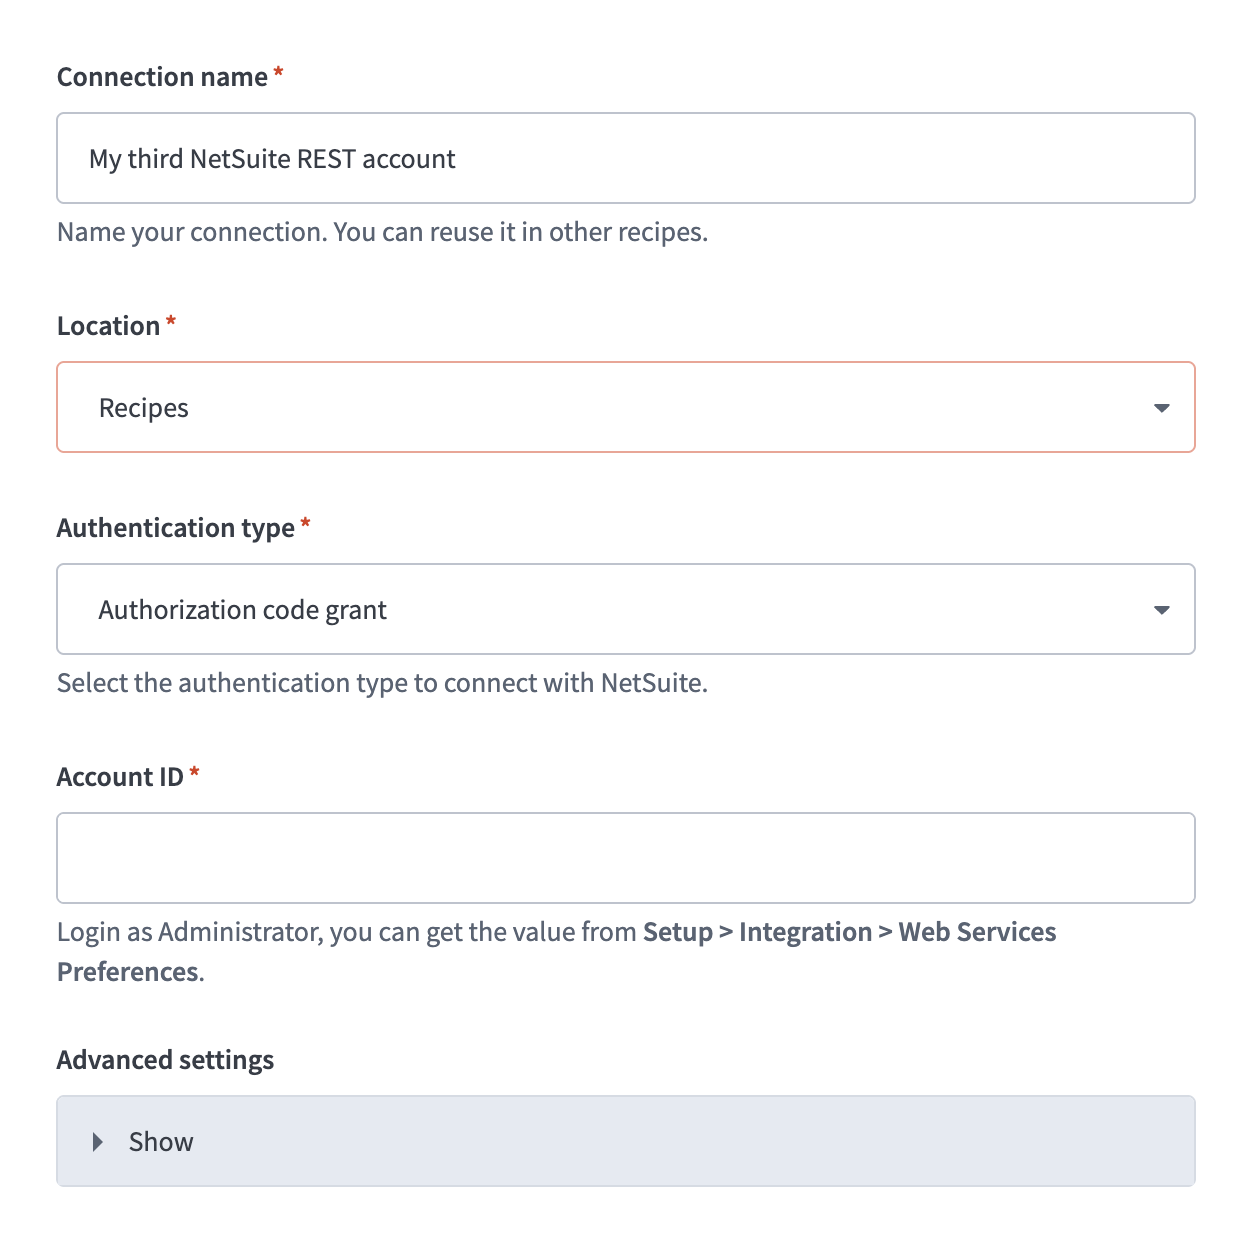 認可コード付与を使用してNetSuite RESTに接続する
Locationフィールドに、NetSuiteコネクションを保存するフォルダまたはプロジェクトを入力します。
Authentication typeドロップダウンメニューを使用して、Authorization code grantを選択します。
Account IDを入力します。
AdministratorとしてNetSuiteにサインインし、Setup > Company > Company Informationに移動してAccount IDを確認します。
NetSuite URLの先頭でも確認できます。たとえば、URLがhttps://1234567.app.netsuite.com/の場合、Account IDは1234567です。
サンドボックスアカウントIDの形式
サンドボックスアカウントを使用している場合は、アンダースコア(_)をハイフン(-)に置き換え、文字を大文字にする必要があります。たとえば、1234567_sb1は1234567-SB1に更新する必要があります。
任意。 Advanced settingsを展開し、OAuth 2.0 scopesとNetSuite account timezoneを設定します。
Custom OAuth profileフィールドでカスタムOAuthプロファイルを選択します。
接続をクリックします。
プロンプトが表示されたら、NetSuiteにサインインしてアクセスを認可します。
プロジェクトプロパティ設定
Vendor Onboarding MCPサーバーは、動作とデフォルトを制御するために、次のプロジェクトレベルのプロパティをサポートしています:
| プロジェクトレベルのプロパティ | 説明 |
|---|---|
coupa.spend_currency | Coupaで推定年間支出に使用する通貨を設定します。デフォルトはUSDです。 |
coupa.tax_easy_form_id | 承認送信に使用する税務/一般SIMフォームのEasy Form IDを入力します。 |
coupa.banking_easy_form_id | デプロイメントで銀行情報を税務とは別のフォームとして設定する場合は、銀行情報フォームのEasy Form IDを入力します。 |
dedupe.name_normalization_rules | 重複照合の前にベンダー名を正規化する方法を制御します。たとえば、法人格サフィックスの削除、空白の圧縮、ケースフォールディング、句読点の削除などです。 |
dedupe.candidate_query_strategy | Coupaで重複候補を検索するときに実行するクエリ戦略を選択します。たとえば、完全一致、前方一致、包含などです。 |
dedupe.max_candidates_per_query | 各クエリが取得する重複候補の数を制限します。デフォルトは20です。 |
docusign.composite_template_ids | ベンダーに送信される単一の複合エンベロープに結合されるDocuSignテンプレートIDを一覧表示します。 |
docusign.recipient_role_name | すべての複合テンプレートで共有されるDocuSign受信者ロール名を設定します。デフォルトはVendorです。 |
docusign.envelope_expiration_days | 送信済みDocuSignエンベロープが期限切れになるまでの日数を設定します。デフォルトは30です。 |
docusign.form_data_mapping | DocuSignフォームフィールドラベルをCoupa SIMフィールド名、そのタイプ、およびそれぞれが機密かどうかにマッピングします。 |
erp.field_mapping | 以下の特定のキー以外のCoupaサプライヤーフィールドをNetSuiteベンダーフィールドにマッピングします。 |
erp.netsuite.is_oneworld | 対象のNetSuiteアカウントがOneWorldかどうかを示します。デフォルトはtrueです。 |
erp.netsuite.subsidiary_id | 新しいベンダーの対象子会社の内部IDを入力します。 is_oneworldがtrueの場合に必須です。 |
erp.netsuite.currency_map | Coupa通貨コードをNetSuite通貨内部IDにマッピングします。 |
erp.netsuite.payment_terms_map | Coupa支払条件文字列をNetSuite支払条件内部IDにマッピングします。 |
erp.netsuite.vendor_category_map | Coupaカテゴリ文字列をNetSuiteベンダーカテゴリ内部IDにマッピングします。 |
erp.netsuite.default_vendor_category_id | Coupaカテゴリがvendor_category_mapにない場合のフォールバックNetSuiteベンダーカテゴリ内部IDを設定します。 |
erp.netsuite.default_1099_eligible_rule | NetSuiteベンダーレコードでis1099Eligibleを設定するルールを選択します。デフォルトでは、Coupaの税分類フィールドから派生させます。 |
erp.netsuite.tax_id_field | ベンダーの連邦税ID用のNetSuiteフィールド名を設定します。デフォルトはtaxIdNumです。 |
erp.netsuite.custom_field_mapping | 顧客固有の拡張用に、Coupa SIMフィールド名をNetSuiteカスタムフィールドIDにマッピングします。 |
erp.netsuite.initial_inactive | 新しいNetSuiteベンダーレコードを有効化まで非アクティブで作成するかどうかを設定します。デフォルトはtrueです。 |
server_limits.max_pending_lookback_days | list_pending_vendor_onboardingsが進行中のオンボーディングを検索する遡及日数を設定します。デフォルトは90です。 |
server_limits.rate_limit_calls_per_minute | このサーバーが行う呼び出しのローカルレート制限上限を設定します。デフォルトは20です。 |
server_limits.plan_token_ttl_seconds | プレビューされたプランが有効期限切れになり再レビューが必要になるまでの有効期間を設定します。デフォルトは900(15分)です。 |
プロジェクトレベルのプロパティ設定手順を表示
プロジェクトレベルのプロパティを設定するには、次の手順を実行します:
Workatoアカウントにサインインし、プロジェクトに移動します。
MCPサーバーを含むプロジェクトに移動します。
Settingsタブをクリックします。
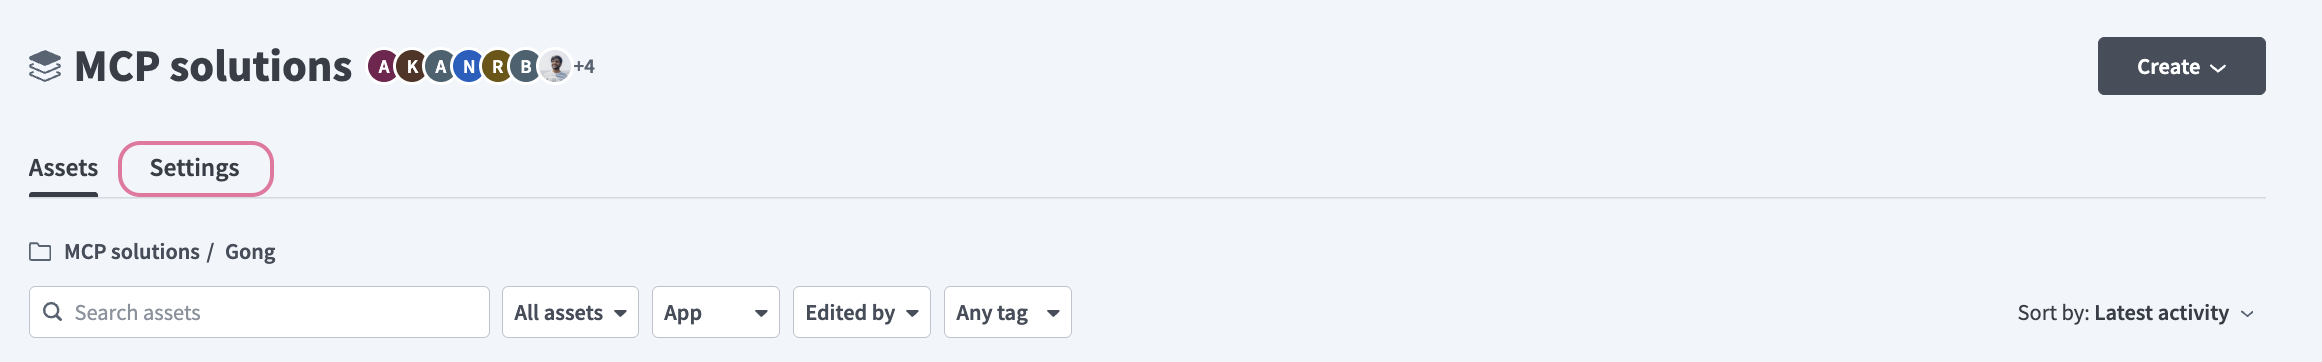 Settingsタブをクリックします。
プロジェクトプロパティを選択します。
更新するプロジェクトプロパティに移動し、Edit(鉛筆)アイコンをクリックします。
Valueフィールドに移動して変更を加えます。たとえば、docusign.envelope_expiration_daysを15に、またはserver_limits.rate_limit_calls_per_minuteを10に設定します。
Vendor Onboarding MCPサーバーツールの使用方法
利用可能なツールの詳細については、次のセクションを参照してください:
initiate_vendor_requestツール
initiate_vendor_requestツールは、新しいベンダーの受け入れ詳細を取得し、既存のCoupaサプライヤーとの重複を確認し、承認用のプレビューを提示してから、Supplier Information Management(SIM)レコードを作成します。 LLMはこのツールを1回呼び出してベンダーの詳細を取得し、承認を受けた後に再度呼び出してSIMレコードを作成します。
質問例:
Onboard Acme Corp as a new vendor.Set up Acme Industries LLC as a new supplier — annual spend is around $500,000 in IT services.Register this vendor even though a similar name already exists — it's a different company.
send_vendor_onboarding_documentsツール
send_vendor_onboarding_documentsツールは、税務フォーム(W-9/W-8)と補足書類リクエストを組み合わせた単一の複合DocuSignエンベロープを組み立て、承認用のプレビューを提示してから、ベンダーの連絡先に送信します。 LLMはこのツールを1回呼び出してプレビューを表示し、承認を受けた後に再度呼び出してエンベロープを送信します。
質問例:
Send the tax and insurance forms to Acme Corp.Send Acme their onboarding documents now.What documents will Acme receive, and when do they expire?
check_vendor_document_statusツール
check_vendor_document_statusツールは、DocuSignエンベロープの現在のステータスを返し、ベンダーが完了した後に抽出されたフォームデータと書類マニフェストを返します。 LLMはこのツールを使用して、ベンダーが書類に署名して返送したかどうかを確認します。このツールは読み取り専用です。
質問例:
Has Acme signed and returned their documents yet?Check the status of Acme's DocuSign envelope.What did Acme submit on their tax form?
import_vendor_form_dataツール
import_vendor_form_dataツールは、ベンダーの完了済み書類をDocuSignからダウンロードし、Coupa SIMレコード用に署名者入力フォームデータを準備し、機密値をマスクしたプレビューを提示してから、データを書き込んでダウンロードした書類を添付します。 LLMはこのツールを次の4回の呼び出しワークフローで使用します。
- check_vendor_document_statusがエンベロープの完了を報告します。
- get_vendor_write_policyがフィールドをCoupa SIM書き込みペイロードにマッピングします。
- import_vendor_form_dataがペイロードのプレビューを表示します。
- import_vendor_form_dataが承認を受けた後にインポートをコミットします。
署名済みエンベロープは、デプロイメントのマッピングが対象とするより多くのフィールドを返す場合があります。このツールは、マッピングエントリのないフィールドについてはインポートをブロックせずに破棄します。そのため、get_vendor_write_policyが必要なすべてのフィールド、特に機密フィールドを対象としていることを確認してください。
質問例:
Import Acme's signed form data into their Coupa record.Write Acme's completed tax form into their vendor record.Show me what will be written to Acme's record before you import it.
check_vendor_bank_detailsツール
check_vendor_bank_detailsツールは、ベンダーがCoupaのネイティブSupplier Portalフローを通じて銀行情報を送信したかどうかを確認し、マスクされた口座番号とルーティング番号を返します。 LLMはこのツールを使用して、ベンダーを承認用に送信する前に銀行情報を確認します。このツールは読み取り専用であり、銀行情報リクエストをベンダーに送信しません。
このツールはレガシーSIM Easy Form Responseを読み取ります。 Coupaの新しいCoupa Pay Payment Methodsフローを通じて行われた送信を、サーバーが認識しない場合があります。
質問例:
Check whether Acme's banking has come in yet.Has Acme submitted their bank details?Show me what banking information Acme has submitted so far.
submit_vendor_for_approvalツール
submit_vendor_for_approvalツールは、ベンダーのEasy Form Responseを識別し、承認用にレスポンスと支出額のプレビューを提示してから、Coupaの設定済み支出ベース承認チェーンに送信します。 LLMはこのツールを1回呼び出してプレビューを表示し、承認を受けた後に再度呼び出して送信します。 Coupaは送信時に独自の設定済みチェーンから承認者を決定するため、プレビューには承認者名は表示されません。
質問例:
Submit Acme's onboarding for approval.Send Acme's vendor record through Coupa approval.What spend amount will be submitted for Acme's approval?
create_vendor_master_netsuiteツール
create_vendor_master_netsuiteツールは、既存のCoupaサプライヤーを確定し、対応するNetSuiteベンダーレコードを作成するために必要なフィールドを準備し、承認用のプレビューを提示してから、両方のシステムに書き込みます。NetSuiteでは、有効化までベンダーを非アクティブで作成します。 LLMは承認が完了した後にこのツールを1回呼び出してプレビューを表示し、承認を受けた後に再度呼び出して書き込みをコミットします。このステージで重複の可能性が高いものが見つかった場合、LLMはそれを提示し、続行方法を確認します。
質問例:
Create the vendor master record for Acme now that it's approved.What fields will be written to Coupa and NetSuite for Acme?Finalize Acme's supplier record and create their NetSuite vendor.
activate_vendor_for_transactionsツール
activate_vendor_for_transactionsツールは、CoupaおよびNetSuiteでの非アクティブからアクティブへの変更を含む、各システムのステータス変更をプレビューし、その後、両方のアプリでベンダーを有効化します。これにより、ベンダーは取引および支払いの対象になります。 LLMはベンダーマスターの作成後にこのツールを1回呼び出してプレビューを表示し、承認を受けた後に再度呼び出して有効化します。
質問例:
Activate Acme for transactions.Turn on Acme so we can start transacting with them.What changes when I activate Acme in Coupa and NetSuite?
list_pending_vendor_onboardingsツール
list_pending_vendor_onboardingsツールは、開始した進行中のベンダーオンボーディングを、各ベンダーオンボーディングが停滞している理由別にグループ化し、ページ分割された一覧で返します。 LLMは、未完了の項目や停滞しているベンダーについて問い合わせたときにこのツールを使用します。このツールは読み取り専用です。
質問例:
Which vendor onboardings are stuck waiting on the vendor?Show me what's outstanding in my vendor onboarding queue.List onboardings that are waiting on approval.
get_vendor_onboarding_statusツール
get_vendor_onboarding_statusツールは、Coupa、DocuSign、およびNetSuite全体にわたるベンダーのオンボーディングの完全なステータスを返します。現在のブロッカーがある場合はそれと、次のアクションの担当者も含まれます。 LLMは、特定のベンダーの進捗について問い合わせたときにこのツールを使用します。このツールは読み取り専用です。
質問例:
What's the status of the Acme onboarding?What's holding up Acme's onboarding?Who still needs to act on Acme's vendor approval?
get_vendor_write_policyツール
get_vendor_write_policyツールは、デプロイメントの設定済みdocusign.form_data_mappingプロジェクトプロパティを返します。これには、フィールドマッピング、タイプ、および機密フラグが含まれます。このツールは、設定に関係なくimport_vendor_form_dataが常に拒否する固定フィールドリストも返します。 LLMは、import_vendor_form_dataツールを使用して書き込む前にこのツールを呼び出します。このツールは読み取り専用です。
質問例:
What fields will be written when I import Acme's documents?Which of Acme's submitted fields are treated as sensitive?Show me the write policy this server uses for importing vendor data.
はじめに
MCP serverのツールは、Overviewページのツールセクションで表示および管理できます。ツール管理では、次の機能を利用できます:
ツールを開始する必要があります
LLMは、MCP server connector内のアクティブなツールにのみアクセスできます。
最終更新日: