SharePointデータソースをWorkato GOに追加する
SharePointデータソースを使用すると、Workato GOはSharePointのドキュメント、ページ、ファイル、および関連する権限をインデックス化できます。初回インデックス化の後、Workato GOはコンテンツと権限の更新を1時間に複数回同期します。 SharePointをデータソースとして接続すると、チームはWorkato GOインターフェイスからSharePointサイトのコンテンツ全体を直接検索できます。
このデータソース設定では、Workatoコネクターのアクションとランタイムコネクションを統合します。
前提条件
SharePointデータソースコネクターを使用するには、次のものが必要です。
- Microsoft Entra ID(Azure AD)でアプリケーションを登録するための十分な権限を持つAzureポータルアカウント。
- 接続するGOワークスペースのWorkato管理者アカウント。
AzureポータルでWorkatoアプリを登録する
次の手順を実行してWorkatoアプリを登録し、Client credentials grantコネクションに必要な値を取得します。
Azureポータルにサインインします。
アプリの登録に移動し、+ 新規登録をクリックします。
アプリケーションの一意の名前を入力します。
サポートされているアカウントの種類セクションで、この組織ディレクトリのみに含まれるアカウントを選択します。これは、クライアント資格情報を使用して組織のSharePointデータにアクセスする場合に推奨されるオプションです。
サポートされているアカウントの種類
組織の要件が異なる場合は、別のアカウントの種類を選択します。どのオプションを選択すればよいかわからない場合は、Azure AD管理者に相談してください。
プラットフォームを選択ドロップダウンメニューを使用してWebを選択します。
Redirect URIフィールドにhttps://www.workato.com/oauth/callbackを入力します。
登録をクリックします。
アプリにAPIアクセス許可を割り当てる
登録済みアプリに必要なAPIアクセス許可を割り当てるには、次の手順を実行します。
ナビゲーションサイドバーで管理 > APIのアクセス許可に移動します。
Microsoft Graphアプリケーションのアクセス許可を追加します。 + アクセス許可の追加 > Microsoft Graph > アプリケーションのアクセス許可をクリックし、必要なAPIアクセス許可セクションに記載されている各アクセス許可を有効にしてから、アクセス許可の追加をクリックします。
Microsoft Graph委任アクセス許可を追加します。 + アクセス許可の追加 > Microsoft Graph > 委任されたアクセス許可をクリックし、User.Readを有効にしてから、アクセス許可の追加をクリックします。
SharePointアプリケーションのアクセス許可を追加します。 + アクセス許可の追加 > SharePoint > アプリケーションのアクセス許可をクリックし、必要なAPIアクセス許可セクションに記載されている各アクセス許可を有効にしてから、アクセス許可の追加をクリックします。
管理者の同意を付与をクリックして、組織のすべてのアクセス許可を承認します。
管理者の同意
Azureアカウントに管理者ロールがない場合は、ワークスペースのAzure AD管理者に、代理でアプリにスコープをプロビジョニングするよう依頼してください。
必要なAPIアクセス許可
登録済みアプリには、Microsoft GraphとSharePointの両方のアクセス許可が必要です。次の表に、各サービスで有効にする必要がある特定のアクセス許可を示します。
Microsoft Graph(アプリケーションのアクセス許可)
Microsoft Graphで次のアプリケーションのアクセス許可を有効にします。
| 権限 | 説明 | 管理者の同意が必要 |
|---|---|---|
Directory.Read.All | ディレクトリデータを読み取る | はい |
RoleManagement.Read.All | すべてのRBACプロバイダーのロール管理データを読み取る | はい |
RoleManagement.Read.Directory | すべてのディレクトリRBAC設定を読み取る | はい |
Sites.Manage.All | すべてのサイトコレクションの項目とリストを作成、編集、削除する | はい |
Sites.Read.All | すべてのサイトコレクションの項目を読み取る | はい |
User.Read.All | すべてのユーザーの完全なプロファイルを読み取る | はい |
Microsoft Graph(委任されたアクセス許可)
Microsoft Graphで次の委任されたアクセス許可を有効にします。
| 権限 | 説明 | 管理者の同意が必要 |
|---|---|---|
User.Read | サインインしてユーザープロファイルを読み取る | いいえ |
SharePoint(アプリケーションのアクセス許可)
SharePointで次のアプリケーションのアクセス許可を有効にします。
| 権限 | 説明 | 管理者の同意が必要 |
|---|---|---|
Sites.FullControl.All | すべてのサイトコレクションを完全に制御する | はい |
Sites.Read.All | すべてのサイトコレクションの項目を読み取る | はい |
Sites.ReadWrite.All | すべてのサイトコレクションの項目を読み書きする | はい |
User.Read.All | ユーザープロファイルを読み取る | はい |
Application(client)IDとDirectory(tenant)IDを取得する
WorkatoでSharePointコネクションを設定するときに、これらの値が必要です。
Azureポータルで登録済みアプリの概要 > 要点セクションに移動します。
Application(client)IDとDirectory(tenant)IDをコピーします。 WorkatoでSharePointコネクションを設定するときに使用するため、これらの値を保存します。
認証情報を安全に保存する
これらのIDは資格情報と同様に扱います。安全に保管し、チャット、チケット、共有ドキュメントに貼り付けないでください。
証明書と秘密キーを生成する
Client credentialsを使用して認証するには、証明書とPrivate Keyが必要です。 OpenSSLまたはPowerShellを使用して、これらをローカルで生成できます。
OpenSSLを使用して自己署名証明書を生成するには、次の手順を実行します。
ターミナルまたは別のCLI(コマンドラインインターフェイス)ツールを開きます。
domain.keyという名前の2048ビットRSA秘密キーを作成します。
openssl genrsa -out domain.key 2048秘密キーからdomain.csrという名前の証明書署名要求(CSR)を作成します。プロンプトが表示されたら、必須フィールドの値を指定します。
openssl req -key domain.key -new -out domain.csr秘密キーとCSRを使用して、domain.crtという名前の自己署名証明書を作成します。
openssl x509 -signkey domain.key -in domain.csr -req -days 365 -out domain.crtdomain.crtを開き、-----BEGIN CERTIFICATE-----行と-----END CERTIFICATE-----行を含む証明書文字列全体をコピーします。これをWorkatoのCertificate値として使用します。
domain.keyを開き、-----BEGIN PRIVATE KEY-----行と-----END PRIVATE KEY-----行を含む秘密キー文字列全体をコピーします。これをWorkatoのPrivate key値として使用します。
Azureポータルで管理 > 証明書とシークレット > 証明書に移動します。
証明書のアップロードをクリックし、domain.crtファイルを選択します。
証明書の説明を入力します。
Addをクリックします。
SharePointコネクションを作成する
Azureポータルでアプリを設定した後、WorkatoでSharePointコネクションを作成します。前のセクションのApplication(client)ID、Directory(tenant)ID、証明書、秘密キーを指定する必要があります。
SharePointコネクションを作成するには、次の手順を実行します。
Workatoにサインインします。
コネクションを保存するプロジェクトを選択します。
作成 > コネクションをクリックします。
Microsoft SharePointを検索し、新しいコネクションページでアプリとして選択します。
コネクション nameフィールドにわかりやすい名前を入力します。
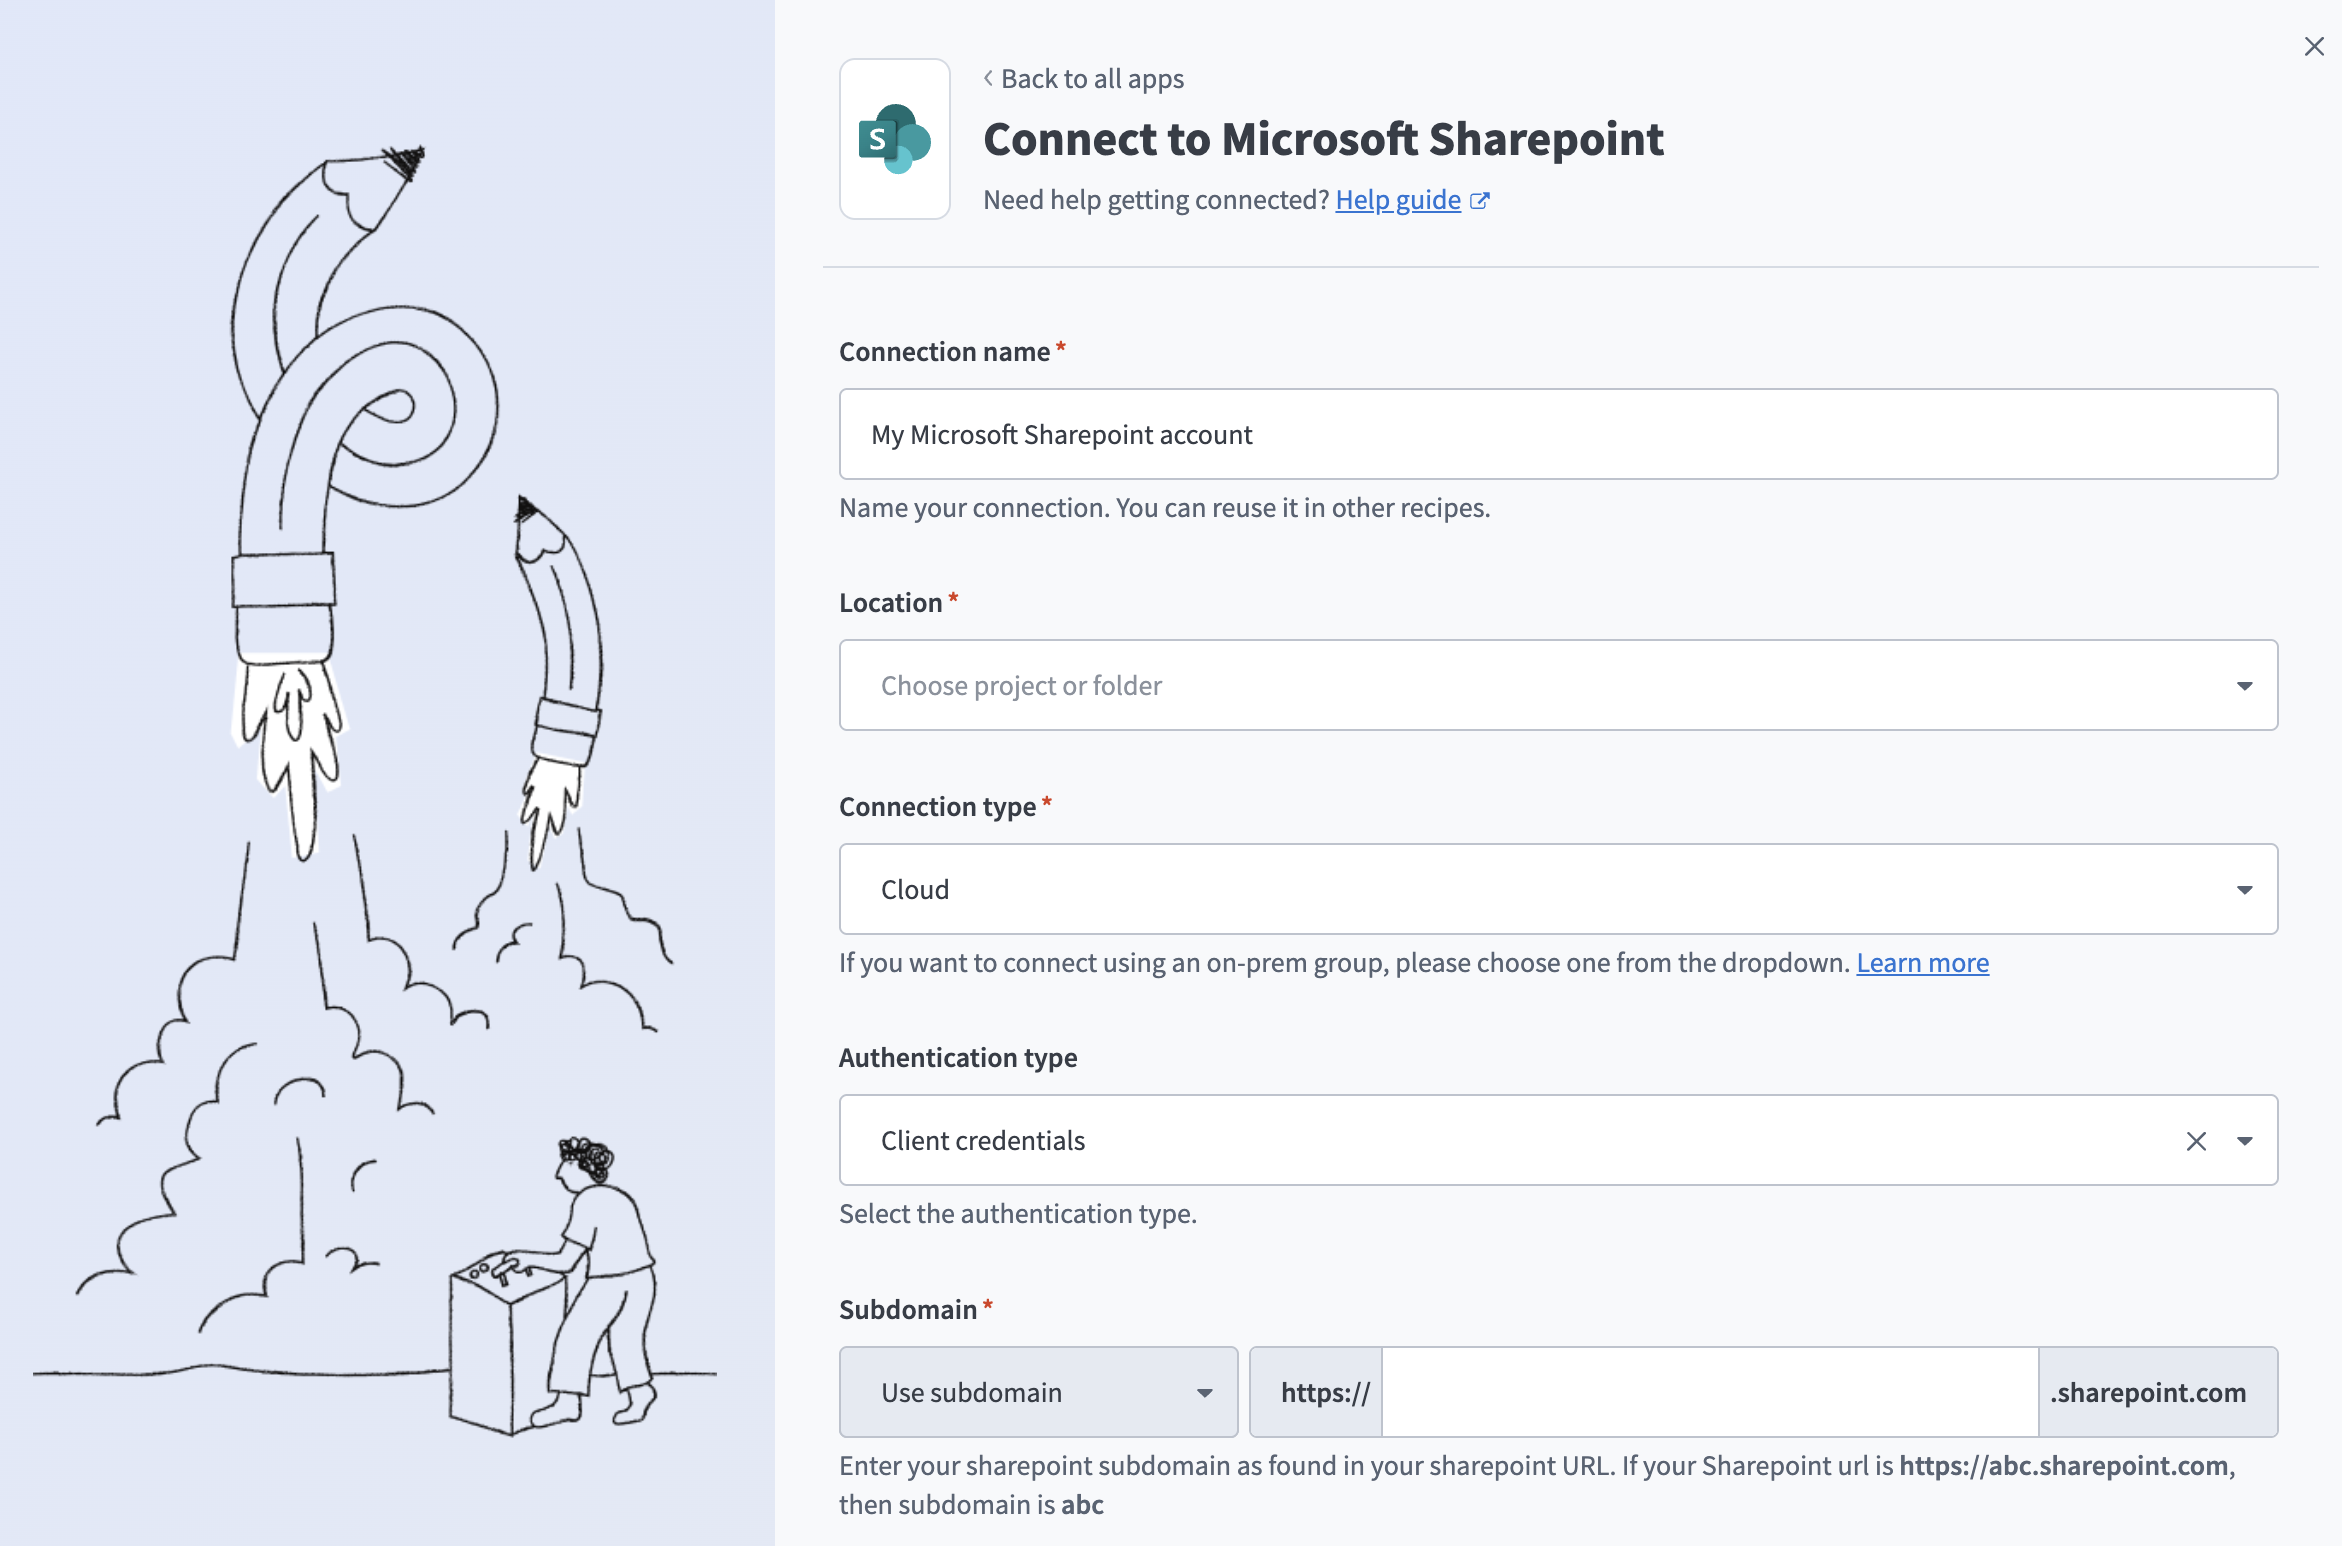 SharePointに接続
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
コネクションタイプドロップダウンメニューを使用してCloudを選択します。または、オンプレミスエージェント経由で接続する場合は、オンプレミスグループを選択します。
認証タイプドロップダウンメニューを使用してClient credentialsを選択します。
SharePoint SubdomainフィールドにSharePointサブドメインを入力します。 SharePoint URLからサブドメインを確認できます。たとえば、SharePoint URLがhttps://abc.sharepoint.comの場合、サブドメインはabcです。
API scopeドロップダウンメニューを使用してSharePoint & Graph APIを選択します。
AzureポータルからコピーしたDirectory(tenant)IDをTenant IDフィールドに貼り付けます。
AzureポータルからコピーしたApplication(client)IDをClient IDフィールドに貼り付けます。
前の手順で生成した証明書文字列をCertificateフィールドに貼り付けます。
前の手順で生成した秘密キー文字列をPrivate keyフィールドに貼り付けます。
Site nameフィールドにSharePointサイトの名前を入力します。サイトURLに表示されている名前を入力します。たとえば、URLがhttps://company-name.sharepoint.com/sites/productの場合、サイト名はproductです。
サイト名
ホームサイトではなく特定のサイトのみにアクセスできる場合は、このフィールドを使用します。このフィールドを空白のままにすると、Workatoはデフォルトのホームサイトに接続します。
任意。 Custom OAuth profileドロップダウンメニューを使用して、コネクション用のCustom OAuth profileを選択します。
Sign in with Microsoftをクリックします。
SharePointをデータソースとして追加する
Workato GOでSharePointをデータソースとして追加するには、次の手順を実行します。
Workato GOアカウントにサインインします。
サイドバーでAdminメニューを展開し、Data sourcesをクリックします。
Add Data Sourceをクリックします。 Add Data Sourceページが表示されます。
SharePointアプリを選択します。
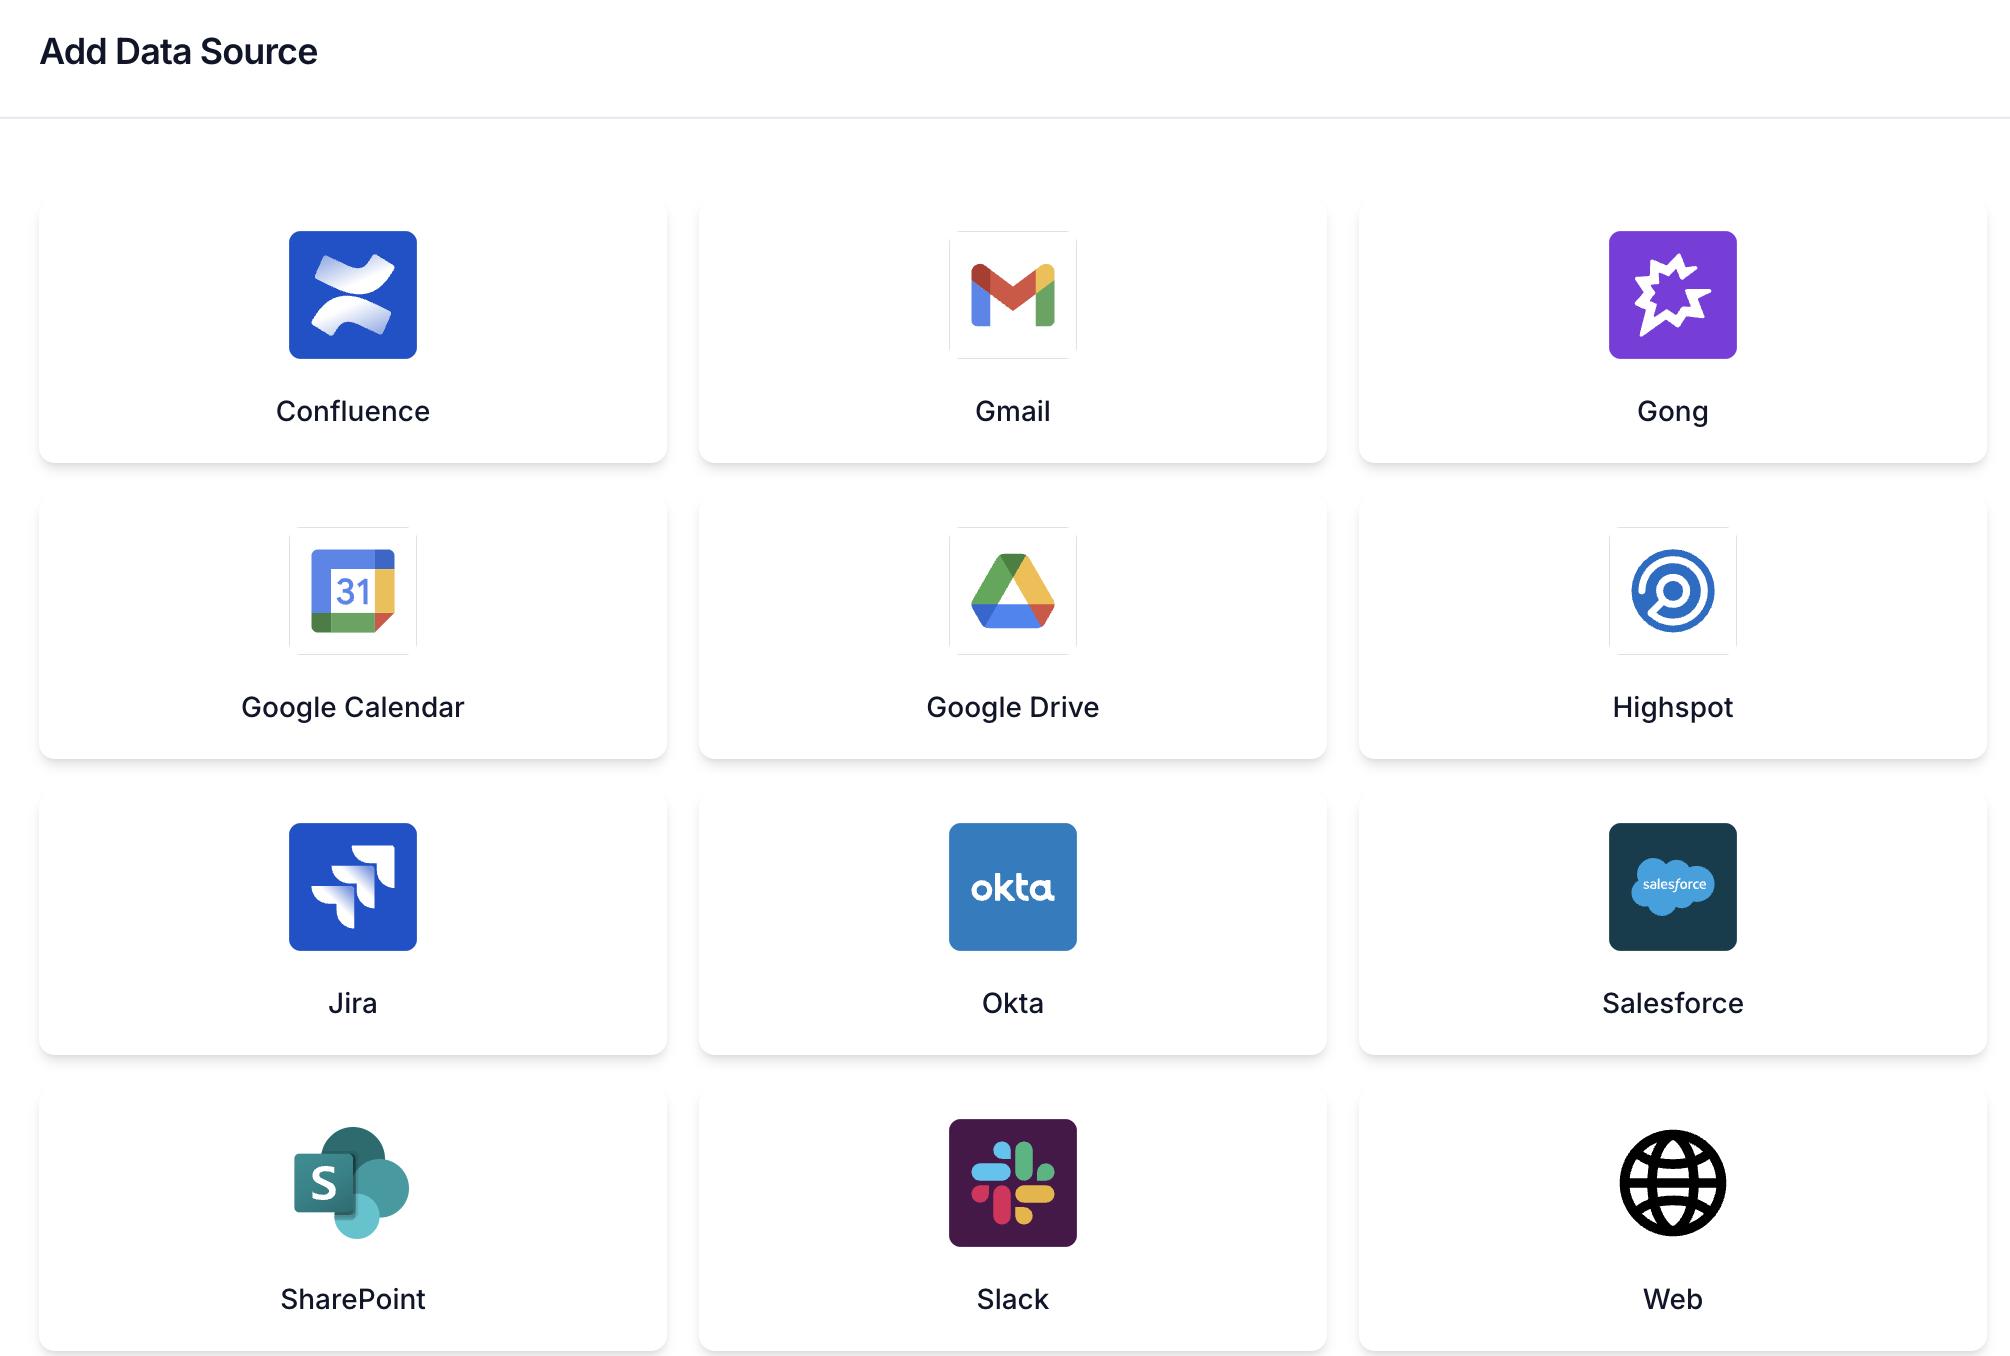 データソースを追加
Nameフィールドにわかりやすい名前を入力します。この名前は、Workato GOですべてのチームメイトにデータソースが表示されるときの名前です。
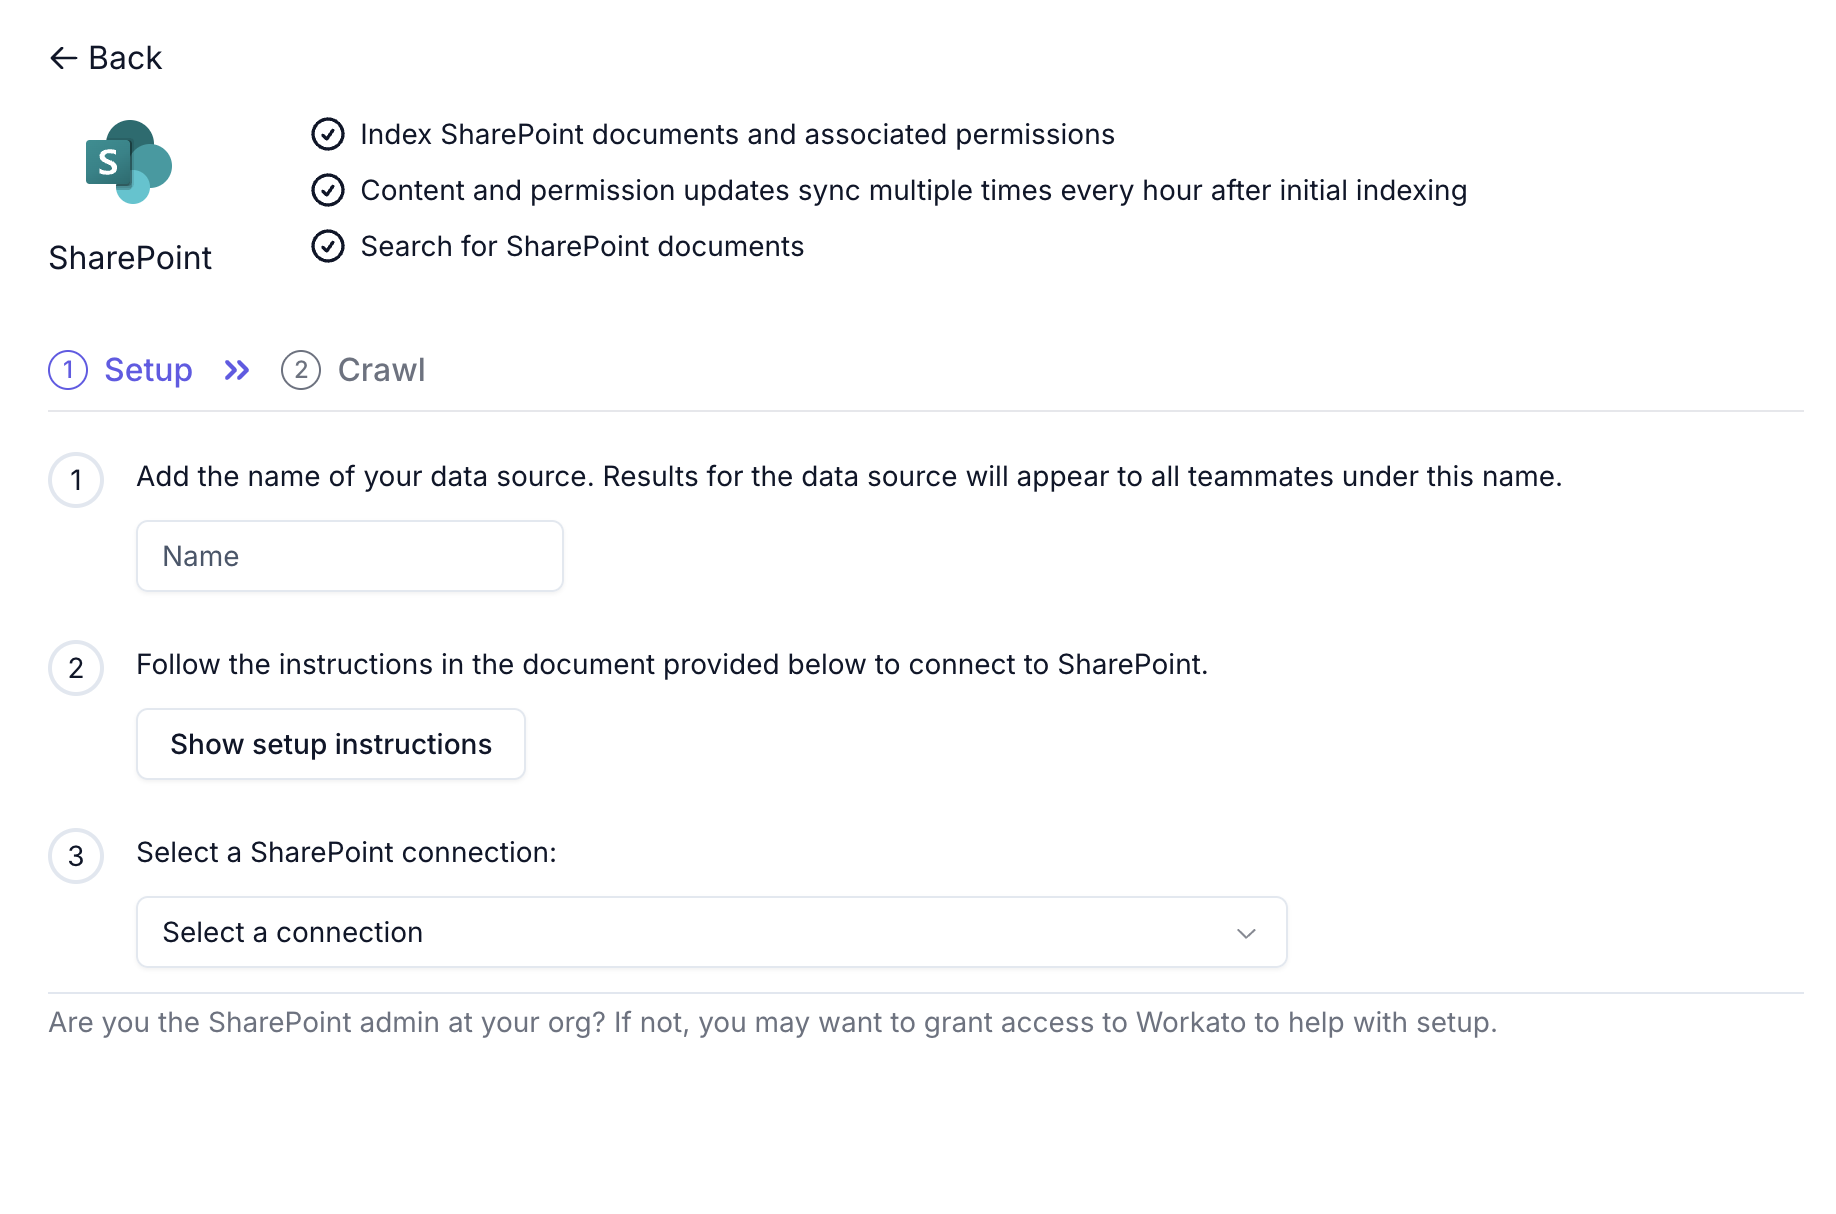 SharePointコネクションを設定
SharePointコネクションを選択ドロップダウンメニューを使用して、前の手順で作成したコネクションを選択します。緑色のステータスインジケーターが表示されているコネクションのみが正常で、使用できます。ピンク色または赤色のインジケーターが表示されているコネクションには認証の問題があります。選択する前に、SharePointコネクションを作成するセクションを再確認してください。
クロールに含めるSharePointサイトを設定します。
選択したサイトのみをクロールするには特定のサイトを許可を選択し、選択したサイト以外のすべてのサイトをクロールするには特定のサイトをブロックを選択します。特定のサイトを許可を選択し、サイトを選択しない場合は、すべてのサイトが含まれます。
ドロップダウンメニューを使用して、リストからサイトを検索して選択します。
次へをクリックします。
SharePointコンテンツのインデックス化をすぐに開始するには今すぐクロールを選択し、クロールを延期するには後で実行を選択します。
Createをクリックします。
データソースを確認する
データソースを作成した後、コネクションとAPIアクセス許可が正しく設定されていることを確認するには、次の手順を実行します。
データソースページに移動し、作成したSharePointデータソースを見つけます。
データソース行の三点メニューをクリックします。
コネクションを確認を選択します。
API検証結果を確認します。すべてのチェックにSuccessと表示される必要があります:
| 小切手 | 期待値 |
|---|---|
| Graph Authentication API | 成功 |
| Graph Sites API | 成功 |
| Graph Users API | 成功 |
| Graph Groups API | 成功 |
| Rest Authentication API | 成功 |
| Rest Site Users API | 成功 |
| Rest Site Groups API | 成功 |
全体ステータスには、"必要なすべてのAPIにアクセスでき、認証情報は有効です。"というメッセージとともにコネクション成功が表示されます。
トラブルシューティング
いずれかのチェックが失敗した場合は、アプリにAPIアクセス許可を割り当てるセクションを再確認し、必要なすべてのアクセス許可が割り当てられていること、および管理者の同意が付与されていることを確認します。次に、SharePointコネクションを作成するセクションを再確認し、コネクションの資格情報が正しいことを確認します。
最終更新日: