JITプロビジョニング
Just-in-Time (JIT)プロビジョニングは、ユーザーがSAMLベースのシングルサインオンで初回認証するときにユーザーアカウントを自動的に作成します。これにより、管理者が事前にアカウントを手動作成する必要がなくなり、ユーザー情報をアイデンティティプロバイダーと最新の状態に保つことができます。
前提条件
JIT provisioningを有効にするには、事前に次の設定が必要です。
- Control Plane用の設定済みSAML-SSOプロバイダー
JITプロビジョニングの有効化
JITプロビジョニングを有効化するには、次の手順を実行します:
Workflow apps向けのSAMLベースのSSOではありません
このドキュメントはControl plane専用です。 SAMLベースのシングルサインオン認証を参照して、Workflow appsのSAML認証を構成してください。
1
Workatoアカウントにサインインします。
2
ワークスペースメニューを展開します。
3
コントロールプレーンをクリックします。
4
コントロールプレーンの認証情報またはSSOを使用してサインインします。
5
Control plane settings > Authenticationに移動します。
6
SAML SSOのIdentity provider(IdP)セクションに移動し、JITを有効化するIdPのプロビジョニングのSetup nowリンクをクリックします。
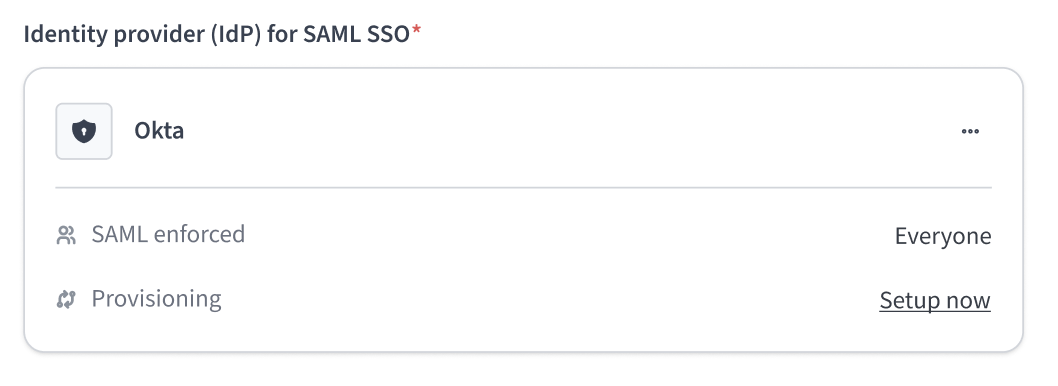 プロビジョニングのSetup nowリンクをクリック
7
プロビジョニングモーダルでJITプロビジョニングをクリックします。
8
続行をクリックします。
9
JIT設定のセットアップを完了します。
10
完了をクリックします。
最終更新日: