SCIMプロビジョニング
SCIM(System for Cross-domain Identity Management)プロビジョニングは、IDプロバイダーとWorkato Control planeの間でユーザーアカウントとグループを自動的に同期します。これにより、管理者がアカウントを手動で作成または更新する必要がなくなり、既存のIDプロバイダーからWorkato Control planeのユーザーとグループを完全に管理できます。
前提条件
SCIMプロビジョニングを有効化する前に、次の構成が必要です:
- Control Plane用の設定済みSAML-SSOプロバイダー
SCIMプロビジョニングを有効化
SCIMプロビジョニングを有効化するには、次の手順を実行します:
Workflow apps向けのSAMLベースのSSOではありません
このドキュメントはControl plane専用です。 SAMLベースのシングルサインオン認証を参照して、Workflow appsのSAML認証を構成してください。
Workatoアカウントにサインインします。
ワークスペースメニューを展開します。
コントロールプレーンをクリックします。
コントロールプレーンの認証情報またはSSOを使用してサインインします。
Control plane settings > Authenticationに移動します。
SAML SSOのIDプロバイダー(IdP)セクションに移動し、SCIMを有効化する予定のIdPのプロビジョニングの今すぐ設定リンクをクリックします。
プロビジョニングモーダルでSCIMプロビジョニングをクリックします。
続行をクリックします。
SCIM認証情報を取得モーダルで、Base URLとSCIMトークンの値をコピーします。トークンを安全に保存してください。再度表示することはできません。紛失した場合は、トークンを再生成する必要があります。
完了をクリックします。
IdP固有のSCIMプロビジョニング設定情報と例については、次のIdPリソースを参照してください。
SCIMトークンのローテーション
Control planeでSCIMトークンをローテーションできます。
SCIMトークンをローテーションするには、次の手順を実行します:
Enterprise controlsに移動し、コントロールプレーンをクリックします。
コントロールプレーンの認証情報またはSSOを使用してサインインします。
設定>認証に移動します。
SAML SSOのIDプロバイダー(IdP)セクションに移動し、ローテーションする予定のSCIMトークンを持つIdPの...(省略記号)オプションメニューをクリックします。
プロビジョニングをクリックして、プロビジョニングモーダルを開きます。
ローテーションをクリックします。
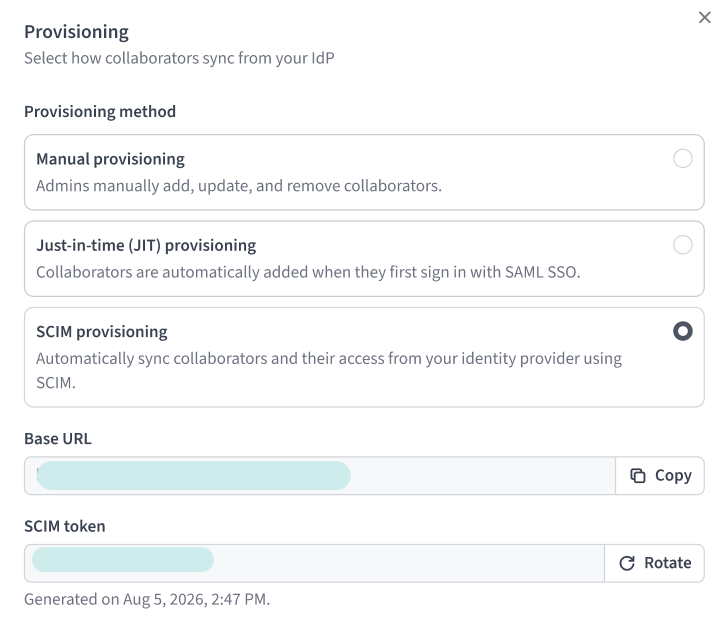 ローテーションをクリック
変更を保存をクリックします。
最終更新日: